情報漏洩のリスクというと、「顧客からの信用を失う」「損害賠償が発生する」といった被害を思い浮かべる方が多いかもしれません。しかし、企業が受ける影響はそれだけではありません。
情報漏洩によって企業が直面する主なリスクは、「情報の悪用」「損害賠償」「法的責任」「信用低下」「事業停止」「対応コスト」の6つに整理できます。さらに重要なのは、これらの被害が発生してから対応するのではなく、「自社ではどのような情報漏洩が起こり得るか」を事前に洗い出し、発生可能性と影響度から優先順位をつけることです。
実際、企業規模が小さいから安全とはいえません。警察庁による2025年のランサムウェア被害報告226件のうち、中小企業は143件、大企業は64件でした。これは情報漏洩全体の被害率を示すものではありませんが、少なくとも「中小企業だから狙われない」という考え方が危険であることは分かります。
本記事では、CyberCrewのホワイトハッカーの視点から、情報漏洩によって企業が受けるリスク、自社のリスクを洗い出す方法、評価方法、具体的な対応方針まで順を追って解説します。
この記事でわかること
- 情報漏洩によって企業にどのような被害が発生するのか
- 自社の情報漏洩リスクを洗い出し、優先順位をつける方法
- リスクを把握したあと、企業としてどのように対策すればよいのか
情報漏洩リスクとは
情報漏洩リスクを考えるとき、「情報漏洩によって何が起こるか」だけを並べても、実際の対策にはつながりません。
リスク管理では、「その事故がどの程度起こりやすいのか」と「起きた場合にどの程度大きな影響を受けるのか」を組み合わせて評価することが重要です。
たとえば、顧客情報を保存しているシステムがあったとしても、厳格なアクセス制御や多要素認証が設定され、外部公開範囲も適切に管理されていれば、漏洩の発生可能性は下げられます。一方、同じ情報が誰でもアクセスできるクラウドストレージに保存されていれば、事故につながる可能性は大きくなります。
IPAでも、被害発生可能性と情報資産の重要度・事故の影響を組み合わせてリスクを評価する考え方が紹介されています。さらに、2026年公開の「中小企業の情報セキュリティ対策ガイドライン第4.0版」では、企業固有のリスクを把握する方法として、情報資産ごとに資産価値・脅威・脆弱性を識別する「資産ベースのリスク分析」が説明されています。
つまり、情報漏洩リスクとは単なる「怖いことの一覧」ではなく、企業が把握し、評価し、対応するべき管理対象です。
ここからは、まず情報漏洩によってどのような影響が生じるのかを整理し、その後、自社のリスクを見つけて優先順位をつける方法を解説します。
情報漏洩で企業が受ける6つのリスク
情報漏洩によって生じる主なリスクは、次の6つです。
- 個人情報や機密情報を悪用される
- 損害賠償を請求される
- 法的責任を問われる
- 社会的信用を失う
- 事業が停止する
- 対応に人手とコストを取られる
実際のインシデントでは、これらが一つだけ発生するとは限りません。情報漏洩をきっかけとして、顧客対応、システム停止、法令対応、取引先への説明などが連鎖し、当初想定していた以上の影響に発展することがあります。
個人情報や機密情報を悪用される
漏洩した情報は、「漏れた」という事実だけで被害が終わるとは限りません。
氏名、住所、電話番号、メールアドレスといった個人情報は、フィッシング詐欺やなりすましなどに悪用される可能性があります。メールアドレスとパスワードがセットで流出すれば、同じ認証情報を使い回している別サービスへの不正ログインにつながることもあります。
企業の設計図、ソースコード、価格情報、契約内容、研究開発情報、未公開の事業計画などが流出すれば、競争力そのものを損なうおそれもあります。
さらに、窃取されたID・パスワードや企業情報がダークウェブ上で流通するケースもあります。一度組織の管理外に出たデータは、自社側で単純に「削除」することができません。流出後の継続的な監視が必要になる理由はここにあります。
CyberCrewでも、ダークウェブ上のID・パスワードや機密情報などを調査・監視するサービスを提供しています。社内システムだけを確認していても、すでに外部へ持ち出された情報までは把握できない点に注意が必要です。
損害賠償を請求される
個人情報漏洩によって本人に損害が生じた場合、企業が損害賠償を請求される可能性があります。
ただし、「個人情報が1件漏れると必ず○円」という一律の金額が法律で決められているわけではありません。漏洩した情報の内容、被害の程度、漏洩後の対応などによって判断は変わります。
過去の参考データとして、JNSA(日本ネットワークセキュリティ協会)が2017年に公表された個人情報漏洩インシデントを分析した調査では、1人あたりの平均想定損害賠償額は2万3,601円、1件あたりの平均想定損害賠償額は5億4,850万円と算出されています。
ただし、この数字はJNSA独自の「JOモデル」によって算出された想定額であり、実際の裁判における認容額や企業が現実に支払った金額をそのまま表したものではありません。また、2017年のデータであるため、現在の事故の金額目安として単純に置き換えるべきではありません。
重要なのは、漏洩件数が数万件、数十万件と増えれば、個別対応、通知、問い合わせ窓口、調査、弁護士費用なども含め、経済的負担が大きくなり得るという点です。
法的責任を問われる
個人データの漏洩が発生したからといって、すべての事故で直ちに個人情報保護委員会への報告義務が発生するわけではありません。
一方で、要配慮個人情報を含む漏洩、不正目的による漏洩のおそれ、財産的被害が生じるおそれがある場合、1,000人を超える漏洩等、法令上の「報告対象事態」に該当する場合には、個人情報保護委員会への報告と本人への通知が必要となります。
個人情報保護委員会では、報告対象事態について、発覚後速やかな速報と、その後の確報を求めています。通常の確報は発覚日から30日以内、不正な目的で行われたおそれがある場合は60日以内とされています。
また、個人情報保護委員会からの報告徴収や立入検査を拒否した場合などには50万円以下の罰金、委員会の命令に違反した場合には1年以下の拘禁刑または100万円以下の罰金が科される可能性があります。法人の業務に関連する一定の違反については、法人に1億円以下の罰金が科される可能性もあります。
さらに、企業の営業秘密を不正に取得・使用・開示する行為については、不正競争防止法上の営業秘密侵害罪として刑事責任が問題になるケースがあります。経済産業省によれば、一定の営業秘密侵害行為には10年以下の拘禁刑または2,000万円以下の罰金などが規定されています。
実際の情報漏洩事例については、「情報漏洩の事例12選|原因別の解説と企業がとるべき対策」でも詳しく解説しています。
社会的信用を失う
情報漏洩の被害で金額以上に深刻になることがあるのが、企業に対する信用の低下です。
顧客情報を預けている企業で情報漏洩が発生すれば、顧客は「今後もこの会社に情報を預けて大丈夫なのか」と考えます。取引先からも、セキュリティ管理体制や再発防止策について説明を求められる可能性があります。
BtoB企業では、ここが特に重要です。
自社が大企業のサプライチェーンに組み込まれている場合、情報セキュリティ上の問題は自社だけの問題ではありません。委託元の顧客情報や機密情報を取り扱っていれば、事故をきっかけに新規取引の停止、契約条件の見直し、セキュリティ監査の強化につながる可能性があります。
中小企業では、大口顧客1社が売上の大きな割合を占めることもあります。そのため、「情報漏洩の賠償額はいくらか」だけでリスクを評価すると、本当に大きな影響を見落とします。
リスク評価では、「漏洩したらいくら支払うか」だけではなく、主要取引先との取引を継続できるか、顧客から選ばれ続けることができるかまで考える必要があります。
事業が停止する
情報漏洩は、必ずしも「情報だけ」の問題ではありません。
ランサムウェアなどのサイバー攻撃では、情報窃取と同時にシステムやファイルが暗号化され、受注、出荷、決済、顧客対応、生産などの業務が停止する可能性があります。
実例として、アサヒグループホールディングスでは2025年9月29日のランサムウェア攻撃によりシステム障害が発生し、国内グループ各社のシステムによる受注・出荷業務やコールセンター業務などに影響が生じました。同社はその後、外部専門家によるフォレンジック調査や復旧作業を実施し、11月時点で「約2カ月にわたり」封じ込め、システム復元、セキュリティ強化を進めてきたことを公表しています。
この事例が示しているのは、情報漏洩リスクと事業継続リスクを切り離して考えるべきではないということです。
基幹システムが利用できなくなれば、自社だけでなく、商品やサービスを待つ顧客、販売店、物流会社、取引先などにも影響が波及します。情報セキュリティ対策は、情報を守る取り組みであると同時に、事業を止めないための取り組みでもあります。
対応に人手とコストを取られる
情報漏洩が発生すると、通常業務とは別に膨大な対応が必要になります。
まず、被害拡大を防ぐために端末やシステムを隔離し、侵入経路や影響範囲を調査します。そのうえで、漏洩した可能性がある情報の特定、顧客・取引先への連絡、個人情報保護委員会などへの報告、問い合わせ窓口の設置、システム復旧、再発防止策の策定などを並行して進めなければなりません。
「どのデータが実際に閲覧・取得されたのか」「攻撃者がいつ侵入したのか」といった事実関係は、通常の管理画面を見るだけでは判明しないこともあります。その場合は、ログや端末を解析するフォレンジック調査を外部専門家へ依頼することになります。
さらに、経営層、法務、広報、情報システム部門、営業部門など、多数の部門がインシデント対応へ割かれます。
そのため情報漏洩の損失は、賠償金や復旧費用だけではありません。事故対応のために本来の業務ができなくなる人件費や機会損失まで含めて評価する必要があります。
自社の情報漏洩リスクを洗い出す3ステップ
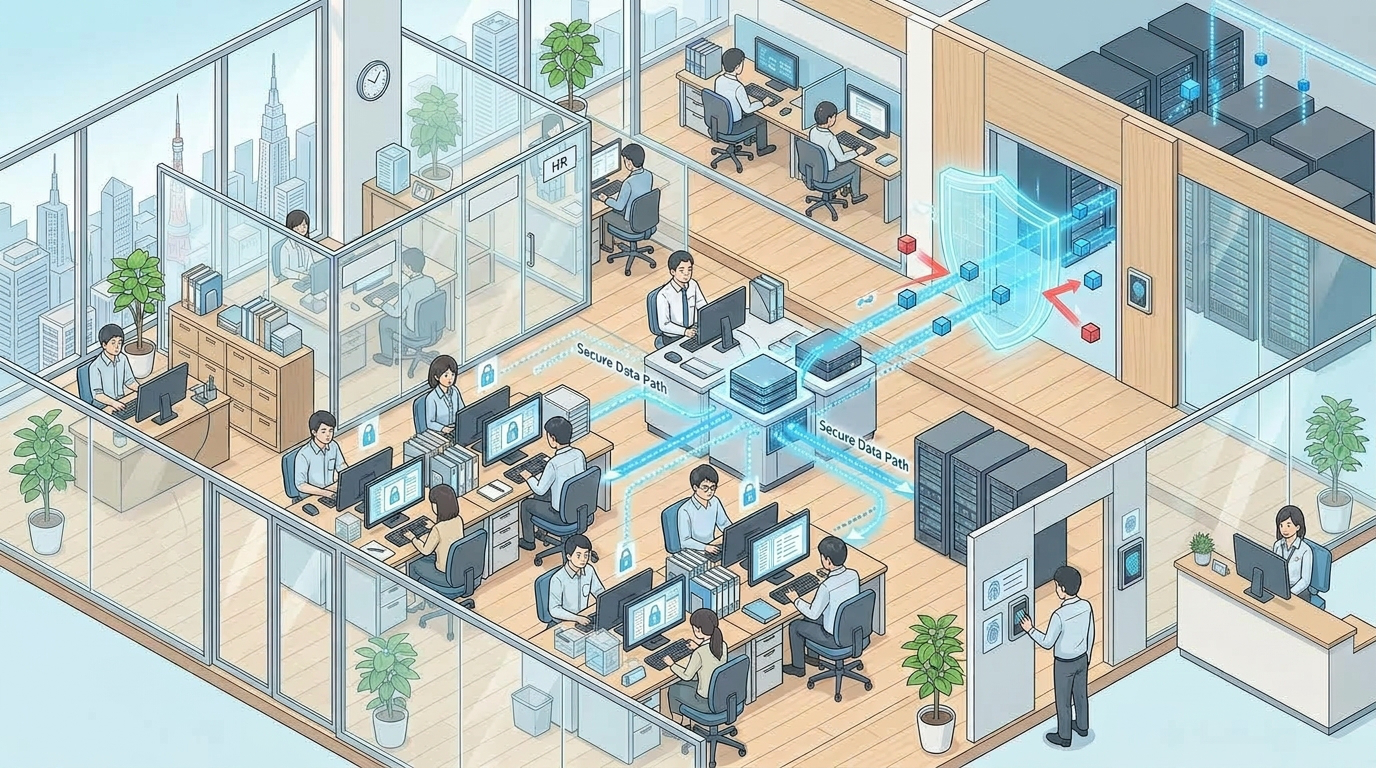
情報漏洩リスクを把握するときは、いきなり「どんなサイバー攻撃が来るか」を考える必要はありません。
まず「何を守るのか」を決め、次に「何が起こり得るのか」、最後に「なぜそれを防げない可能性があるのか」を確認します。
言い換えると、情報資産 → 脅威 → 脆弱性の順番で整理します。IPAの中小企業向けガイドラインでも、情報資産の価値、脅威、脆弱性を識別する資産ベースのリスク分析が紹介されています。
守るべき情報資産を洗い出す
最初に行うのは、自社が持っている重要な情報の棚卸しです。
「個人情報」だけに限定してはいけません。顧客名簿、従業員情報、契約書、見積書、設計図、ソースコード、ID・パスワード、APIキー、販売価格、仕入価格、研究開発情報、未公開の経営資料なども重要な情報資産です。
ポイントは、情報の種類だけでなく「どこに保存されているか」まで書き出すことです。
たとえば同じ顧客リストでも、社内サーバーだけに保存されているとは限りません。Microsoft Teamsやクラウドストレージ、担当者のパソコン、スマートフォン、メールボックス、チャットツールなどに複製されている可能性があります。
業務で生成AIを利用している場合は、生成AIへ入力している情報についても確認対象に含めるべきです。機密情報を外部サービスへ入力する行為は、新しい情報の取り扱い経路を作ることになるからです。
最初から完璧な台帳を作る必要はありません。まずは次のような簡単な表から始めてください。
| 情報資産 | 内容 | 保管場所 | 利用者 | 漏洩時の影響 |
|---|---|---|---|---|
| 顧客名簿 | 氏名・住所・連絡先 | CRM | 営業・CS | 高 |
| 契約書 | 契約条件・価格 | クラウドストレージ | 営業・法務 | 中 |
| 管理者アカウント | ID・認証情報 | パスワード管理ツール | 情シス | 高 |
| 設計資料 | 製品仕様 | Teams | 開発部 | 高 |
IPAでは、中小企業向けガイドラインの付録として「資産管理台帳」のサンプルも公開しています。ゼロから形式を考える必要はありません。
情報資産を脅かす脅威を洗い出す
情報資産を整理したら、それぞれの情報について「何が起きたら漏れるのか」を考えます。
たとえば顧客名簿であれば、不正アクセス、メール誤送信、クラウドの公開設定ミス、端末紛失、内部不正などが考えられます。管理者アカウントなら、フィッシング、パスワードの使い回し、マルウェア感染、認証情報の持ち出しなどが候補になります。
重要なのは、「世の中で流行している攻撃」をただ並べるのではなく、自社が保有する情報資産と結びつけて考えることです。
たとえば、USBメモリを一切使用していない会社であれば、USBメモリ紛失の優先度は高くありません。一方、営業担当者が顧客情報を入れたノートPCを頻繁に持ち出しているなら、紛失や盗難は現実的な脅威です。
情報漏洩の主な原因や最新の公表データについては、「情報漏洩の原因ランキングTOP4」で詳しく解説しています。2025年に上場企業とその子会社が公表した事故では、不正アクセスだけでなく、誤送信、紛失・誤廃棄、不正持ち出し・盗難も確認されています。
脅威を通してしまう脆弱性を洗い出す
最後に確認するのが脆弱性です。
ここでいう脆弱性は、ソフトウェアのセキュリティ欠陥だけを意味しません。攻撃や誤操作を防げない「弱点」を広く考えます。
たとえば次のような状態です。
- 多要素認証が設定されていない
- 退職者や異動者のアカウントが残っている
- OSやVPN機器などが長期間更新されていない
- 必要以上の管理者権限が付与されている
- クラウドストレージの公開範囲が確認されていない
- ログを取得しているだけで誰も確認していない
- 共通アカウントを複数人で使っている
- インシデント発生時の連絡先や手順が決まっていない
脅威そのものをゼロにすることは困難です。しかし、攻撃者が利用できる脆弱性を減らすことで、事故の発生可能性は下げられます。
一方で、自社の担当者だけでは見つけにくい弱点もあります。特にWebアプリケーションの認証・認可不備、複数の設定不備を組み合わせた侵入経路、外部から見えるIT資産などは、日常的にシステムを運用している側の視点だけでは見落とすことがあります。
洗い出したリスクを評価する
リスクを100件洗い出しても、100件すべてに同時に対応できなければ、実務上は意味がありません。
特に人員や予算が限られる企業では、「何を最初に直すか」を決める必要があります。
そこで、洗い出したリスクについて発生可能性と影響度を評価し、対応の優先順位を決めます。最初から精密な数値モデルを作るより、まず高・中・低などの簡単な基準で始めるほうが運用を継続しやすくなります。
発生可能性を見積もる
発生可能性は、最初は「高・中・低」の3段階程度で構いません。
たとえば、次のように考えます。
高:現在の運用でも比較的容易に発生し得る
中:特定の条件が揃えば発生する可能性がある
低:複数の対策があり、通常は発生しにくい
判断するときは、世の中の統計だけではなく、自社の実態を見ることが重要です。
フィッシング攻撃が社会的に多いとしても、強固な多要素認証が導入され、端末側でもアクセス制御が行われている企業と、ID・パスワードだけで重要システムへログインできる企業では、同じ評価にはなりません。
反対に「これまで事故が起きていないから低」と判断するのも危険です。ログを監視していなければ、単に異常を検知できていない可能性もあります。
IPAの実践例でも、脅威と脆弱性の組み合わせから被害発生可能性を評価する方法が紹介されています。厳密な確率を計算することより、組織内で同じ基準を使って継続的に比較できることが重要です。
影響度を見積もる
次に、「実際に漏洩したらどこまで困るか」を評価します。
ここでも、最初から被害額を1円単位で計算する必要はありません。
先ほど紹介した6つのリスクを使い、
「顧客への損害は大きいか」
「法令対応が必要になるか」
「主要取引先へ影響するか」
「システムや業務が止まるか」
「復旧や調査に大きな工数が必要か」
という観点から、高・中・低に分類すれば十分です。
たとえば、一般公開済みの会社案内PDFが第三者に閲覧されても、機密性の観点での影響は限定的でしょう。
一方、顧客100万人分の個人情報、全社員の認証情報、製品の設計情報、基幹システムの管理者アカウントなどが漏洩すれば、影響は極めて大きくなります。
IT部門だけで評価せず、営業、法務、経営層など、実際の事業影響を理解している部門と確認することが理想です。
リスクマトリクスで優先順位をつける
発生可能性と影響度が決まったら、リスクマトリクスへ配置します。
たとえば、簡易的には次のように整理できます。
| 発生可能性\影響度 | 低 | 中 | 高 |
|---|---|---|---|
| 高 | 中 | 高 | 最優先 |
| 中 | 低 | 中 | 高 |
| 低 | 低 | 低 | 中 |
ここで「発生可能性:高」「影響度:高」に位置するものから対応します。
たとえば、次の3つのリスクがあったとします。
A:管理者アカウントで多要素認証を使用していない
発生可能性:高/影響度:高 → 最優先
B:営業用ノートPCの紛失
発生可能性:中/影響度:高 → 高
C:公開済みパンフレットのファイルが外部から閲覧可能
発生可能性:高/影響度:低 → 中
すべて「情報が外部から見える可能性」という点では同じでも、対応優先度は大きく異なります。
これがリスク評価を行う意味です。
セキュリティ対策で失敗しやすいのは、「見つかった問題を片っ端から直す」状態になることです。緊急性の低い設定変更に時間を使っている間に、管理者アカウントのような重大な入口が放置されていては本末転倒です。
IPAでも、被害発生可能性と重要度を掛け合わせてリスク値を判断する方法が紹介されています。
評価結果を経営層に伝える
リスク評価は、情報システム部門の中だけで完結させるものではありません。
最終的には、経営判断につなげる必要があります。
その際、「CVSSが9.8です」「認可制御に問題があります」といった技術用語だけで説明しても、経営層には投資判断が難しいことがあります。
たとえば、
「管理画面に重大な認証上の問題があります」
ではなく、
「この問題を悪用されると、顧客情報を閲覧される可能性があります。発生した場合は、顧客対応、個人情報保護委員会への報告判断、フォレンジック調査が必要になる可能性があり、優先的な改修が必要です」
と伝えるほうが、事業上の意味が分かります。
経営層へ伝えるときは、技術的な問題を「金額」「業務停止」「顧客」「取引先」「法的対応」という言葉に翻訳することがポイントです。
また、このようにリスクを整理しておけば、取引先からセキュリティチェックシートへの回答や体制説明を求められた場合にも、「どのリスクを把握し、どのような優先順位で対策しているか」を説明しやすくなります。
リスクへの4つの対応方針
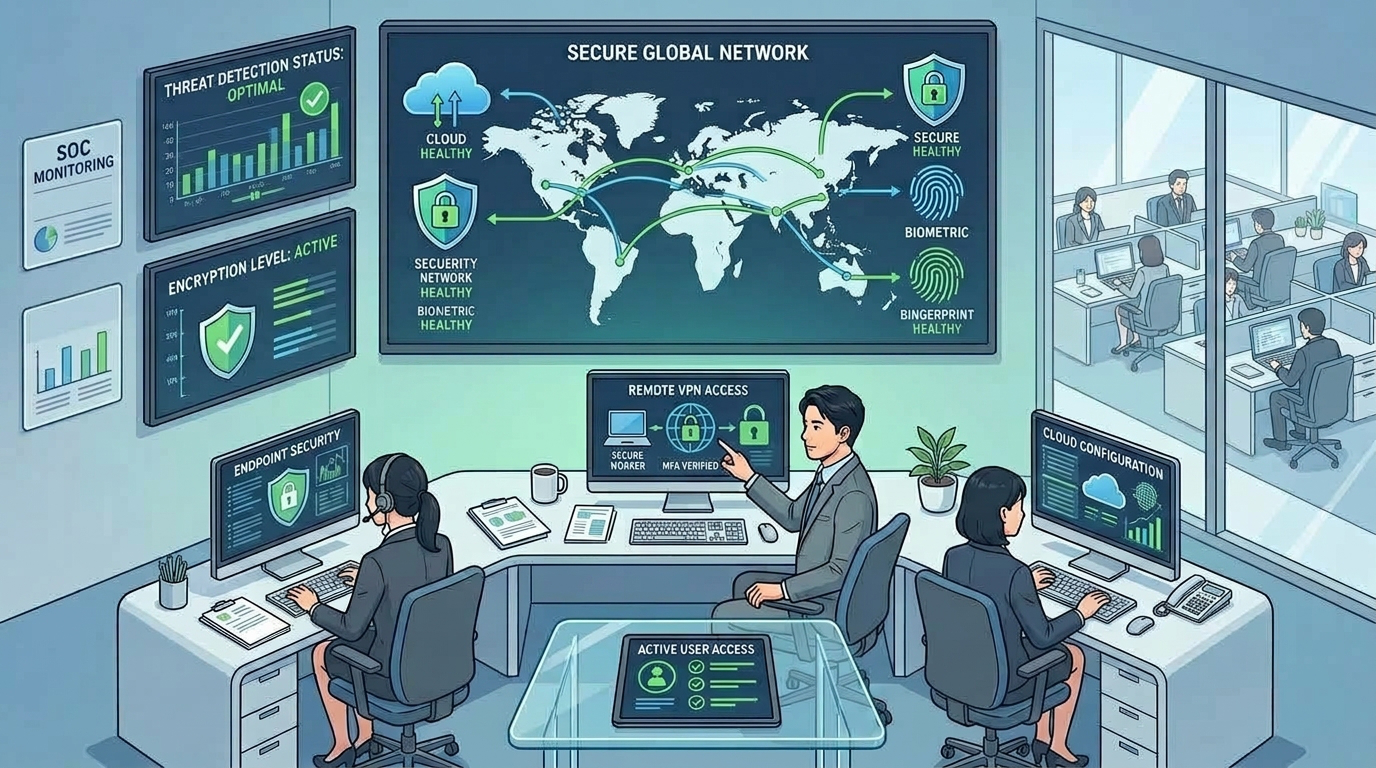
評価が終わったら、それぞれのリスクをどう扱うか決めます。
代表的な考え方は、回避・低減・移転(共有)・受容です。
ISMS関連のガイドでは「低減・受容・回避・共有」という表現も使われています。重要なのは名称そのものではなく、すべてのリスクに同じ方法で対応しようとしないことです。
回避|リスクの原因そのものをなくす
回避とは、リスクを生み出している業務や仕組み自体をやめる方法です。
たとえば、「業務上必要のない個人情報を保存しない」「私物USBメモリの利用を廃止する」「不要になった外部公開サーバーを停止する」といった対応です。
非常に単純ですが、効果は大きい方法です。
特に情報については、「守る方法」を考える前に「そもそも持つ必要があるのか」を検討する価値があります。保有していない情報は漏洩しません。
一方で、回避には業務上の制約が伴います。生成AIを全面禁止すれば生成AI経由の情報漏洩リスクは下げられますが、業務効率化の機会まで失う可能性があります。
したがって、「危険だから禁止する」ではなく、事業上のメリットとリスクを比較して判断することが重要です。
情報漏洩につながる原因について詳しく確認したい場合は、「情報漏洩の原因ランキングTOP4」も参考にしてください。
低減|発生可能性と影響を下げる
低減は、情報セキュリティ対策で最もよく利用される考え方です。
多要素認証を導入する、不要な権限を削除する、OSやソフトウェアを更新する、従業員教育を行う、バックアップを取得するなどの対策によって、事故の発生可能性や事故発生時の影響を小さくします。
ここで重要なのは、「対策を導入したらリスクがゼロになる」と考えないことです。
たとえば多要素認証を導入しても、すべての攻撃を防げるわけではありません。しかし、IDとパスワードだけでログインできる状態より、不正アクセスの成立可能性を大きく下げることができます。
対策後にも残る「残留リスク」を把握し、許容可能かどうかを再評価することが必要です。
具体的な情報漏洩対策については、「企業の情報漏洩対策15選」で優先度順に解説しています。
移転|保険や外部委託で負担を分散する
リスク移転とは、事故が発生した場合の経済的負担などを第三者と分担する考え方です。ISO/ISMS系の文脈では「リスク共有」と表現されることもあります。
代表例がサイバー保険です。
事故調査費用、復旧費用、損害賠償などについて保険で一定の補償を受けられれば、企業が単独で負担する金銭的リスクを抑えられる可能性があります。
また、専門性が必要なセキュリティ監視やインシデント対応を専門事業者へ委託し、自社だけで抱え込まない体制を作ることも有効です。
ただし、ここには重要な注意点があります。
リスクを移転しても、企業としての責任や信用まで第三者へ移せるわけではありません。
個人情報が漏洩すれば、保険に加入していても顧客への説明は必要です。委託先で事故が発生した場合でも、自社のサービスやブランドが影響を受けることがあります。
「保険に入ったから対策は不要」ではなく、低減策と組み合わせることが基本です。
受容|許容できる範囲として受け入れる
すべての情報セキュリティリスクをゼロにすることは現実的ではありません。
対策費用が100万円必要なのに、事故が起きた場合の影響が極めて小さいのであれば、経営判断としてそのリスクを受け入れることもあります。これがリスク受容です。
ただし、受容と放置は違います。
「よく分からないので何もしない」のではなく、
「発生可能性は低い」
「発生した場合の影響も限定的」
「現時点では対策費用のほうが大きい」
と評価し、責任者が判断した記録を残したうえで受容します。
また、状況が変われば再評価が必要です。
現在は重要でないシステムでも、後から顧客情報を保存するようになれば影響度は変わります。利用者が10人から1万人になれば、同じ脆弱性でもリスクは大きくなります。
中小企業では、すべてを最高水準で守ることは難しいからこそ、守るべき場所に人と予算を集中させるための「受容」という判断も必要です。
リスク評価だけでは見えない領域|情報漏洩の対策ならCyberCrew
社内でリスクアセスメントを行うことは非常に重要です。
一方、自社で自社を評価する以上、どうしても確認する側の知識や経験、システムに対する思い込みに影響されます。また、すでに外部へ漏洩している認証情報などは、自社ネットワークの内部だけを確認していても見つからないことがあります。
CyberCrewでは、こうした自社評価だけでは確認しにくい領域に対して、脆弱性診断、ペネトレーションテスト、ダークウェブモニタリングなどを提供しています。
脆弱性診断では、Webアプリケーション、API、クラウド、ネットワークなどに存在する弱点を調査し、「どこに問題があるのか」「何から直すべきか」を整理します。
さらにペネトレーションテストでは、脆弱性を列挙するだけではなく、実際の攻撃者の視点から「その弱点を起点としてどこまで侵入できるのか」「どの情報やシステムまで影響が及ぶのか」を検証します。
ダークウェブモニタリングでは、すでに企業外部へ流出しているID・パスワードや機密情報などを調査・監視します。これは、社内の脆弱性を探す診断とは異なる方向からリスクを確認する取り組みです。
CyberCrewには複数のセキュリティ資格・実績を持つホワイトハッカーが在籍しており、ペネトレーションテストサービスおよび脆弱性診断サービスは、情報セキュリティサービス基準審査登録制度の「情報セキュリティサービス台帳」に、サービス登録番号025-0020-60として登録されています。登録情報上の有効期限は2027年12月23日です。
「対策はしているが、本当に侵入されないのか確認したい」「外部に認証情報が漏れていないか調べたい」「何を優先して直すべきか分からない」といった場合は、第三者の攻撃者視点を取り入れることが有効です。
情報漏洩リスクに関するよくある質問
最後に、情報漏洩のリスク管理について、企業の担当者から出やすい疑問を整理します。
重要なのは、最初から完璧なリスク管理制度を作ることではありません。小さく始め、環境の変化に合わせて繰り返し見直せる仕組みにすることです。
Q. リスク管理とリスクマネジメントに違いはありますか?
日常的なビジネス用語としては、「リスク管理」と「リスクマネジメント」はほぼ同じ意味で使われることが多く、どちらもリスクを把握・評価し、対応しながら継続的に管理する取り組みを指します。
一方、「リスクヘッジ」は標準規格上の厳密な分類名というより、リスクを避けたり軽減したりする取り組みを広く指して使われる言葉です。
サイバー保険のように金銭的な負担を第三者と分担する方法については、「リスク移転」または「リスク共有」と整理すると分かりやすいでしょう。
Q. リスクアセスメントは何から始めればよいですか?
最初は情報資産の棚卸しから始めることをおすすめします。
「何が危険か」を考える前に、「自社では何を守らなければならないのか」が分からなければ、適切な評価はできません。
最初から全社のすべてのデータを登録する必要はありません。たとえば、顧客情報、従業員情報、管理者アカウント、契約情報、設計情報など、事業にとって特に重要な情報資産を10件程度選び、試しに評価するところから始めても構いません。
なお、「10件」は規格で定められた数字ではなく、作業を始めやすくするための実務上の目安です。
慣れてから対象範囲を広げるほうが、途中で運用が止まりにくくなります。
Q. リスク評価はどのくらいの頻度で見直すべきですか?
少なくとも年1回程度を定期的な見直しの目安とし、それとは別に大きな変更があったタイミングで再評価する方法が実務的です。
たとえば、新しいクラウドサービスを導入した、新システムを公開した、組織改編を行った、委託先を変更した、重要な担当者が退職した、新しい脆弱性が発見された、といった場合です。
情報セキュリティのリスクは固定されたものではありません。システム、利用者、脅威、事業内容が変われば、以前は低かったリスクが高くなることもあります。
Q. 中小企業でもリスクアセスメントは必要ですか?
必要です。
セキュリティリスクは企業規模だけで決まるものではありません。保有する情報、取引先との関係、利用しているシステム、外部公開しているサービスなどによって変わります。
警察庁の2025年のランサムウェア被害報告でも、中小企業143件、大企業64件と、企業規模を問わず被害が確認されています。これは中小企業の「被害率が高い」ことを意味する統計ではありませんが、中小企業が被害対象になっていることは明確です。
また、取引先からセキュリティチェックシートや管理体制の説明を求められる場合、自社が何をリスクとして認識し、どのように対応しているかを整理しておくことは取引上も重要です。
Q. サイバー保険に入ればリスク対策は十分ですか?
十分ではありません。
サイバー保険は、インシデント発生後に生じる調査費用、復旧費用、賠償などの経済的負担を軽減する手段の一つです。
しかし、情報漏洩そのものを防止するものではありません。
顧客情報が漏洩すれば、保険金が支払われたとしても、顧客への説明、システム復旧、原因究明、再発防止、信用回復といった対応は必要です。
したがって、サイバー保険は多要素認証、アクセス権限管理、パッチ適用、バックアップ、脆弱性管理などの予防策と組み合わせることが基本です。
まとめ|情報漏洩リスクを正しく知って対策しよう
情報漏洩によって企業が受けるリスクは、単なる「情報が外に出ること」だけではありません。
本記事では、主な影響を次の6つに整理しました。
個人情報・機密情報の悪用、損害賠償、法的責任、社会的信用の低下、事業停止、そして事故対応に伴う人手とコストです。
重要なのは、これらを怖がるだけではなく、自社の状況に置き換えて管理することです。
まず、顧客情報、契約情報、設計情報、認証情報などの「守るべき情報資産」を洗い出します。
次に、それぞれの情報について、不正アクセス、誤送信、紛失、内部不正といった「脅威」を考えます。
さらに、多要素認証の未設定、不要アカウント、過剰権限、更新されていないシステムなど、その脅威を通してしまう「脆弱性」を確認します。
そのうえで、発生可能性 × 影響度の観点から優先順位をつけ、回避・低減・移転(共有)・受容のいずれで対応するか決めます。
最初から完璧なリスクアセスメントを作る必要はありません。
特に人員や予算が限られている企業であれば、まず重要な情報資産から始め、重大なリスクを一つずつ減らしていくほうが現実的です。IPAでも、中小企業が情報セキュリティ対策を段階的に進められるようガイドラインや資産管理台帳などを公開しています。
一方で、自社の内部から確認できる範囲には限界があります。
「対策しているつもりでも外部から侵入できる状態になっていないか」「権限設計や認証に見落としがないか」「すでに認証情報が社外へ流出していないか」といった問題は、自社だけでは気づきにくい領域です。
CyberCrewでは、攻撃者視点によるペネトレーションテスト、脆弱性診断、ダークウェブモニタリングを通じて、企業の情報漏洩リスクを外部から評価しています。
情報漏洩対策で「何から確認すればよいか分からない」「現在の対策で十分なのか確認したい」という場合は、まず現在の環境と守るべき情報を整理するところからご相談ください。
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)