AIで攻撃が高速化する時代に、
なぜ従来の対策だけでは守りきれないのか。
攻撃者は生成AIや自動化ツールを駆使し、防御側の想定を上回るスピードで隙を突いてきます。チェックリスト通りの運用だけでは対応が難しい「3つの現実的な壁」が存在します。
巧妙化・高速化するAI攻撃に対し、最新AIと実践技術で即応。専門知識は不要です。貴社の事業実態に合わせた最適な守りを、共に設計します。
攻撃者は生成AIや自動化ツールを駆使し、防御側の想定を上回るスピードで隙を突いてきます。チェックリスト通りの運用だけでは対応が難しい「3つの現実的な壁」が存在します。

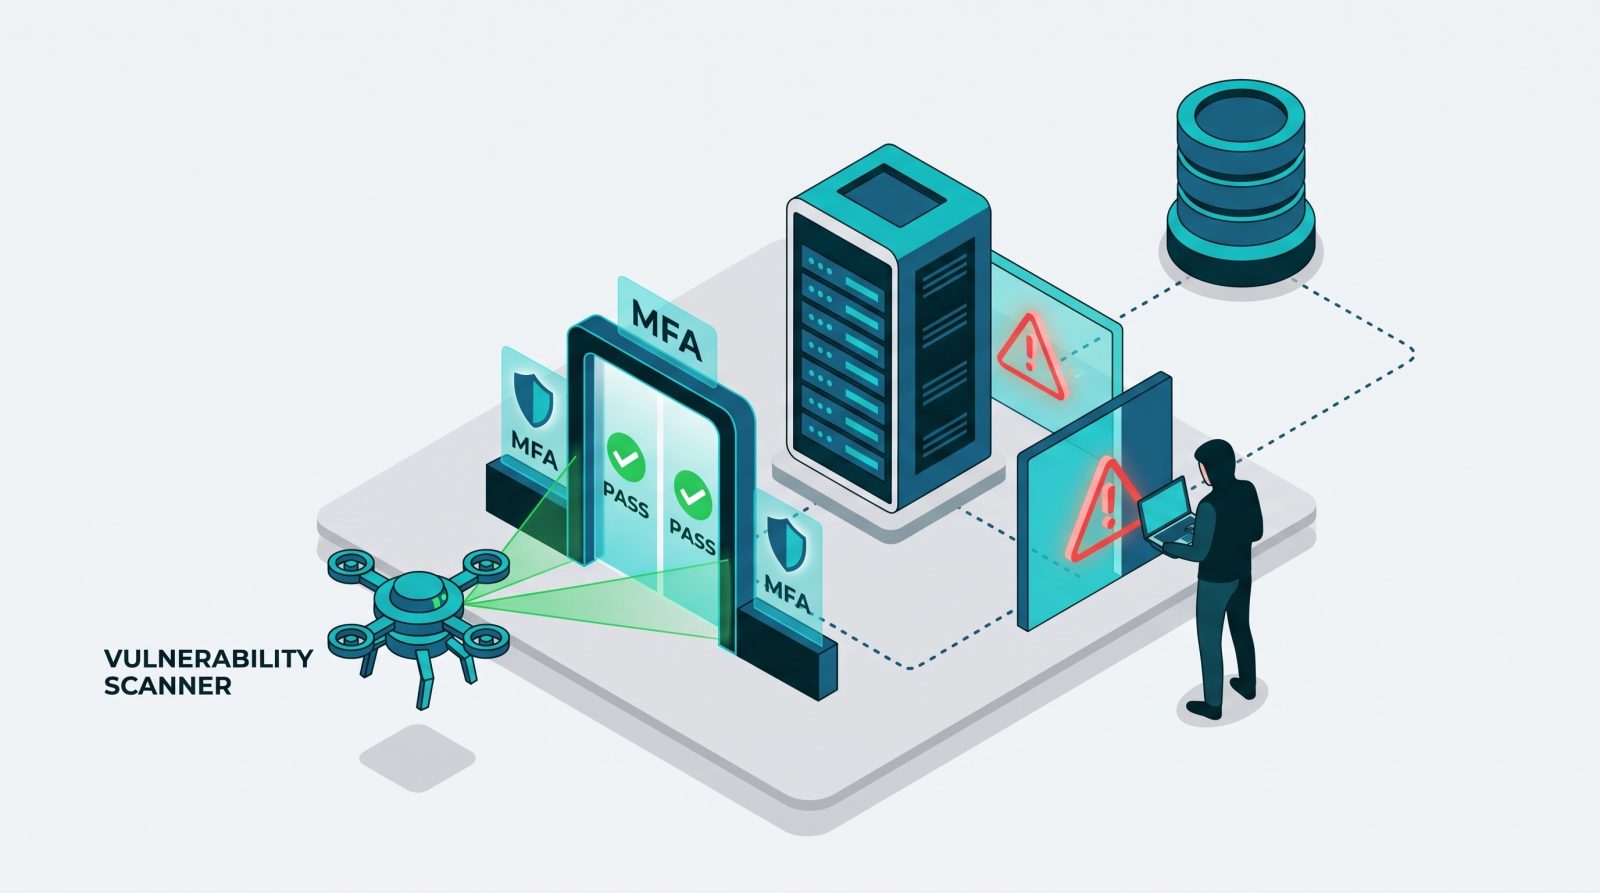
自動診断ツールで「異常なし」と出ても安心はできません。近年の攻撃者は、クラウドの権限設定ミスや正規の管理機能など、「システムのエラーではない運用の隙」を巧みに突いて侵入するため、ツールの定型診断では検知が困難です。
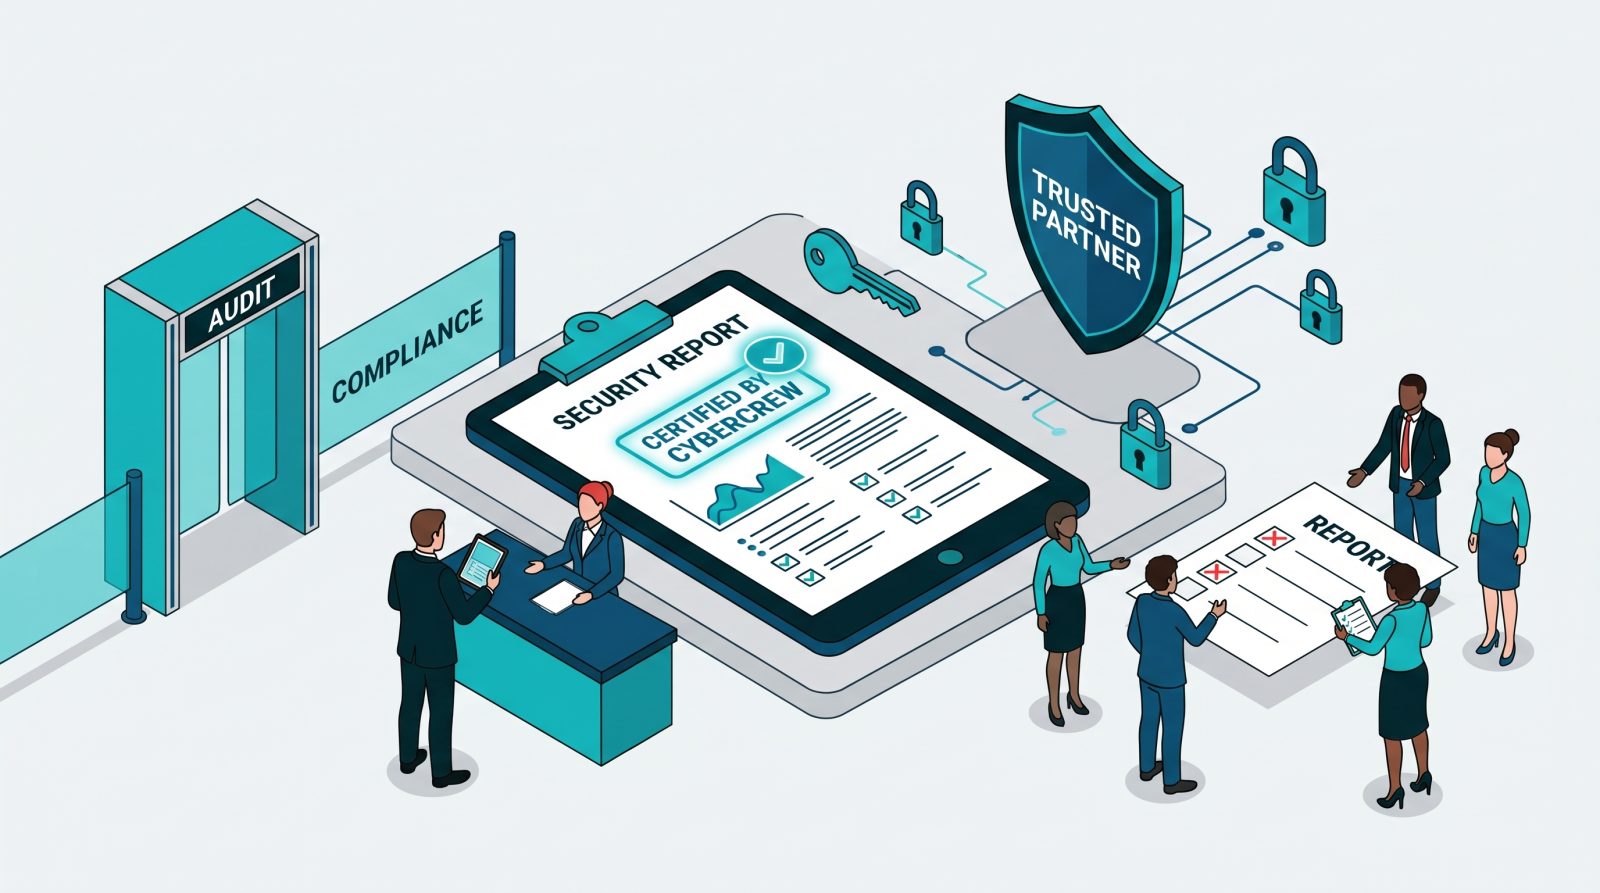
サプライチェーン全体の安全性を担保するため、大手取引先や監査法人によるセキュリティ確認が厳格化しています。簡易なチェックシートやツール結果だけでは不十分とされ、「専門家が実際に手動検証した証跡(報告書)」を求められるケースが急増しています。
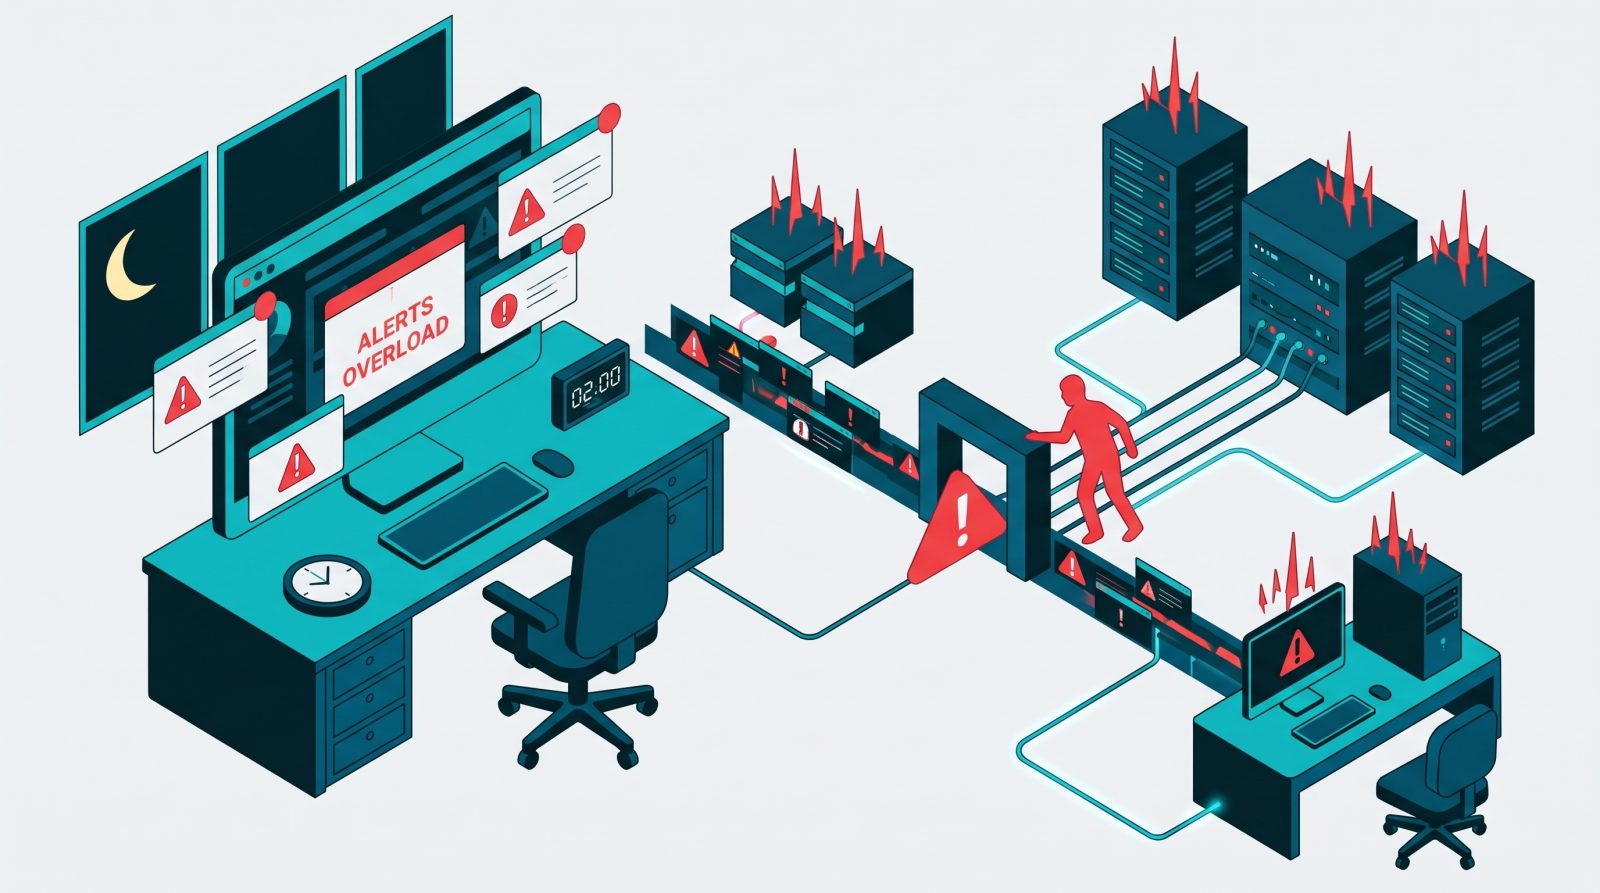
高機能な監視ツールを導入しても、日々届く膨大なアラートから「真に危険な脅威」を即座に見極めるには高度な知識が必要です。専任担当者が不在となる夜間や休日に攻撃が発生した場合、初動の遅れが致命的な被害に直結します。
採用が難しい社内専任人材の確保や、大手SIerの高額な中間コストに対し、CyberCrewは実務直結のエンジニアリング体制を適正な費用感で提供します。
| 比較項目 | 自社運用(内製化) | 一般的なIT販社・SIer |
RECOMMENDED
|
|---|---|---|---|
| 費用感・柔軟性 |
採用・維持コスト大
専任者の高額な人件費が固定化 |
マージンで高額化
多重下請けや再販費が上乗せ |
適正な直販価格
中間マージンなし。実動役務のみで設計 |
| 脆弱性検証の手法 |
ツールの自動スキャン
設定ミスや運用の隙は見抜けない |
結果の流し込み
自動出力データを貼った定型報告 |
プロの手動深層検証
実技資格者が攻撃者の手口で再現・検証 |
| 日常監視・通知体制 |
平日日中のみ
最も危険な夜間・休日の監視が空白 |
アラート丸投げ
機械的通知のみ。判断は自社対応 |
24/365 有人精査
常駐アナリストが目視で危険度を判定 |
| 緊急時の初動隔離 |
手動判断で遅延
不在時や知識不足で初動遮断が遅れる |
作業対象外(自社対応)
販社側は操作せず、顧客の自己責任 |
遠隔で即座に遮断代行
合意基準に基づきアナリストが迅速隔離 |
| 有事の調査対応 |
都度業者を探して手配
インシデント後の見積もりで初動遅延 |
外部へ再委託
伝言ゲームで調査着手まで数日要する |
自社DFIR部隊が即応
外部委託なし。遠隔で迅速に証拠保全 |
| 提出成果物 |
手探りで自作
公的監査や取引先の審査基準に不安 |
定型・英語中心
ツールの出力そのまま。説明用には不向き |
経営直結の日本語レポート
役員要約・修正手順・公的基準に準拠 |
曖昧な提案ではなく、直面しているビジネス上のボトルネックを実務レベルで解消した実績実例です。
大手顧客との契約直前、「第三者機関による手動ペンテスト報告書」を急遽求められる事態に。社内に手動検証ノウハウがなく、期日と予算に合う委託先が見つからず商談停滞の危機でした。
ホワイトハッカーがWeb API・クラウド基盤の手動ペンテストを実施。権限昇格リスクを特定し、改修手順書を提供。監査用日本語報告書の発行で期日通りに契約締結できました。
EDRを導入したものの、社内ツールの正常通信まで誤検知する通知が毎日多発。工数が奪われ、専任者が不在となる夜間や休日に攻撃が発生した際の即時遮断が不可能な状態でした。
マネージドSOCへ移行し除外設定を最適化。24/365の有人精査に加え、合意基準に基づきアナリストが遠隔で即座に端末を隔離する体制を敷き、夜間の空白をゼロにしました。
不審な通信を検知した際、端末を操作すると法的証拠が消える恐れがあり初動が停止。顧客DBへ不正アクセスがあったかどうかを公的に証明する手立てが社内にありませんでした。
DFIR専門部隊が遠隔でメモリ・ログを即座に保全。侵害の起点を特定し、顧客DBへのアクセス形跡が存在しない事実を完全立証。公的機関への正式報告書を速やかに提出しました。
マイクロサービス化が進みIAM設定が肥大化。ツール上の「脆弱性ゼロ」に反して、攻撃者が低権限から管理者権限を奪取できる設定不備の有無に不安を抱えていました。
OSCP保持者が攻撃者視点で権限昇格シナリオを手動再現。ツールが見逃す過剰権限の連鎖を発見し、業務影響を出さないIAMロール再設計手順を提示して解消しました。
電子カルテ等の強化が求められる中、有事の際に「どの端末をどう切り離せば診療を継続できるのか」という具体的な技術対応基準が院内で定まっていませんでした。
24/365監視を配備し、侵入検知次第、該当端末のみを秒単位で自動隔離する体制を構築。業務停止を起こさない実践的な緊急対応手順を確立しました。
取引先からのセキュリティ基準が改定され、チェックシートではなく「客観的な脆弱性検証の証跡」を求められ、期限までに基準をクリアできないと取引停止の危機でした。
対外接続ネットワークのペンテストを短期間で実施。セキュリティガイドラインに即した適合報告書を納品し、荷主企業のセキュリティ審査を一発でクリアしました。
業務委託者が混在する環境下で、管理者アカウントの不審な挙動や時間外の大量データダウンロードをリアルタイムで検知・証跡化できる仕組みがありませんでした。
特権アカウントの異常利用パターンをアナリストの監視シナリオに組み込み。夜間・休日のデータ持ち出しを即座にアラート化し、改ざん防止ログとして保全する体制を構築しました。
スピード最優先で進めてきたため、セキュリティ規程や脆弱性管理の証跡が不足。大手監査法人による審査をクリアできるレベルの客観的成果物が必要でした。
全プロダクトの手動検証を実施し、是正計画とセットで監査法人向け包括報告書を整備。指摘事項ゼロで予備審査を通過することができました。
「不審な通信があったとき、誰が端末を隔離するのか」「情報漏洩の疑いが出たとき、取引先にどう説明するのか」。対策をツール任せにしていると、有事の初動で迷いが生じます。平時の点検から日々の監視、そして万が一の証拠保全まで、貴社に必要な防衛体制の仕様を明文化しています。
攻撃者に先回りし、システムの弱点を事前に特定・封鎖します。
24時間見守り、異常な通信や端末を遠隔で即座に遮断します。
万一の侵入時に証拠を保全し、流出ゼロを客観的に立証します。
全社リスクスコアと是正優先度・概算コストを平易に明文化。専門用語なしで改修の意思決定を加速させます。
CVSS国際基準スコア、攻撃実証手順(PoC)、即座に修正できる推奨コード・設定値を網羅して提示します。
侵害タイムラインと電子証拠を完全保全し、監督官庁や取引先へ「流出被害なし」を客観立証します。
※貴社所定の監査チェックシートや提出先要件に合わせた個別カスタマイズ納品にも対応しています。
ツールの物販にとどまらず、お客様の社内体制と既存投資に合わせて最適な技術役務を提供します。
自動スキャンでは発見が困難な「複数脆弱性の連鎖による権限奪取」を、実技資格保持者が攻撃者と同じ手口で手動検証します。
ドメイン入力のみで、社外公開IT資産(ASM)の脆弱性およびダークウェブへのアカウント流出情報を常時自動モニタリングするSaaS。
ランサムウェア・不正アクセス発生時に即応。遠隔での証拠保全(メモリ・ディスク)から侵入経路の特定、公的機関向け報告書作成まで一貫支援。
Webアプリケーションやネットワークに潜む欠陥を網羅的に洗い出し。ツール診断にホワイトハッカーの手動精査を加え、実効性の高い改修手順書を納品します。
自動スキャンでは発見が困難な「複数脆弱性の連鎖による権限奪取」を、実技資格保持者が攻撃者と同じ手口で手動検証します。
ドメイン入力のみで、社外公開IT資産(ASM)の脆弱性およびダークウェブへのアカウント流出情報を常時自動モニタリングするSaaS。
ランサムウェア・不正アクセス発生時に即応。遠隔での証拠保全(メモリ・ディスク)から侵入経路の特定、公的機関向け報告書作成まで一貫支援。
既存導入済みのEDR(CrowdStrike、Defender等)を活用。最新AIと24/365アナリストによる目視監視、事前合意基準に基づくリモート端末隔離代行を提供。
市販ツールが「異常なし」と判定した画面の奥で、攻撃者がどう動くか。私たちはチェックリストを埋めるだけの作業者ではありません。実際に攻撃コードを組み立て、バイパス手法を検証し、システムの深層に潜む穴を突き止めることに情熱を注ぐ実戦技術者集団です。
単一のバグを報告するだけでは防衛になりません。複数の軽微な設定不備を連鎖させ、いかにして最上位権限が奪われるかをPoC(概念実証コード)を通じて自らの手で実証します。
侵入者の初動やラテラルムーブメントの手順を知り尽くしているからこそ、EDRが鳴らす大量のログから「本物の脅威」を一瞬で識別し、意味のない誤検知アラートを99%捨て去ることができます。
突出した攻撃技術は、悪用されれば甚大な破壊をもたらします。私たちは東証プライム上場グループの厳格な倫理規範のもと、すべての技術知見を「誰もが安心して利用できる環境づくり」のために捧げています。
自己申告の技術力ではなく、第三者機関の実技試験合格および公的機関への届出実績によって客観的に証明されています。
座学のペーパーテストにとどまらず、実際のシステム突破能力・調査能力を証明する国際基準の実技資格者を揃えています。
24時間以内に指定環境への侵入・権限昇格を実証する世界標準の実技侵入試験突破者。
実技攻撃シナリオ試験をクリアした認定ホワイトハッカー。
Active Directory環境における高度な侵害拡大・ラテラルムーブメント検証資格。
高度セキュリティマネジメントおよび公的法令遵守を保証する登録資格保持者が在籍。
未知の脆弱性(ゼロデイ)を自社ラボで独自に特定し、開発ベンダーへの協調的開示および公的機関への届出を継続的にリードしています。
役員会・法務・監査法人の審査に耐えうる安定した資本基盤と、警察本部・公的機関からの表彰実績を保持しています。
株式会社エスプール(東証プライム市場上場:証券コード2471)の100%出資子会社として運営。盤石な財務基盤と厳格な内部統制のもと、継続的かつ安定したサービス提供をお約束します。
経済産業省が策定した「情報セキュリティサービス基準」の審査登録制度に適合登録。公的基準を満たした中立・厳格な役務提供手順を遵守しています。
情報セキュリティマネジメントシステムの国際規格「ISO/IEC 27001」認証を取得。お客様の重要機密情報および脆弱性情報の管理体制において国際認証基準を維持しています。
導入・支援実績企業(一部・順不同)
アナリストが日々追うサイバーニュース速報と、企業の防衛設計に直結する専門技術コラムをお届けします。
端末の電源を切らず、LANケーブルを抜いて即座にご連絡ください。専門チームが遠隔での証拠保全・状況調査に即応します。
手動ペンテストの実施判断、既存EDRツールの運用見直し、概算お見積りなど、技術アナリストが直接ご要件をヒアリングします。