VULNERABILITY ASSESSMENT SERVICE

脆弱性診断サービス

サイバー攻撃の手口は高度化し、脆弱性や設定不備は「見つけられた順に狙われる入口」になっています。ネットワーク・OS・Webアプリケーションなどに潜む弱点を可視化し、攻撃や情報漏えいを未然に防ぎます。

CyberCrewは目的とリスクに合わせて診断計画を設計し、“見つける”だけでなく“直せる状態”まで整理してご提供します。

経済産業省 情報セキュリティサービス基準 025-0020-60

経済産業省が定める「情報セキュリティサービス基準」に基づく登録サービス

サービス名:ペネトレーションテストサービス/脆弱性診断サービス

OVERVIEW
SECURITY BASICS

脆弱性診断(セキュリティ診断)とは?

「脆弱性」とは何か、診断で何が分かるのか、そしてペネトレーションテストと何が違うのかを整理し、貴社に合う診断の考え方をご紹介します。
脆弱性とは?

脆弱性とは、OS・ソフトウェア・ネットワーク機器・クラウド設定などに存在するセキュリティ上の欠陥や弱点のことです。家で言うなら「鍵が壊れていたり、窓の留め具が緩んでいたりして侵入しやすい状態」を指します。

  • 設計上の想定漏れ:権限設計・認可の前提が弱い
  • 実装上の不具合:入力チェック不足、セッション管理不備
  • 設定ミス・運用ミス:不要なポート公開、初期設定の放置
  • 更新不足:パッチ未適用、サポート切れソフトウェアの継続利用

CyberCrewの脆弱性診断では、こうした弱点を攻撃者の視点で洗い出し、「何から直すべきか」まで整理してご提示します。
脆弱性とは

脆弱性診断の目的

診断の目的は、攻撃者に先回りして弱点を発見し、事故が起きる前に対策を講じることです。症状が出る前に異常の芽を見つける「予防医療」として機能します。

  • リスクの可視化:弱点箇所と、悪用された場合の実害を明確化
  • 対策の優先順位付け:重要度・悪用可能性を踏まえて着手順を整理
  • 投資の最適化:限られた工数・予算を、効果の高い対策に集中

単に検出結果を並べるのではなく、「実際に狙われるか」「直すと何が防げるか」の観点でレポートを作成します。
脆弱性診断の目的

脆弱性診断とペネトレーションテストの違い

どちらもセキュリティリスクを評価する手法ですが、目的と検証の深さが異なります。

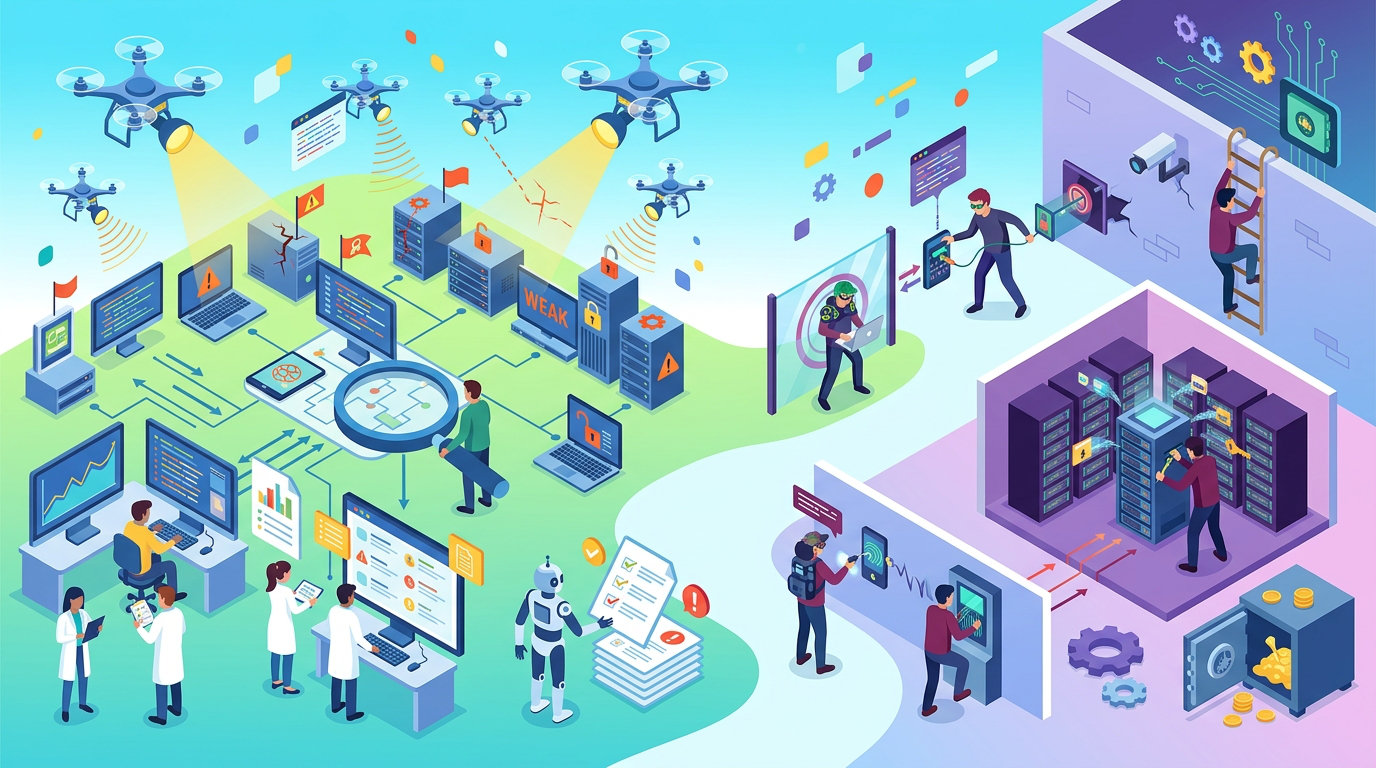
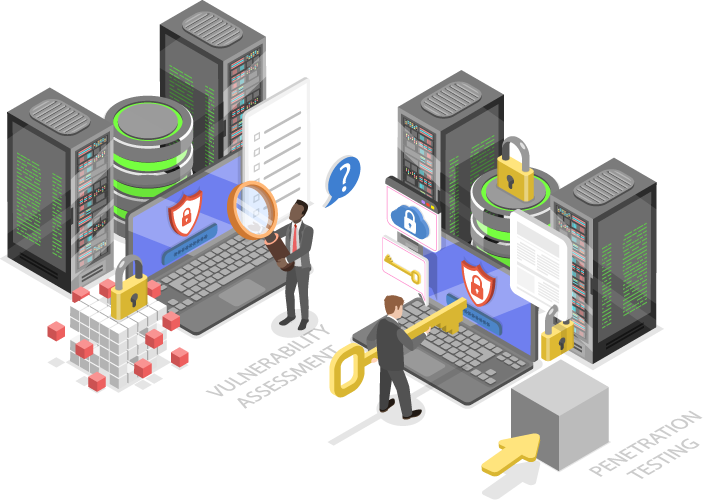
脆弱性診断(網羅的評価):システム全体を広く点検し、弱点を網羅的に洗い出して優先度を付ける、いわば「健康診断」です。

ペネトレーションテスト(実証型評価):攻撃シナリオに基づき、実際にシステムへの侵入や管理者権限の奪取を試みる「実践訓練」です。
脆弱性診断とペネトレーションテストの違い
THREATS
SECURITY RISKS

脆弱性診断が必要な理由・放置するリスク

セキュリティ対策の後回しは致命的な実害に直結します。定期的な診断を行わない組織が直面する3つの現実的な脅威です。

サイバー攻撃の標的に
なりやすくなる

攻撃者は自動スキャンツールを用いてインターネット上の脆弱なシステムを常時探しています。対策が遅れている企業ほど、容易な侵入口として標的にされます。

マルウェア・ランサムウェア
に感染しやすくなる

放置された脆弱性はランサムウェアの足がかりになります。侵入を許せばデータの暗号化や業務停止に追い込まれ、多額の身代金要求や二次被害に発展します。

企業の信用失墜・
事業停止につながる

個人情報や機密情報の漏洩は、取引停止や賠償責任を招きます。原因調査や復旧作業が完了するまでの間、サービス提供が完全にストップする機会損失も発生します。

TARGETS
SERVICE SCOPE

脆弱性診断の対象範囲

気になる領域をクリックすると、詳しい診断内容と検証項目が下に切り替わります(マウスドラッグや左右アローで自由にスクロールできます)。

Webアプリケーション脆弱性診断

Webアプリケーション脆弱性診断

OWASP Top 10およびOWASP ASVS(Level1以上)に準拠。入力値検証だけでなく、認証・認可やビジネスロジックなど設計レベルの問題まで確認します。自動ツールの検出結果は必ず専門家が手動精査し、悪用可能な脆弱性のみを報告します。

主な診断対象
公開Webサイト 社内業務アプリケーション 管理画面 Web連携API
主な診断項目
SQLインジェクション クロスサイトスクリプティング(XSS) 認証・認可の不備 セッション管理 ビジネスロジック欠陥
スマートフォンアプリ脆弱性診断

スマートフォンアプリケーション診断(iOS / Android)

アプリ本体の実装だけでなく、API通信の安全性や認証情報の取り扱い、不適切なローカルデータ保存など、実際の利用環境を想定した攻撃シナリオで総合的に検証します。

主な診断対象
iOSアプリ Androidアプリ バックエンド通信API
主な診断項目
認証・セッション管理 通信暗号化検証 ローカルデータ保存設定 リバースエンジニアリング耐性
API脆弱性診断

API脆弱性診断(REST / GraphQL)

WebやモバイルのバックエンドAPIを対象に、API特有の認可モデルや設計・実装の乖離に起因するリスクを評価します。意図しない過剰なデータ公開やパラメータ改ざんを検証します。

主な診断対象
REST API GraphQL API 外部連携エンドポイント
主な診断項目
オブジェクトレベル認可不備(BOLA) 過剰なデータ露出 レート制限不備 パラメータ改ざん
クラウド環境脆弱性診断

クラウド環境脆弱性診断(AWS / Azure / GCP)

IAMの過剰権限、セキュリティグループやFW設定、ストレージ(S3等)の公開設定など、クラウド特有の設定ミスを攻撃者視点で洗い出し、権限昇格リスクを評価します。

主な診断対象
Amazon Web Services (AWS) Microsoft Azure Google Cloud Platform (GCP)
主な診断項目
IAM・アクセス権限設計 ストレージ公開範囲 ネットワークセキュリティグループ 権限昇格パス
サーバ・OS・プラットフォーム診断

サーバ/OS/プラットフォーム診断

オンプレミスおよびクラウド上のサーバ・ネットワーク機器を対象に、基盤レイヤーのセキュリティ状態を評価。不要な公開ポートやパッチ未適用の脆弱性を特定します。

主な診断対象
オンプレミスサーバ クラウド仮想マシン ネットワーク機器
主な診断項目
未適用パッチ・既知の脆弱性 不要ポート・サービスの稼働 OS・ミドルウェア設定不備
IPベース ネットワーク脆弱性診断

IPベース ネットワーク脆弱性診断

外部攻撃者の視点からネットワーク全体を俯瞰し、インターネットから到達可能なIPアドレス群を中心に、意図しないサービス公開や構成上の弱点を特定します。

主な診断対象
グローバルIPアドレス群 社内LAN(条件付き) 境界ルータ・ファイアウォール
主な診断項目
到達可能サービスの特定 ネットワーク境界構成 意図しないサービス公開
IoTデバイス セキュリティ診断

IoTデバイス セキュリティ診断

IoT機器本体、ファームウェア、通信、およびバックエンドクラウドを含め、デバイスエコシステム全体の安全性を実運用に即して総合評価します。

主な診断対象
IoT機器本体 ファームウェア 管理アプリ・クラウド基盤
主な診断項目
ファームウェア解析 通信プロトコルの安全性 ハードウェアデバッグ端子
ASM診断

ASM(Attack Surface Management)診断

組織が外部公開しているデジタル資産(ドメイン、サブドメイン、クラウドサービス等)を棚卸しし、管理外のサーバー(シャドーIT)や攻撃の入口となり得る弱点を非侵入型で早期特定します。

主な診断対象
ドメイン・サブドメイン 外部公開Webサービス DNSレコード
主な診断項目
IT資産の棚卸し SSL/TLS証明書失効確認 管理外サーバーの特定
WordPressセキュリティ診断

WordPressセキュリティ診断

WordPress特有の攻撃手法を踏まえ、コア、導入プラグイン、テーマに潜む既知の脆弱性や設定ミスを集中的に診断します。不正ログインや改ざんリスクを排除します。

主な診断対象
WordPressコア 導入テーマ 導入プラグイン
主な診断項目
プラグイン/テーマ既知脆弱性 REST API公開設定 管理者権限・ログイン保護
無線LANセキュリティ診断

無線LANセキュリティ診断

オフィスや施設内の無線ネットワーク環境における暗号化方式、認証手順、電波到達範囲を評価。社内ネットワークへの不正侵入や通信盗聴のリスクを検証します。
主な診断対象
無線アクセスポイント クライアント接続環境 ゲストWi-Fi分離構成
主な診断項目
暗号化方式の強度評価 認証・アクセス制御 不正AP(Rogue AP)検出
APPROACH
METHODOLOGY

診断のやり方:2種類の手法比較

脆弱性診断には「ツール診断」と「手動診断(マニュアル)」があります。得意領域・精度・費用が異なるため、目的や要件に応じた選定が重要です。

比較項目 ツール診断 手動診断(マニュアル)
対象と深さ 広範囲網羅スキャン
全体を網羅的にスキャンし、既知の脆弱性やパッチ未適用を抽出
深層ロジック検証
重要機能を深掘りし、ツールでは検知不能なロジック脆弱性を検出
実施内容 自動診断ツール(DAST/SAST)によるパターンマッチング検査 専門アナリストが脆弱性を精査し、実際に悪用可能かを検証
価格・納期 低コスト・短納期で実施可能 規模や要件に応じた個別見積(追加工数)
おすすめの用途 初回診断、予算重視、定期点検、全体像の迅速な把握 本番リリース前、機微情報取扱システム、PCI DSS等の厳格な監査
PRICING
COST & ESTIMATION

脆弱性診断の費用・価格相場

対象の規模(画面数・機能数・IP数)や深さによって変動します。代表的な相場感とCyberCrewの参考価格です。

診断手法 市場相場(目安) CyberCrew(参考価格・税別) 特徴
ツール診断 無料 〜 数十万円 10万円 〜 自動スキャン中心で短納期。広範囲を素早く把握(※アナリスト精査込み)
手動診断(マニュアル) 数十万 〜 数百万円 個別お見積り 重要機能を深掘りし、悪用可能性・影響度・改修優先度まで踏み込む
ペネトレーションテスト 100万 〜 500万円 20万円 〜 攻撃シナリオで「実際に侵入できるか」を実証(CMS・WordPress診断等)

※上記はあくまで目安です。費用は「どこまで・何を・どの深さで確認するか」で変動します。正確な費用を把握するには、対象URLやシステム規模を伺った上での個別お見積りをおすすめします。

※CyberCrew参考価格の根拠(例):脆弱性診断 10万円〜、ペネトレーションテスト(WordPress/CMS)20万円〜(税別)。

FEATURES
WHY CYBERCREW

CyberCrewの脆弱性診断が選ばれる理由

単なるチェック作業で終わらせず、開発チームや経営層が「即座に対策に動ける」実践的な診断を提供します。

ツール任せにしない
「専門家検証」

自動スキャンの結果をホワイトハッカーが全件確認し、誤検知(False Positive)を徹底排除。現場に無駄な調査負担をかけさせません。

「危険か」ではなく
「使われるか」の判断

CVSSスコアの数値だけでなく、自社の運用環境下で「攻撃者にとって実際に悪用可能か」を軸に真のリスクを判定します。

経営判断に直結する
2層構造レポート

経営層向けのビジネス影響度サマリーと、技術者向けの再現コード・改修手順を明確に分けた報告書をお届けします。

STANDARDS
SPECIFICATIONS

選べる2つの実施形態・使用ツール

お客様のセキュリティ要件やネットワーク環境に応じて、最適な実施形態をお選びいただけます。

当社の脆弱性診断は、以下の国内外の標準・ガイドラインに準拠して実施します。

  • OWASP Application Security Verification Standard(ASVS)レベル1以上
  • OWASP Security Testing Guide(セキュリティテスティングガイド)
  • 独立行政法人 情報処理推進機構(IPA)「ウェブ健康診断仕様」
  • 日本セキュリティオペレーション事業者協議会および OWASP による「脆弱性診断ガイドライン(脆弱性診断士スキルマップ)」

※検出結果はすべて当社のセキュリティアナリストが手動で検証し、誤検知の除外・リスク評価(CVSS等)を行ったうえで報告書に反映します。

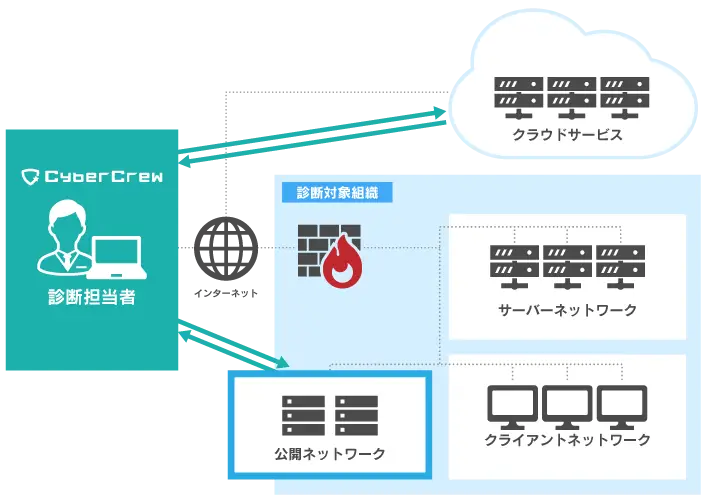
リモート診断 構成図

リモート診断

インターネット経由でアクセス可能なシステムを対象に、当社の安全な検証環境から遠隔で診断を実施します。業務を止めることなくスピーディに着手可能です。

主な対象:公開Webサイト / API / クラウド環境
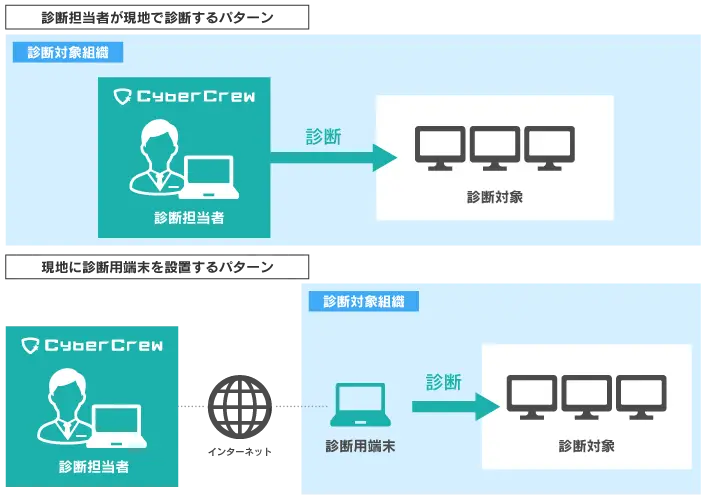
オンサイト診断 構成図

オンサイト診断(現地訪問)

外部からアクセスできない閉域網、社内LAN、工場・医療機器などの非公開ネットワーク向けに、エンジニアが貴社オフィスやデータセンターに訪問して診断を行います。

主な対象:社内ネットワーク / 工場設備 / 非公開基幹系
ツール名 対象領域 主な用途・特徴
Burp Suite Webアプリケーション 手動検証・動的解析(DAST)。セッション管理やロジック面の確認
OWASP ZAP Webアプリケーション オープンソースの動的スキャンツール。自動診断の補助に活用
Acunetix / Invicti Webアプリケーション 商用高精度スキャナ。大規模サイトにおける脆弱性の自動網羅検出
Nessus ネットワーク / プラットフォーム OS、ネットワーク機器、サーバの既知脆弱性スキャン
QualysGuard クラウド / インフラ 資産の把握、OS・ミドルウェアの継続的な脆弱性可視化
CloudGoat クラウド検証環境 AWS等のクラウド設定不備・シナリオ検証用ツール

脆弱性診断の成果物について

ツール出力の分析を含む
診断の実施

本サービスでは、診断ツールによるスキャン結果を当社のセキュリティ専門家が精査し、誤検知や過剰な評価の排除、潜在的なリスクの分析を行った上で、お客様の環境に合わせた評価を実施します。

診断結果報告書
の作成

診断完了後、発見された脆弱性の詳細、危険度評価、具体的な対策方法を記載した『脆弱性診断結果報告書』を提出します。

診断結果に関する
報告会の開催

報告書の提出後、お客様がご希望の場合、『報告会』をオンラインで開催します。報告会では、診断結果の概要、特に重要度の高い脆弱性について詳細を解説し、質疑応答のお時間を設けます。

FLOW
STEP BY STEP

脆弱性診断の流れ・スケジュール

お問い合わせからお見積り、診断実施、報告会、そして修正後の再診断まで伴走します。

01 ヒアリング

ヒアリング

対象システム・目的・納期をお伺いし、必要に応じてNDAを締結します
02 お見積り

お見積り・ご提案

共有情報をもとに、最適な診断構成と概算費用をご提示します
03 ご契約

ご契約

ご発注後に契約手続きを行い、診断日程・体制・条件を確定します

04 診断準備

診断準備

環境情報の受領、テスト用アカウント発行やIP制限の調整を行います
05 診断実施

診断実施

自動ツールによるスキャンと、専門アナリストによる手動精査を実施

06 報告書提出・報告会

報告書提出・報告会

詳細レポートを納品し、オンライン報告会にて対策方針を解説します
07 再診断

再診断(任意)

改修完了後、修正が適切に機能しているか再確認を行います(条件付き)
FAQ
QUESTIONS & ANSWERS

脆弱性診断に関するよくあるご質問

最低価格はいくらからですか? +

簡易ツール診断であれば10万円(税別)〜から承っております。専門アナリストによる手動精査を含む診断プランは、対象の画面数・API数・IP数に応じて最適なお見積りをご提示いたします。まずは対象URLをお知らせいただければ概算費用を算出いたします。

申し込みから診断・納品までどのくらいの期間がかかりますか? +

規模によりますが、環境準備完了から実診断に約3〜5営業日、アナリスト検証・レポート作成に約5営業日をいただき、全体で約2〜3週間が標準的な目安となります。リリース期日等がお決まりの場合は、事前にご相談いただければスケジュールを調整いたします。

本番稼働中のサービスでも診断できますか?システム停止のリスクはありませんか? +

本番環境でも安全に実施できるよう、過度な負荷送信(DoS攻撃)やデータ破壊につながる検査は除外し、アクセス頻度を厳密にコントロールして実施します。なお、万全を期すため可能な限りステージング環境や検証環境での実施をおすすめしております。

診断にあたって事前に準備するものは何ですか? +

主に「診断対象のURL / IPアドレス一覧」「画面一覧またはサイトマップ」「テスト用アカウント(ログイン機能がある場合)」の3点をご用意いただきます。また、WAF等のセキュリティ機器が通信を遮断しないよう、診断用接続元IPの許可設定をお願いする場合がございます。

診断結果はどう届きますか? +

脆弱性の詳細、深刻度スコア、発見箇所の再現手順、および具体的な改善対策案を網羅した『脆弱性診断結果報告書(PDF)』を納品いたします。ご希望に応じてオンラインでの報告会も実施します。

見つかった脆弱性の改修作業までサポートしてもらえますか? +

報告書内には貴社開発チームや委託先ベンダー様がスムーズに対策できるよう、推奨される対策方針や一般的な実装例を記載しております。また、報告会での質疑応答を通じて対策のアドバイスも行います(※貴社システム固有のソースコード修正や実装代行自体は対象外となります)。

再診断には追加費用がかかりますか? +

再診断の受付期限は設けておりません。貴社にて改修作業が完了した段階でご連絡いただければ、報告書で指摘した脆弱性箇所の改修確認(1回)を標準対応として承ります(※大幅な機能・画面追加や、システム設計の大規模変更に伴う再検証は別途お見積りとなります)。

CASES
PROVEN RESULTS

CyberCrewセキュリティ診断の導入事例

業種や規模を問わず、「リスクを見える化し、必要な対策を具体化する」ことで、強固なセキュリティ体制と対外的な信頼づくりを実現しています。

COLUMN
RELATED ARTICLES

脆弱性診断に関するコラム

セキュリティ対策の選定基準や最新トレンドを分かりやすく解説しています。

DECISION GUIDE & UPGRADE

「脆弱性診断」で十分か、
「ペネトレーションテスト」まで踏み込むべきか。

単なるチェックリストの消化で終わらせず、経営層・取引先・監査への説明責任を果たすために。
貴社の置かれたセキュリティフェーズと守るべき重要度に応じた最適な選択基準をご案内します。

網羅的な基礎点検

脆弱性診断を選ぶべきケース

システム全体に潜む既知の弱点を幅広く洗い出し、まずは現状のリスクを可視化・棚卸ししたい場合に最適です。

  • 自社システムにどのようなセキュリティ欠陥があるか全体像を掴みたい
  • 定期的な運用保守や、公的ガイドライン(健康診断)の要件を満たしたい
  • 限られた予算と工数の中で、危険度の高い設定ミスを優先的に改修したい
  • リリース前のWebサイトやアプリで、既知の重大なバグをゼロにしたい
実害の完全実証

ペネトレーションテストを推奨するケース

「もし本物の攻撃者に狙われたら、実際に事業が止まるか/重要データが盗まれるか」を実証し、経営層や株主に説明したい場合に必須となります。

  • 顧客の機密情報・個人情報・決済データを直接扱う重要システムを保有している
  • 脆弱性の有無だけでなく「管理者権限の奪取」や「社内網突破」の実害を確認したい
  • 導入済みのセキュリティ対策(WAF/EDR/SOC監視)が本当に攻撃を検知・遮断できるか試したい
  • 取締役会報告・大手取引先要件・ISMS監査において客観的な防衛力の証明が求められている

CyberCrewのペネトレーションテストには、本脆弱性診断が標準工程としてすべて含まれています。
「自社の規模ではどちらを選ぶべきか」のご相談も、専門エンジニアが中立的な視点でお答えします。

▲
Page Top