旅行予約サイト「skyticket」を運営する株式会社アドベンチャーは2026年10月9日、第三者からの不正アクセスにより、顧客の個人情報が外部に流出した、または流出したおそれがあると発表しました。
対象となる顧客情報は約1,464万件に上り、このうち約413万件には会員のログインパスワードが含まれています。
さらに、返金先として登録された銀行口座情報や、バスの予約内容なども別の不正アクセスで閲覧された可能性があります。
今回特に注目したいのは、大量の個人情報が対象になったことだけではありません。
確認された3件の事案は、それぞれ異なる経路から発生しています。一つの対策だけでは防ぎきれない、現在のWebサービスが抱えるセキュリティリスクが表れた事例です。
skyticketで何が起きたのか
アドベンチャーが公表した内容によると、今回確認されたのは3件の異なる不正アクセス・情報閲覧事案です。
最も影響が大きいのは、2026年10月2日から4日にかけて発生した同社サーバーへの不正アクセスです。
skyticketの一部の管理機能が不正に操作され、そこから別のサーバーやクラウド上に保管されていたデータへアクセスされたとしています。
対象となる顧客情報は約1,464万件。そのうち約413万件には、会員のログインパスワードも含まれていました。
氏名、生年月日、メールアドレス、電話番号、住所などが対象となっており、パスワードについてはハッシュ化した状態で保存されていました。
パスポート番号については、この事案では流出していないことが確認されています。
約413万件のパスワードも対象に
今回の発表で気になるのが、約413万件のログインパスワードが対象になっている点です。
実際に保存されていたのは、元の文字列をそのまま記録したパスワードではなく、ハッシュ化されたデータです。
ハッシュ化とは、パスワードを一定の計算によって別の文字列に変換して保存する方法です。適切な方式が使われていれば、流出したデータから元のパスワードをそのまま読み取ることはできません。
ただし、ハッシュ化されていれば絶対に安全というわけではありません。
保存方式やパスワードの強度によっては、攻撃者が大量の候補を試すなどして元のパスワードを推測できる場合があります。
アドベンチャーも、パスワードが解析され、skyticketや同じパスワードを使用している他のサービスへの不正ログインに悪用される可能性があるとして、パスワードの変更を呼びかけています。
同じパスワードを複数のサービスで使っている場合は、skyticketだけでなく、同じものを設定しているサービスについても変更しておく方が安全です。
別の不正アクセスでは銀行口座情報も対象に
2件目は、skyticketの業務管理システムに対する不正アクセスです。
2026年9月20日に発生し、業務管理システムに存在した脆弱性が悪用されたと公表されています。
対象は17,780件で、重複を含みます。また、このほかにも件数を調査中の情報があります。
流出した、または流出したおそれがある情報には、氏名や電話番号だけでなく、返金先として登録されていた金融機関名、支店名、口座種別、口座番号、口座名義なども含まれています。
一部ではメールアドレス、生年月日、住所も対象になりました。
銀行口座情報が漏れたからといって、それだけで口座から自由にお金を引き出せるわけではありません。
一方で、実際の金融機関名や口座情報を知っている人物が「返金手続きが必要です」などと連絡してくれば、受け取った側が信用してしまう可能性があります。
情報そのものの悪用だけでなく、その情報を使った詐欺にも注意が必要です。
バス予約ページはログインなしで閲覧できる状態だった
3件目は、バス予約サービスの予約完了ページで発生しました。
2026年8月3日から10月1日まで、ログインしていない状態でも予約完了ページを表示できる状態となっており、第三者による機械的な閲覧が確認されています。
対象となった予約は約1万2,000件です。同行者を含めると、影響する人数はさらに多くなる可能性があります。
閲覧された、または閲覧されたおそれがある情報には、予約者の氏名、年齢、性別、生年月日、メールアドレス、電話番号のほか、支払方法や金額、予約日時、乗車便、乗降地、予約番号などが含まれます。
これは、ソフトウェアの脆弱性を突く攻撃とは少し性質が異なります。
本来は本人だけが確認できるようにするべきページが、適切な認証を行わなくても表示できる状態になっていたことが問題です。
Webサービスでは、ログイン画面の安全性だけでなく、「ログインした本人だけがその情報を見られる状態になっているか」という権限の確認も欠かせません。
3件とも原因が異なることが今回のポイント
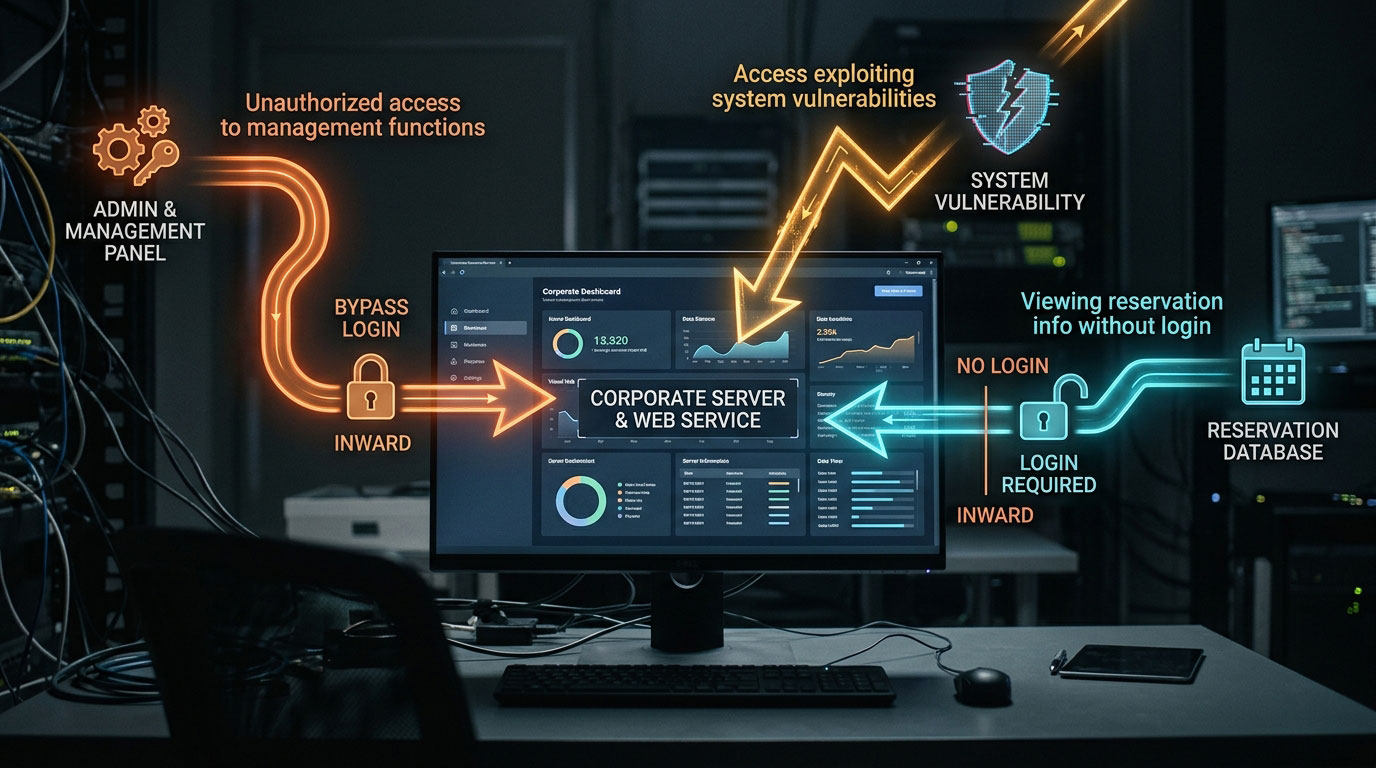
今回確認された3件は、同じ方法で発生したものではありません。
一つは管理機能の不正操作をきっかけに、別のサーバーやクラウドまでアクセスされた事案です。
もう一つは、業務管理システムの脆弱性が悪用されたもの。
そしてバス予約サービスでは、認証なしで情報を閲覧できる状態そのものが問題となりました。
「ソフトウェアを最新にしておけば大丈夫」「パスワードを強くすれば大丈夫」といった一つの対策だけでは、こうした異なる問題をすべて防ぐことはできません。
Webサービスの安全性を考える際には、脆弱性だけでなく、管理画面の保護、アクセス権限、認証の仕組み、クラウド上のデータ管理などを含めて確認する必要があります。
管理画面を突破された後の被害も考える
今回の1件目では、一部の管理機能が不正に操作され、そこから別のサーバーやクラウド上のデータへアクセスされたとされています。
管理画面や管理者アカウントは、一般利用者よりも多くの操作ができるため、攻撃者に狙われやすい場所でもあります。
重要な管理機能では、パスワードだけでなく多要素認証を利用したり、アクセスできる場所や端末を制限したりする方法があります。
また、一つのシステムへの侵入をきっかけに、別のサーバーやクラウドまで被害が広がらないよう、アクセス権限を必要最低限にしておくことも重要です。
「侵入されないこと」だけでなく、「侵入された場合にどこまでアクセスできてしまうのか」という視点で確認する必要があります。
Webサービスは実際の攻撃を想定した確認が必要
今回のように複数の問題が同時に存在する場合、単純なソフトウェアの更新だけでは見つけられない問題もあります。
CyberCrewでは、Webサイトやシステムにセキュリティ上の弱点がないかを確認する脆弱性診断や、実際の攻撃に近い方法で侵入の可能性や被害範囲を確認するペネトレーションテストを提供しています。
特に、会員情報や決済、予約などを扱うWebサービスでは、個々の画面だけを見るのではなく、一つの問題を起点として他のシステムまでアクセスできないかを確認することも重要です。
また、「他人の予約情報を閲覧できないか」「本来許可されていない操作ができないか」といった、利用者ごとの権限についても確認する必要があります。
普段正常にサービスを利用できていることと、攻撃を受けても安全であることは別です。
漏えいした情報を使った詐欺にも注意
情報漏えいが起きた後に注意したいのが、流出した情報を利用した二次被害です。
今回対象となった情報には、氏名や連絡先だけでなく、銀行口座情報や旅行・バスの予約内容なども含まれています。
こうした具体的な情報を知っている人物から連絡が来ると、一般的な迷惑メールよりも本物だと信じやすくなります。
アドベンチャーも、同社や金融機関、航空会社、バス運行会社などを装ったメール、SMS、電話などに注意するよう呼びかけています。
同社は今回の件について、メールや電話でパスワード、クレジットカード番号、口座の暗証番号などを尋ねることはないとしています。
不審な連絡が届いた場合は、そのメールやSMSに記載されたリンクから手続きをせず、公式サイトや公式アプリを直接開いて確認する方が安全です。
外部に流出した情報を監視する対策も
一度外部に持ち出された情報について、その後どこで利用されるのかを完全に把握することは困難です。
メールアドレスやパスワードなどの認証情報が、後になってダークウェブなどで公開・売買されることもあります。
CyberCrewでは、こうした流出情報を検知・監視するサービス「ALIENGATE(エイリアンゲート)」を提供しています。
ALIENGATEでは、企業のドメインやメールアドレスなどに関連する情報を監視し、ダークウェブなどで確認された流出情報を把握できます。
従業員のメールアドレスや認証情報の流出が見つかれば、対象アカウントの確認やパスワード変更など、早い段階での対応につなげられます。
ただし、インターネット上に存在するすべての流出情報を検知できるわけではありません。
侵入を防ぐための対策と、外部へ流出した情報を把握する対策は、それぞれ役割が異なります。
skyticketを利用している方が確認しておきたいこと
アドベンチャーは、対象となる利用者に対して順次メールで連絡し、パスワードの変更を呼びかけています。
skyticketと同じパスワードを他のサービスでも使用している場合は、そちらも別のパスワードに変更しておくことをおすすめします。
また、予約履歴やクレジットカードの利用明細を確認し、身に覚えのない予約や決済がないか確認しておくとよいでしょう。
アドベンチャーは、不正ログインされたアカウントで保存済みのクレジットカードが悪用されることを防ぐため、2026年10月7日から保存済みカードによる支払いとカード情報の保存機能を停止しています。
なお、同社はクレジットカード番号とパスポート画像を保存しておらず、今回の3件でもこれらの情報は流出していないと発表しています。
まとめ
skyticketでは、約1,464万件の顧客情報が流出した、または流出したおそれがあり、そのうち約413万件にはハッシュ化されたログインパスワードが含まれていました。
さらに、別の不正アクセスでは返金先の銀行口座情報が対象となり、バス予約サービスではログインなしで予約情報を閲覧できる状態も確認されています。
今回の3件は、それぞれ異なる経路で発生しました。
企業側では、ソフトウェアの脆弱性だけでなく、管理者権限、認証、アクセス制御、クラウド上のデータ管理などを含めてシステム全体を確認する必要があります。
特に大量の個人情報を扱うサービスでは、侵入を防ぐだけでなく、万が一侵入された場合にどこまで被害が広がるのかを確認しておくことも重要です。
参考情報
※本記事は2026年10月16日時点の株式会社アドベンチャーによる公式発表および公開情報をもとに、株式会社CyberCrewが独自に整理・解説したものです。現在も調査が続いているため、今後公表される情報によって被害範囲などが更新される可能性があります。
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)