DFIR

DIGITAL FORENSICS & INCIDENT RESPONSE

「侵入されたかもしれない」初期不安から、
客観的事実の確定と復旧まで一貫支援。

ランサムウェア、不正アクセス、情報漏えいが発生した直後には、被害拡大の防止と、後から対外説明できる証拠保全の両立が求められます。CyberCrewのエンジニアチームが、初動トリアージから証拠保全、フォレンジック調査、封じ込め、復旧支援、報告書作成まで一貫して伴走します。
OVERVIEW
01 — SERVICE OVERVIEW

被害の拡大を食い止めながら、
客観的な証拠を確実に保全します。

復旧作業を急ぐと証拠データが消滅し、証拠保全を優先しすぎると被害が拡大します。CyberCrewのDFIR(フォレンジック調査・インシデント対応)は、この二律背反を高度な専門技術で解決します。

経営陣・役員の方へ:早期のフォレンジック調査が必要な理由

個人情報保護法に基づく監督官庁への報告義務や、取引先・ステークホルダーへの説明責任を果たすためには、推測ではなく客観的証拠に基づいた事実確定が不可欠です。初動段階で適切なフォレンジック調査を実施することにより、二次被害を防ぎ、法的責任や社会的信用の失墜を最小限に抑えられます。
01

初動トリアージ

断片的な情報から侵害の有無と緊急度を判断し、最初に止めるべき操作を整理します。

02

証拠保全

揮発性の高いメモリから順に、ハッシュ値と作業記録を残しながら証跡を保全します。

03

侵入経路の特定

VPN・公開サーバ・メール・持ち込み端末など、最初の侵入点を特定します。

04

侵害範囲の特定

横展開の痕跡とIOCを全体にスイープし、影響を受けた端末・アカウントを洗い出します。

05

攻撃ツール解析

検出された実行ファイルやスクリプトを解析し、挙動・通信先・永続化を明らかにします。

06

データ持ち出し評価

通信ログとアクセス痕跡から、情報が外部へ送信された可能性を客観的に評価します。

07

封じ込め・復旧支援

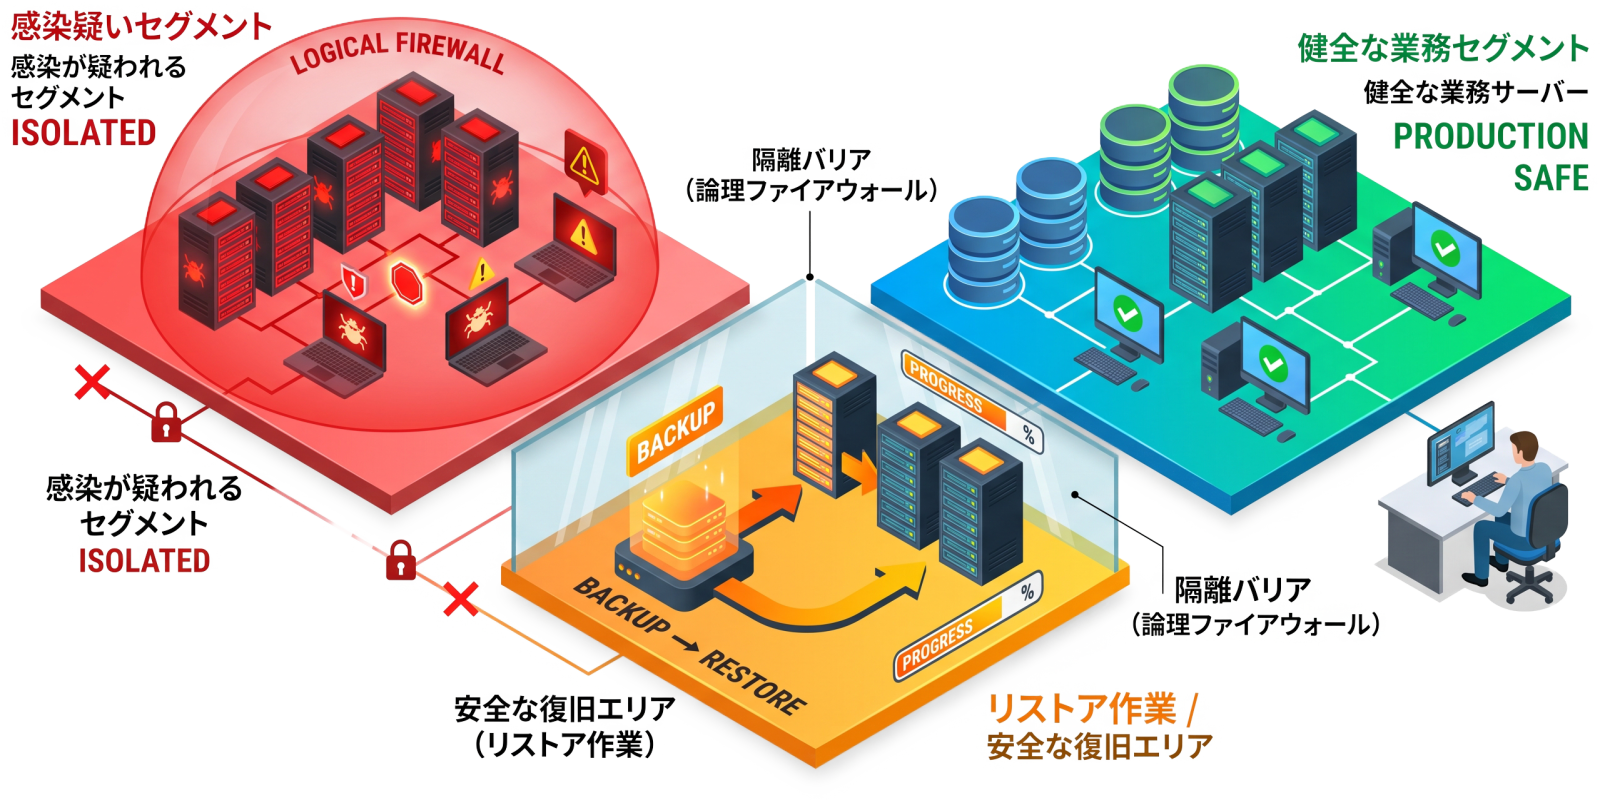
ネットワーク隔離、アカウント無効化、バックドアの除去、安全な復旧手順を支援します。

08

報告書・再発防止

経営・監督官庁・取引先に説明できる報告書と、優先順位付きの再発防止策を提示します。

WHAT WE DETERMINE

フォレンジック調査で
確定させる5つの事実

「ウイルスを駆除しました」という作業報告だけでは、インシデント対応は完了しません。以下の5項目を客観的証拠に基づいて確定させることで、安全な業務再開と再発防止の判断が可能になります。

  1. どこから入られたか(侵入経路の特定)
  2. いつから侵害されていたか(滞留期間の判定)
  3. どこまで到達されたか(影響範囲の特定)
  4. 情報は持ち出されたか(データ漏えいの有無)
  5. 攻撃者はまだ残っているか(残存リスクの排除)
INCIDENT
02 — INCIDENT TYPES

想定されるインシデントの種類と攻撃手口

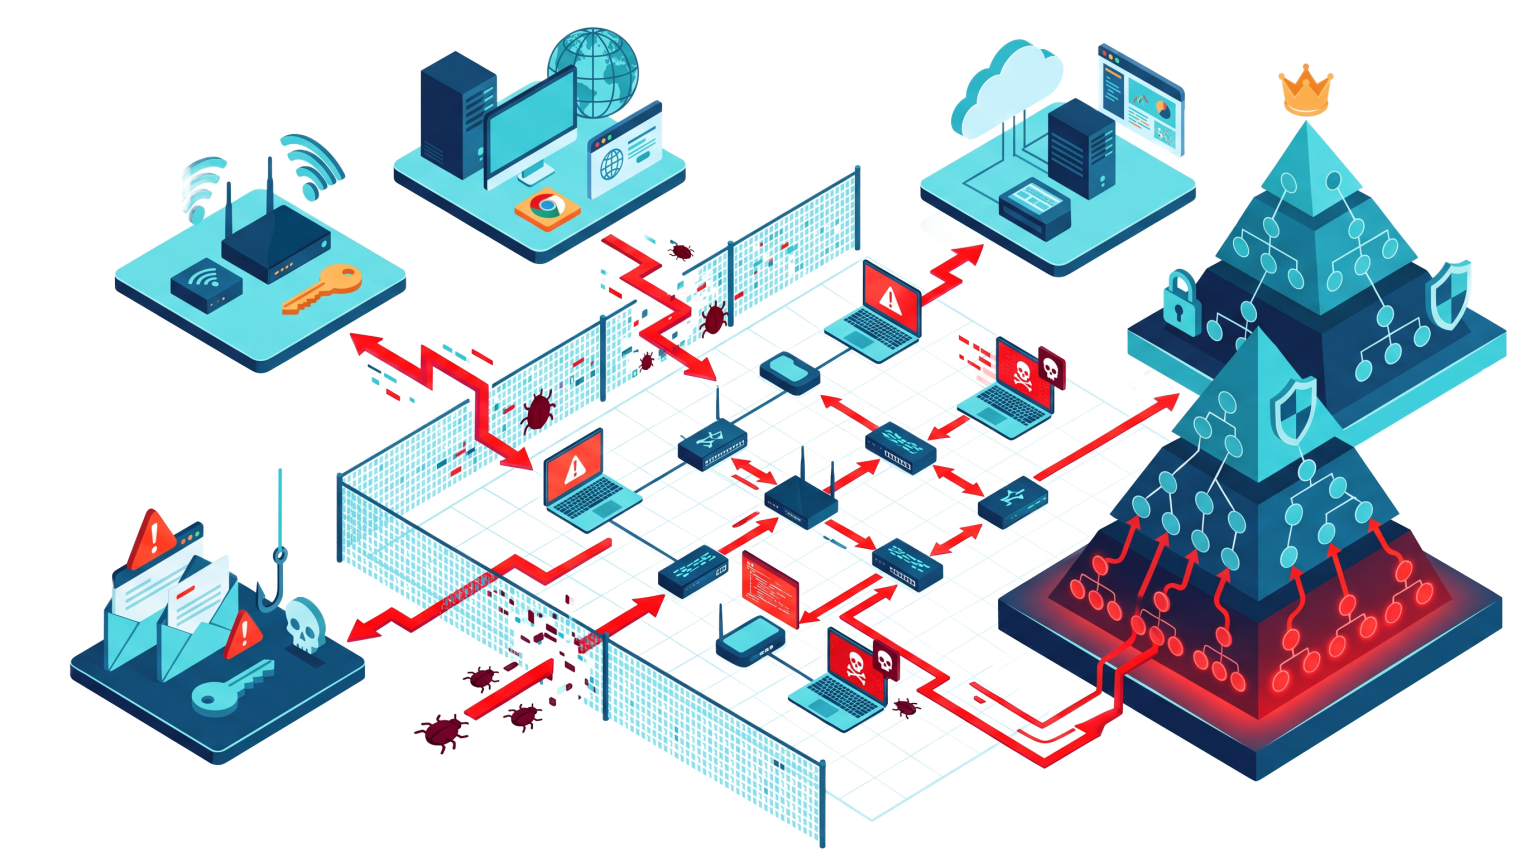
事象の種類によって、保全すべき証拠データとフォレンジック調査のアプローチが変わります。発生しているトラブルの状況をそのままお知らせください。
RANSOMWARE

ランサムウェア

ファイル暗号化、二重脅迫、リークサイトへの掲載。暗号化より前に行われた侵入・持ち出しの痕跡まで調査します。

UNAUTHORIZED ACCESS

不正アクセス

VPN・公開サーバへの侵入、認証情報の悪用、公開システムの不正操作経路を特定します。

DATA BREACH

情報漏えい

顧客情報・個人情報・機密情報の外部送信やダウンロードの痕跡と、その範囲を正確に評価します。

BEC

ビジネスメール詐欺

メールアカウントの侵害、転送ルールの不正設定、請求書・振込先の差し替え被害を調査します。

WEB SHELL

Web改ざん・Webシェル

公開サーバに設置されたバックドア、改ざんコンテンツ、不正なリダイレクトの痕跡を解析します。

TARGETED ATTACK

標的型攻撃・APT

長期滞留、正規ツールの悪用(LOLBins)、痕跡消去を伴う高度かつ継続的な侵害を追跡します。

CLOUD / SAAS

クラウド・SaaS侵害

Microsoft 365・Google Workspace・IaaSへの不正サインイン、権限・設定の改変を監査ログから解析します。

INSIDER

内部不正・情報持ち出し

退職者・委託先による持ち出し、USB・クラウドストレージ・メール経由のファイル送信履歴を保全調査します。

SUPPORTED ENVIRONMENTS

調査対象環境

ログの取得可否と保持期間は、フォレンジック調査の精度に直接影響します。

EndpointWindows PC / Windows Server / Linux Server / macOS(個別確認)
IdentityActive Directory / Entra ID / 各種Identity Provider
NetworkFirewall / VPN / Proxy / IDS・IPS / DNSログ
Cloud / SaaSMicrosoft 365 / Google Workspace / 主要IaaS・PaaSの監査ログ
ApplicationWebサーバ、業務アプリケーション、データベースのアクセスログ
WHEN TO CALL US

ご相談いただく代表的な兆候

確証がない段階でも問題ありません。「侵害されていない事実の確認」も正式な調査目的となります。

  • 身代金要求のメッセージや、ファイルの暗号化を確認した
  • EDR・アンチウイルスが検知したが、影響範囲が分からない
  • 取引先・関係機関から、不審な通信や情報漏えいの指摘を受けた
  • 公開サイトの改ざんや、見覚えのない管理者アカウントを見つけた
  • 海外からの不審なサインインや、メール転送ルールの追加に気づいた
  • 監督官庁・取引先への報告に、客観的なフォレンジック調査結果が必要になった
PROCESS
03 — RESPONSE PROCESS

初動トリアージから再発防止までの6段階プロセス

国際標準規格であるNIST SP 800-61およびSANSの対応フレームワークに準拠して進めます。緊急度が高い場合は、封じ込め処置を優先して実施します。

STEP 01

受付・初動トリアージ

Intake & Triage

発生事象、影響範囲、業務状況をヒアリングし、緊急度と「最初に止めるべき操作」を指示します。

STEP 02

証拠保全

Evidence Preservation

揮発性の高い情報から順に保全し、ハッシュ値と作業記録(Chain of Custody)を残します。

STEP 03

フォレンジック調査・分析

Investigation

ディスク・メモリ・ログ・クラウド監査ログを解析し、攻撃の時系列を再構成します。

STEP 04

封じ込め

Containment

侵入経路の遮断、端末隔離、アカウント無効化など、被害拡大を止める処置を合意のうえ支援します。

STEP 05

駆除・復旧支援

Eradication & Recovery

永続化・バックドアの除去、安全な再構築とリストア手順、復旧後の監視を支援します。

STEP 06

報告・再発防止

Report & Hardening

調査結果を報告書にまとめ、経営陣や監督官庁に説明できる恒久対策を提示します。

対応フェーズ
目安期間
主な支援内容
受付・初動トリアージ
数時間以内
事象確認、緊急度判定、初動指示(やってはいけない操作の共有)
証拠保全
1〜3営業日
メモリ・ディスク・ログの取得、ハッシュ値記録、保全対象の確定
フォレンジック調査・分析
1〜3週間
タイムライン再構成、侵入経路・侵害範囲・持ち出しの評価、マルウェア解析
封じ込め・復旧支援
調査と並行
通信遮断・端末隔離・バックドア駆除、再構築とリストア手順の支援
報告・再発防止
完了後 1〜2週間
正式調査報告書の提出、報告会の実施、再発防止策の提示
ANALYSIS
04 — FORENSIC ANALYSIS

4つの調査領域を連携させ、
侵害の全容を立体的に再構成します。

単一のログだけでは攻撃の全体像は捉えられません。ディスク、メモリ、ネットワーク、クラウドの痕跡を突き合わせ、1つの時系列として再構成します。
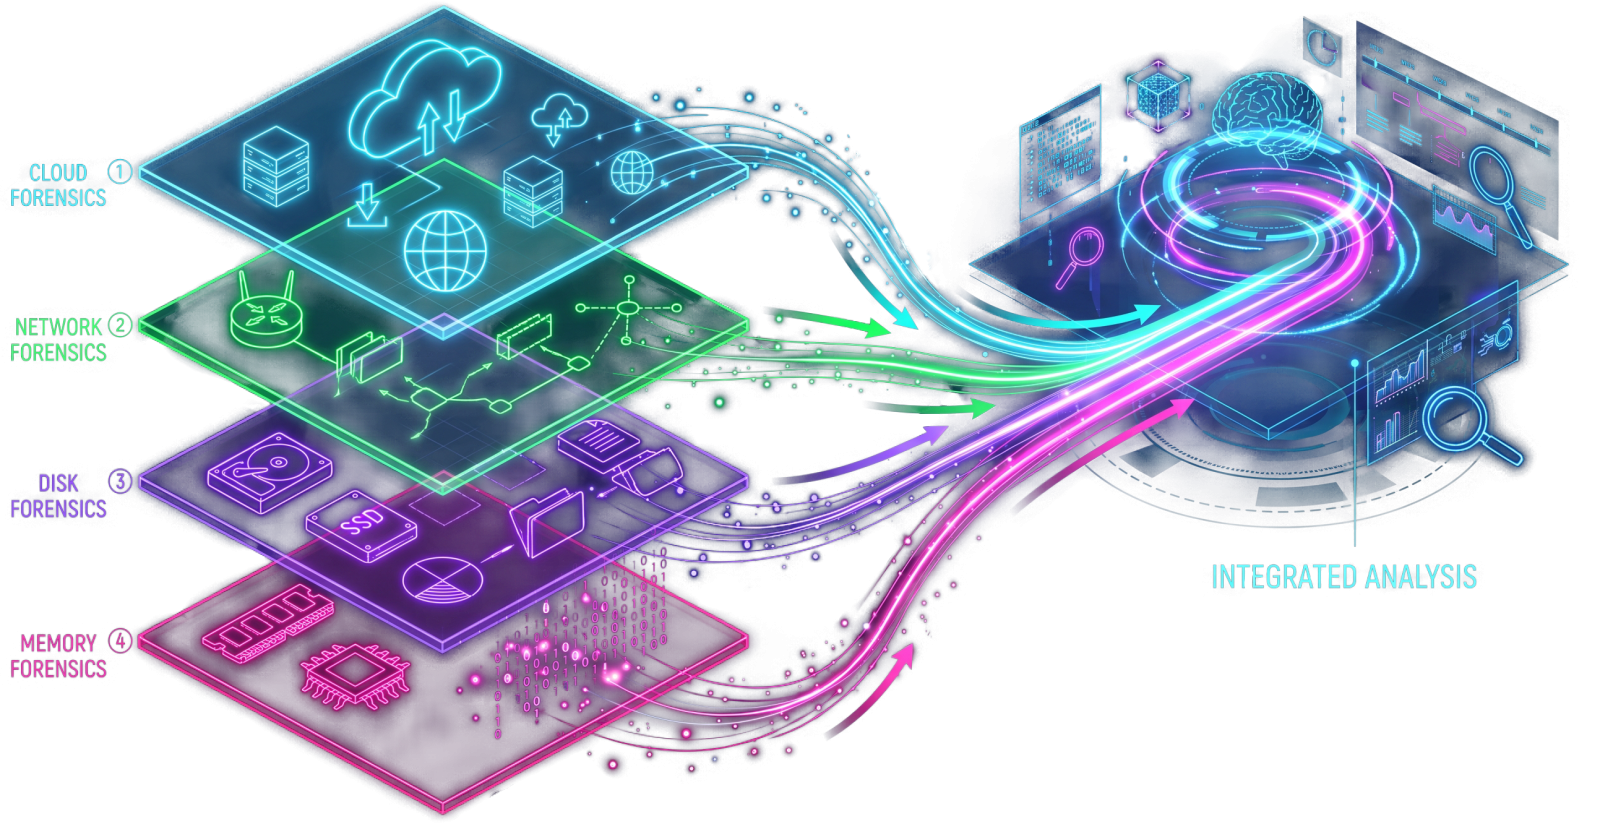
DISK FORENSICS

ディスクフォレンジック

ストレージのアーティファクトから、プログラム実行痕跡・ファイル作成日時・改変の有無を復元します。

  • MFT・USN Journalによるファイル操作履歴の追跡
  • レジストリ、Amcache、Shimcache、Prefetch実行痕跡
  • 削除ファイル・シャドウコピー(VSS)からの復元調査
MEMORY FORENSICS

メモリフォレンジック

電源が入っている間にしか取得できない揮発性情報を保全し、高度な攻撃の痕跡を解析します。

  • 実行中プロセス、不審なネットワークコネクション
  • プロセスインジェクション、ファイルレスマルウェアの検出
  • メモリ上に展開された認証情報や暗号鍵の抽出
LOG & NETWORK FORENSICS

ログ・ネットワークフォレンジック

機器や認証基盤に残るログから、外部からの侵入経路と内部での横展開(ラテラルムーブメント)を追跡します。

  • VPN・Firewall・Proxyの外部通信ログ解析
  • Active Directory認証ログ・Kerberos・管理者権限の濫用
  • C&Cサーバへの不審な通信・外部宛大容量データ送信
CLOUD & SAAS FORENSICS

クラウド・SaaSフォレンジック

クラウド環境の監査ログから、アカウント侵害と設定改変、データへの不正アクセスを特定します。

  • M365サインインログ、条件付きアクセスの回避履歴
  • メール転送ルール、共有設定の改ざん確認
  • AWS / Azure / GCPの操作履歴・APIコール追跡

SAMPLE TIMELINE // 再構成される時系列例(フォレンジック調査の成果物)

Day 0 04:12
VPNへの不正ログイン(正規アカウント・海外IPアドレスから侵入)
VPNログ / RADIUS認証ログ
Day 0 04:31
内部ネットワークのスキャンとActive Directory情報の収集
端末イベントログ / EDRアラート
Day 1 22:07
管理者権限の奪取(LSASSプロセスのメモリダンプ実行)
メモリ解析ダンプ / EDR検知ログ
Day 2 01:45
管理サーバ経由で複数端末へ横展開(PsExec利用)
イベントログ 7045 / Prefetch
Day 2 03:10
外部ストレージへの大容量データ送信(ファイル持ち出しの確定)
Firewallログ / Proxy通信ログ
Day 3 02:00
バックアップ削除およびファイル暗号化の開始
イベントログ 1102 / MFT解析
EVIDENCE
05 — EVIDENCE & FIRST RESPONSE

最初の30分の初動対応が、
フォレンジック調査の成否を分けます。

復旧を急ぐあまり誤った操作を行うと、後から確認できる事実が永久に失われます。まずは「やってはいけない操作」をご確認いただき、そのまま専門窓口へご連絡ください。

FIRST RESPONSE - WHAT NOT TO DO(初動の禁止事項)
✕ DO NOT

電源を切る・再起動する

メモリ上の証跡(実行中プロセス、通信先、復号鍵、暗号化前の平文データ)が完全に消え、調査の精度が大幅に低下します。

✕ DO NOT

OSを再インストール・初期化する

侵入経路や侵害範囲を証明する痕跡がすべて消え、外部機関への説明責任を果たせなくなります。

✕ DO NOT

検知されたファイルを安易に削除する

攻撃の全体像を解き明かす唯一の手がかりであるマルウェア検体そのものを失うことになります。

✕ DO NOT

感染端末を通常業務に使い続ける

組織内の他の端末へ横展開が進み、被害規模が加速度的に拡大します。

✕ DO NOT

攻撃者に指示されたURLへアクセスする

攻撃者に接触した痕跡が残り、交渉を有利に進められるリスクや追加感染のリスクが生じます。

✕ DO NOT

自分たちだけで解決しようとする

漏えい通知の義務や取引先への報告義務がある場合、不完全な調査は法的な過失とみなされる恐れがあります。

証拠保全の原則(法的証拠能力の担保)

裁判や外部監査に提出できる証拠能力を保つため、国際標準規格に則った手順で保全を実施します。

  • 原本の保全(ライトブロッカーを用いた書込み防止状態でのデュプリケート複製)
  • ハッシュ値(SHA-256 / MD5)の算出と記録による「完全同一性」の証明
  • 証拠の保管・取り扱い記録(Chain of Custody)の厳格な維持

保全対象データ

調査の確度を高めるため、可能な限り広範な証拠データを速やかに確保します。

端末・サーバーのRAM(メモリ) ストレージ(HDD / SSD)のビットイメージ ネットワーク機器の通信ログ Active Directory監査ログ EDR・アンチウイルスログ クラウド監査ログ(M365/AWS等)
CONTAINMENT
06 — CONTAINMENT & RECOVERY

被害拡大の防止と安全な復旧に向けて、
的確な判断を下せるよう支援します。

端末の隔離や通信遮断などの封じ込め処置は、業務停止などの影響を伴います。CyberCrewは、各処置の目的・影響範囲・代替策を客観的に提示し、お客様が事業継続と安全のバランスを取った最善の決断を下せるようサポートします。
封じ込め処置
CyberCrewの提案目的
お客様の判断事項
ネットワークからの隔離
横展開と外部通信の防止
対象端末と業務への影響確認
侵害アカウントの無効化・リセット
認証情報の悪用防止
対象ユーザーの業務停止確認
外部通信の遮断
C&Cサーバーへの通信防止
業務利用への影響確認
VPN・リモートアクセスの停止
侵入経路の遮断
外部接続の一時停止判断
悪意あるプロセスの停止・ファイル隔離
進行中の暗号化・破壊の停止
限定的(影響小の場合は即時実施)
CYBERCREW

CyberCrew側の役割

  • 初動トリアージ・被害状況の即時把握
  • フォレンジック調査・マルウェア解析
  • 封じ込め・駆除の具体的な技術支援
  • 客観的事実を確定させた調査報告書の作成
  • 再発防止のためのセキュリティ対策提案
CLIENT

お客様側の役割

  • 事業継続とシステム停止・遮断の最終決断
  • 社内ネットワーク・サーバーの復旧実作業
  • 関係機関・取引先への連絡および対外発表の決定
  • 社内関係者への状況説明と対応指示
REPORTING
07 — REPORTING & DISCLOSURE

経営陣・監督官庁・取引先へ
そのまま提出できる正式報告書。

技術的な事実認定にとどまらず、法的な説明責任を果たせる客観的証拠に基づいた報告書を提供します。

報告書の章構成
主な記載内容
Executive Summary
発生事象、調査結果の要約、経営層向けの結論事項
Incident Timeline
侵入から発覚・対応までの時系列(タイムライン)
Initial Access
侵入経路、悪用された脆弱性・認証情報
Scope of Compromise
影響を受けた端末・アカウント・システム一覧
Data Impact
外部送信・持ち出しの有無とその範囲
Malware & Tooling
検出されたマルウェア、攻撃ツールの解析結果、IOC一覧
Containment & Recovery
実施した封じ込め処置、復旧ステータス
Recommendations
優先順位付きの恒久再発防止策(短期・中期・長期)
DISCLOSURE SUPPORT

外部報告・開示の支援

技術報告書の納品にとどまらず、関係各所への説明や対外公表の場まで一貫してサポートします。

  • 個人情報保護委員会への報告書作成に関する技術的サポート
  • 警察・関係機関への被害申告に向けた説明資料の作成
  • 弁護士・PR会社と連携した、外部公表文の技術的な精査
  • 報告会への同席(経営陣や取引先からの技術的な質問への回答)
PRICING
08 — ENGAGEMENT MODELS

状況に合わせた3つのご契約形態と費用

すでにインシデントが発生している緊急のスポット対応から、網羅的なフォレンジック調査、有事に即応するための事前契約まで対応します。
提供サービス内容
緊急初動対応スポット
フォレンジック調査詳細調査
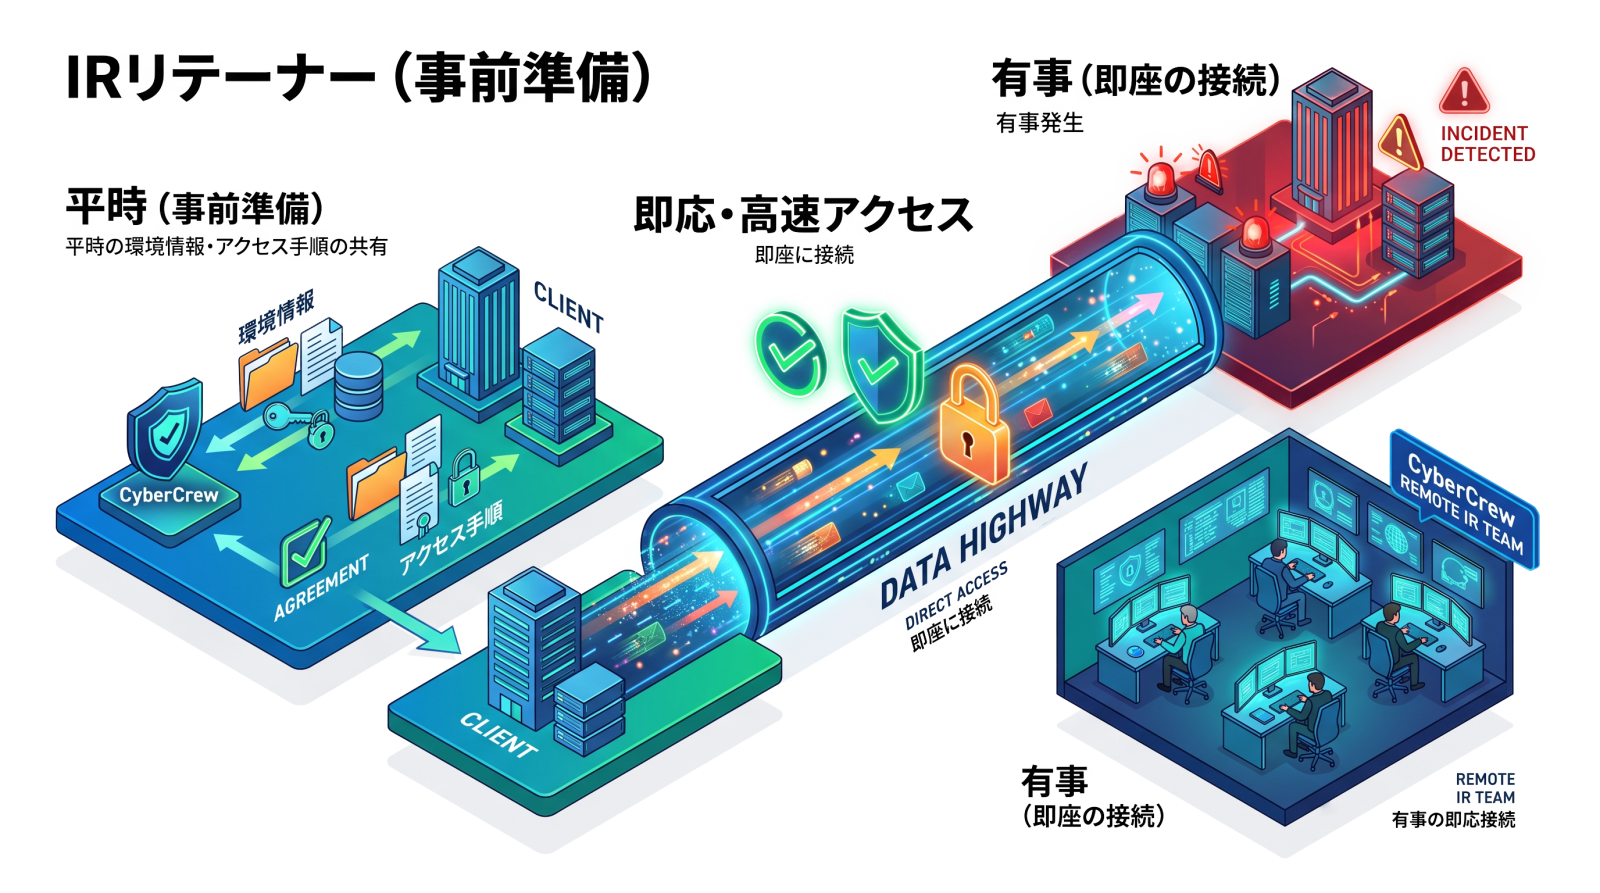
IRリテーナー事前契約型
初動トリアージ・初動指示
✔
✔
✔(優先着手)
証拠保全(メモリ・ディスク・ログ)
✔
✔
✔
封じ込め・駆除の技術的支援
✔
オプション
✔
詳細フォレンジック調査(タイムライン再構成)
簡易
✔
✔
マルウェア・攻撃ツール解析
オプション
✔
✔
侵害範囲の全社スイープ(横展開特定)
オプション
✔
✔
正式調査報告書(外部・監督官庁提出用)
サマリー
✔
✔
報告会・経営陣および法務・広報説明
—
✔
✔
平時の環境把握・連絡体制整備
—
—
✔

フォレンジック調査の費用決定要因

デジタルフォレンジック調査の費用は、調査目的(侵害有無の早期確認か、訴訟や対外公表を見据えた全容解明か)、対象機器の台数、データ容量、緊急度によって変動します。

CyberCrewでは、影響範囲の特定を優先する「ファストフォレンジック」から、ディスク全体を深掘りする「ディープフォレンジック」まで、お客様のご予算と状況に合わせて最適な調査プランをご提案します。

初動ヒアリングと概算のお見積りは無料です。状況が悪化する前に、お早めにご相談ください。

費用を決定する主な要因
・保全対象機器の台数(PC、サーバー、ネットワーク機器等)
・ストレージのデータ容量
・クラウド環境および取得対象ログの範囲
・夜間・休日対応などの緊急度
お見積りの手順
① 事象のヒアリング(無料)
② 調査対象の選定とスコープ定義
③ 概算費用の提示
④ ご発注・証拠保全開始
WORKFLOW
09 — HOW TO ENGAGE

ご相談から調査着手までの流れ

緊急時は情報が揃っていなくても問題ありません。現時点で判明している事実のみをお伝えください。

STEP 01

お問い合わせ

フォームまたは緊急窓口へご連絡ください。

STEP 02

初動ヒアリング

専門エンジニアが事象と緊急度を確認します。

STEP 03

スコープ・方針合意

保全対象、調査範囲、概算費用を確定します。

STEP 04

証拠保全・調査着手

現地またはリモートで証拠保全を開始します。

STEP 05

報告・再発防止

正式報告書の提出と報告会を実施します。

ご相談時にお伺いしたい確認事項(わかる範囲で可)

  • 発生している事象(身代金要求画面、不審メール、EDRアラート等)
  • 事象に気づいた日時と、その後の経過
  • 影響を受けている端末・サーバーの台数とOSの種類
  • すでに実施した操作(LANケーブルの抜線、再起動、初期化の有無)
  • 外部機関や取引先への報告期限の有無
EMERGENCY CONTACT

お急ぎの方はこちら

発生中のインシデントは、緊急専用フォームより優先して受け付けています。「何をすればいいかわからない」段階でもお早めにご連絡ください。

緊急対応を相談する →
FAQ
10 — FREQUENTLY ASKED QUESTIONS

フォレンジック調査に関するよくあるご質問

ご相談時にお客様から多くいただく疑問について、回答をまとめています。

Q 費用はどの段階から発生しますか?相談や見積もりは無料ですか?
+
初動のご相談、状況ヒアリング、調査範囲の定義および概算お見積りのご提示までは完全無料です。正式なご発注と作業方針の合意をいただいた後に初めて費用が発生しますので、疑わしい事象が発生した段階でお早めにご相談ください。
Q 被害に遭った端末やサーバーが1台だけでもフォレンジック調査を依頼できますか?
+
はい、PC1台やサーバー1台のスポット調査から承っております。不審な挙動の有無やマルウェア感染経路の特定など、対象規模に応じた調査プランをご提案します。
Q 個人情報保護委員会への報告や警察への通報はどのように判断すればよいですか?
+
フォレンジック調査によって客観的な漏えい痕跡の有無や影響範囲を確定させ、関係機関への報告義務が生じる事象かを技術的に判定します。報告用資料の作成支援や外部公表文の技術的精査も実施しています。
Q 社内にセキュリティ担当者や詳しいエンジニアがいなくても対応できますか?
+
はい、ご安心ください。専任担当者がいらっしゃらない企業様向けに、技術用語を排した初動指示(やってはいけない操作等)から復旧手順の伴走まで、CyberCrewのエンジニアがわかりやすくリードします。
Q 調査結果は裁判や法的手続き、サイバー保険の請求に使用できますか?
+
はい。原本性を証明するデュプリケート複製やハッシュ値管理(Chain of Custody)に則って証拠を保全するため、法執行機関への提出資料やサイバー保険請求の根拠資料として活用可能です。
SCOPE
11 — SCOPE & LIMITATIONS

調査における制約事項と前提条件

技術的な限界や制約事項を事前に明示し、誠実に調査を実施します。完全なデータ復元を保証するものではありません。

調査精度を左右する要因

事象発生から時間が経過している場合、OSやネットワーク機器のログが上書きされ、追跡が困難になるケースがあります。

  • 機器のログ保持期間(数日〜数週間でローテーションされる設定等)
  • 端末の電源ON/OFF操作による揮発性メモリの消失
  • 再起動や初期化操作によるアーティファクトの破壊

本サービスの適用範囲外となる事項

本サービスは技術的な調査・分析および復旧支援を提供するものであり、以下の業務は対象外となります。

  • ランサムウェア攻撃者との身代金支払い交渉・代行業務
  • 法的な代理人としての活動(弁護士と連携のうえ技術証拠を提供)
  • 暗号化されたデータの完全な復号保証(暗号アルゴリズムの仕様上不可能な場合)

INCIDENT RESPONSE

すでに攻撃を受けていますか?

不正アクセス・情報漏えい・ランサムウェア。
発生中のインシデントは緊急窓口へ。

EMERGENCY & PREPAREDNESS

発生中であれば迅速にご連絡ください。
平時であれば有事の備えをご提案します。

初動が遅れれば、ログは上書きされ、証拠データは消えていきます。
「何が起きているか分からない」状態でも、まずはお気軽にご相談ください。

▲
Page Top