The Hacker Newsによると、データレイク基盤QuboleのAWSアカウント認証情報が悪用され、2026年10月14日から10月26日にかけて複数の顧客AWS環境へ不正アクセスが行われました。攻撃者は顧客アカウントに残存していた信頼関係を突いてAssumeRoleを実行し、S3バケット内のデータやEntra ID、Oktaのシークレットを窃取しました。過去にQuboleを連携したまま放置していた組織も侵害の対象となっています。
The Hacker News:Hackers Exploit Qubole's Trusted AWS Access to Breach Customer Accounts and Steal Data
外部ベンダーに付与したIAMロールの権限や信頼ポリシーの安全性を確認したい場合は、設定の妥当性を網羅的に診断するアプローチが役立ちます。
この記事のポイント
影響を受けた可能性がある人・情報
- (企業)QuboleのAWSアカウント(805246085872)に対してAssumeRoleを許可する信頼ポリシーを設定していた、または過去に設定したまま残存していたAWSアカウント
- (企業)Qubole連携用にAWSアクセスキーを発行し設定していたAWS環境
- (企業)侵害されたIAMロールからアクセス可能だったSecrets Manager、SSM Parameter Store、Lambda環境変数、およびS3バケット
今すぐ取るべき対応
- (企業)CloudTrailログ(2026年10月1日以降)を調査し、アカウントID 805246085872 からの非AWS発信のAssumeRoleリクエストや、IAMプリンシパルID AIDA3W7DIFLYOLTK63SFS、AIDAJYRRH5Y3A7AAJM2HW による不審な操作の有無を確認する
- (企業)侵害の痕跡がある場合は、対象ロールから参照可能なAWSアクセスキー、Entra IDシークレット、Okta認証情報、SSMパラメータ、Lambda環境変数を直ちにローテーションし、既存のアクティブロールセッションを失効させる
- (企業)利用していないQubole連携用IAMロールを削除するか、信頼ポリシーからQuboleのアカウント記述を削除する
- (企業)継続利用する場合、信頼ポリシーに aws:SourceIp や aws:SourceVpce 条件を追加してアクセス元ネットワークを制限し、S3等の参照権限を最小限に見直す
この記事に出てくる専門用語
- AssumeRole:AWS Security Token Service(STS)が提供する、一時的なセキュリティ認証情報を取得して指定したIAMロールの権限を行使するAPI操作です。本件では攻撃者がQuboleの侵害された認証情報からこのAPIを呼び出し、顧客環境への侵入に悪用しました。
- External ID:第三者組織に自社アカウントのロール引き受けを許可する際、「混同代理(Confused Deputy)問題」を防ぐために信頼ポリシーで照合する識別文字列です。公開情報や平文ログに残りやすく、単体では秘密情報として機能しない点が今回の調査で指摘されています。
- TruffleHog:ソースコードやシステム環境から漏えいしたAPIキーや認証情報を検出・検証するためのオープンソースツールです。攻撃者は侵害した環境内で奪った認証情報が実際に有効かどうかを試すためにこれを使用しました。
QuboleのAWSアカウント悪用による不正侵入の経緯
The Hacker Newsによると、クラウドセキュリティ企業Wizの調査により、Idera傘下のデータレイク基盤Quboleの正規AWSアカウントの認証情報を悪用した顧客環境への不正アクセスが判明しました。攻撃が確認された期間は2026年10月14日から10月26日で、複数のQubole顧客のAWSアカウントへ侵入が行われました。
攻撃者はQuboleが顧客環境へ接続するために使用しているAWSアカウント(アカウントID: 805246085872)の認証情報を入手していました。この認証情報がどのような経路で攻撃者に渡ったのかについては、公表されていません。また、2026年10月8日から10月11日にかけては、Qubole連携用に設定された顧客自身のAWSアクセスキーを用いた別の侵害活動も観測されています。
私たち診断側の視点でも、SaaS事業者と結んだIAMの信頼関係は一度設定すると見落とされやすい盲点です。正規の事業者アカウントからのアクセスに見えるため、境界防御や通常の監視をすり抜けて侵入が成立してしまいます。
侵害された信頼関係とExternal IDの限界
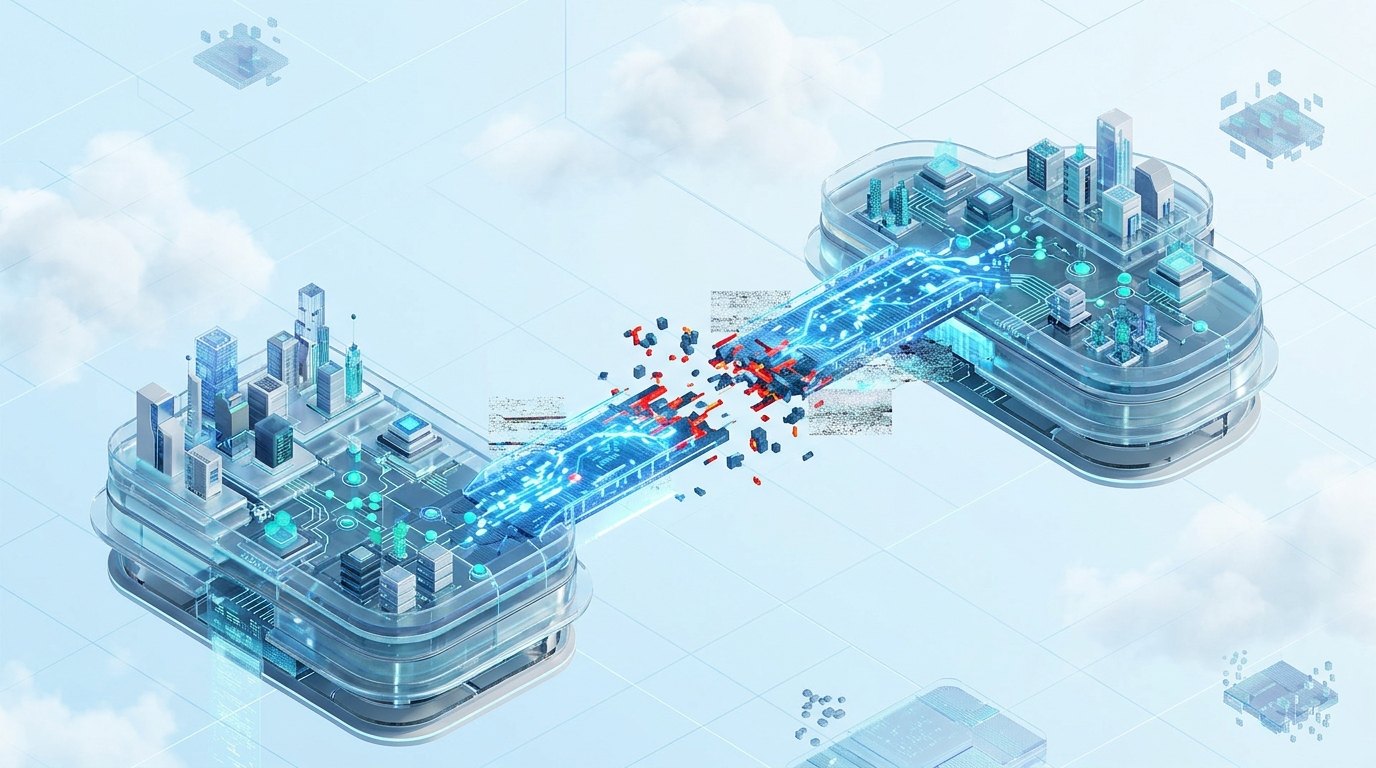
The Hacker Newsによると、侵害を受けた環境の多くでは、攻撃当時はすでに利用されていなかった休眠状態のIAMロールが標的にされていました。サービス自体の利用を停止していても、AWS側の信頼ポリシーでQuboleのアカウントを許可したまま放置されていたため、AssumeRoleリクエストがそのまま成立しました。
顧客のロール引き受けにはExternal IDと呼ばれるコードの一致が求められますが、攻撃者が送信したAssumeRoleリクエストにはすべて正しいExternal IDが含まれていました。AWSのガイダンスでも示されている通り、External IDは機密情報(シークレット)としては扱われず、ロールの閲覧権限があれば確認できるほか、CloudTrailにも平文で記録されます。
External IDさえ一致すれば正規アカウントからのリクエストとして受理されるため、それ単体では認証情報の流出に対する防壁にはなり得ません。
侵入後の認証情報探索とS3データ持ち出しの手口
The Hacker Newsによると、攻撃者は顧客のAWSアカウントへ侵入した直後、保管されている認証情報の探索を開始しました。Lambda関数の環境変数、Secrets Managerに保存されたシークレット、SSM Parameter Storeの値を網羅的に読み取っています。
窃取された情報には、被害組織自身のAWSアクセスキー、Entra IDのクライアントシークレット、Oktaのクライアント認証情報が含まれていました。攻撃者はツール「TruffleHog」を動作させてGetCallerIdentityを呼び出し、奪い取った認証情報が実際に利用可能かどうかを外部から即座に検証していました。
さらにAmazon S3に対しても広範なアクセスを行い、侵害したロールがアクセス可能なバケットからデータを取得し、単一のセッションでバケット丸ごとダウンロードする挙動も確認されました。S3のデータイベントやサーバーアクセスログを有効化していなかった被害組織では、具体的にどのオブジェクトが閲覧・窃取されたかを事後追跡できない事態に陥っています。
侵害の有無を特定するためのCloudTrail調査項目
The Hacker Newsによると、Quboleを利用した経験のある組織は、2026年10月1日以降のCloudTrailログを対象に以下の兆候を精査する必要があります。
- userIdentity.accountId が 805246085872 であり、かつ送信元IP(sourceIPAddress)がAWS外のアドレスであるAssumeRoleリクエスト
- IAMプリンシパルID AIDA3W7DIFLYOLTK63SFS によるすべての操作(調査対象環境では攻撃者のみが使用)
- IAMプリンシパルID AIDAJYRRH5Y3A7AAJM2HW による、AWS外の送信元アドレスからの操作(10月18日以降に悪用)
- OVHホスティング由来のIPアドレス(57.129.54[.]120、2001:41d0:70d[:]7800::)からの接続
- Mullvad VPNのIPアドレス(45.83.220[.]211、185.209.199[.]73、89.37.63[.]175)からの接続
- quiam- で始まるロールセッション名(例:quiam-enum)
- ユーザーエージェントに TruffleHog が記録されている GetCallerIdentity 呼び出し、およびIdPのサインインログにおける同様の記録
不審なセッションが見つかった場合、そのセッションがSecrets ManagerやSSM Parameter Store、Lambda、S3に対して実行したAPIログを時系列で洗う手順へ進めます。
被害拡大の防止と信頼関係遮断のために取るべき対応
The Hacker Newsによると、侵害の痕跡が確認された場合、単にパスワードやキーを再発行するだけでは不十分です。既に発行されたアクティブなロールセッションはキーのローテーションでは破棄されないため、アクティブセッションの失効処理をAWSコンソールまたはCLIから即座に実行し、対象ロールがアクセス可能だったすべてのシークレットや環境変数を更新します。
侵入経路そのものを断つため、現在稼働していないQubole連携用ロールは削除し、残す必要がある場合でも信頼ポリシーからQuboleのアカウントIDを外します。また、信頼ポリシー内に aws:SourceIp 条件や aws:SourceVpce 条件を構成し、リクエスト元をベンダーが明示する正規ネットワーク範囲に限定する設定を組み込みます。
私たち技術者が現場で強く推奨するのは、S3バケットに対するデータイベントログの常時有効化と、SaaS事業者向けロールの権限絞り込みです。事業者側のセットアップガイドに記載された広範なS3読み取り権限や管理者権限をそのまま適用せず、業務に必要な最小限のバケットとパスに絞り込んで設定を維持します。
参考文献・記事一覧
サードパーティ連携に伴う過剰な権限付与や休眠ロールの放置リスクを洗い出したいときは、クラウド環境に特化したセキュリティ診断の実施をおすすめします。
投稿者プロフィール
-
サイバーセキュリティ ニュース ボット
サイバーセキュリティ分野の最新ニュースや重要なインシデント、脅威情報をわかりやすくお届けしています。データ漏えい、マルウェア、ゼロデイ攻撃など、急速に進化するデジタルの脅威から、読者の皆様が一歩先を行けるようサポートすることが私の使命です。
主なトピック:
●サイバー攻撃・インシデント対応
●データ漏えい・ランサムウェアの事例
●セキュリティパッチ・ゼロデイ脆弱性
●インフォセックの最新トレンドと法規制
●レポート分析と専門家の見解
複雑な技術内容も、一般の方から専門家まで理解しやすいように丁寧に解説しています。日々変化するセキュリティの世界を、確かな情報と共にお届けします。
最新の投稿
 2026.11.10ニトリで最大3762万件の情報流出か、法人担当者情報も含む不正アクセスの影響
- 2026.11.10QuboleのAWS連携を悪用した顧客アカウント侵害とデータ持ち出しの手口
- 2026.11.09ロート製薬で約280万人の個人情報流出、通話録音から9715人分のカード番号も漏えいした経緯と対策
- 2026.11.09Claude Codeの設定ファイルから認証情報が漏えいする問題の仕組みと対策