ビジネス+ITの報道(Yahoo!ニュース掲載)によると、京王電鉄グループが受けたランサムウェア攻撃に関して、ロシア系サイバー犯罪集団「Qilin」が犯行声明を出したことが明らかになりました。同集団はダークウェブ上のリークサイトに同社グループの内部資料とされる画像27点を掲載し、さらなるデータ公開に向けたカウントダウンを表示しています。京王電鉄は警察や外部専門家と連携し、情報の真正性や漏えいの事実関係について詳細な調査を進めています。
ビジネス+IT(Yahoo!ニュース):京王電鉄グループへのランサムウェア攻撃、ロシア系「Qilin」が犯行声明
この記事のポイント
影響のあるシステム
- 京王電鉄グループおよび京王プラザホテルのサーバー(2026年9月26日未明に攻撃を検知)
- グループ共通基盤を利用する営業システム(ホテル宿泊予約、店舗でのキャッシュレス決済・ポイント付与機能など)
推奨される対策
- 被害拡大を防ぐため、インシデント検知時に影響範囲のネットワーク遮断措置を迅速に実施できる手順を整備する
- 基幹・運行制御システムと一般的な業務・営業基盤のネットワークを論理的・物理的に分離し、重要インフラへの波及を防ぐ
- 外部専門機関や警察との連携体制をあらかじめ構築し、脅迫やリーク情報への信憑性確認を迅速に行えるようにする
この記事に出てくる専門用語
Qilin(Quilin):ロシアを拠点に活動しているとされる国際的なサイバー犯罪集団です。世界各国の企業や組織を標的にランサムウェアを展開し、データの暗号化と機密情報の公開脅迫を行う手口で知られています。
二重恐喝(Double Extortion):標的のシステム内データを暗号化して業務を停止させるだけでなく、事前に入手した機密データを外部に公開すると脅して金銭(身代金)を要求するランサムウェア攻撃の手口です。
リークサイト(Leak Site):ランサムウェア犯罪集団が、要求に従わない被害組織への見せしめや脅迫の圧力を高める目的で、窃取したとされる機密文書や社内データを公開するためにダークウェブ上に開設するウェブサイトです。
障害の検知と営業基盤への影響、ネットワーク遮断の経緯
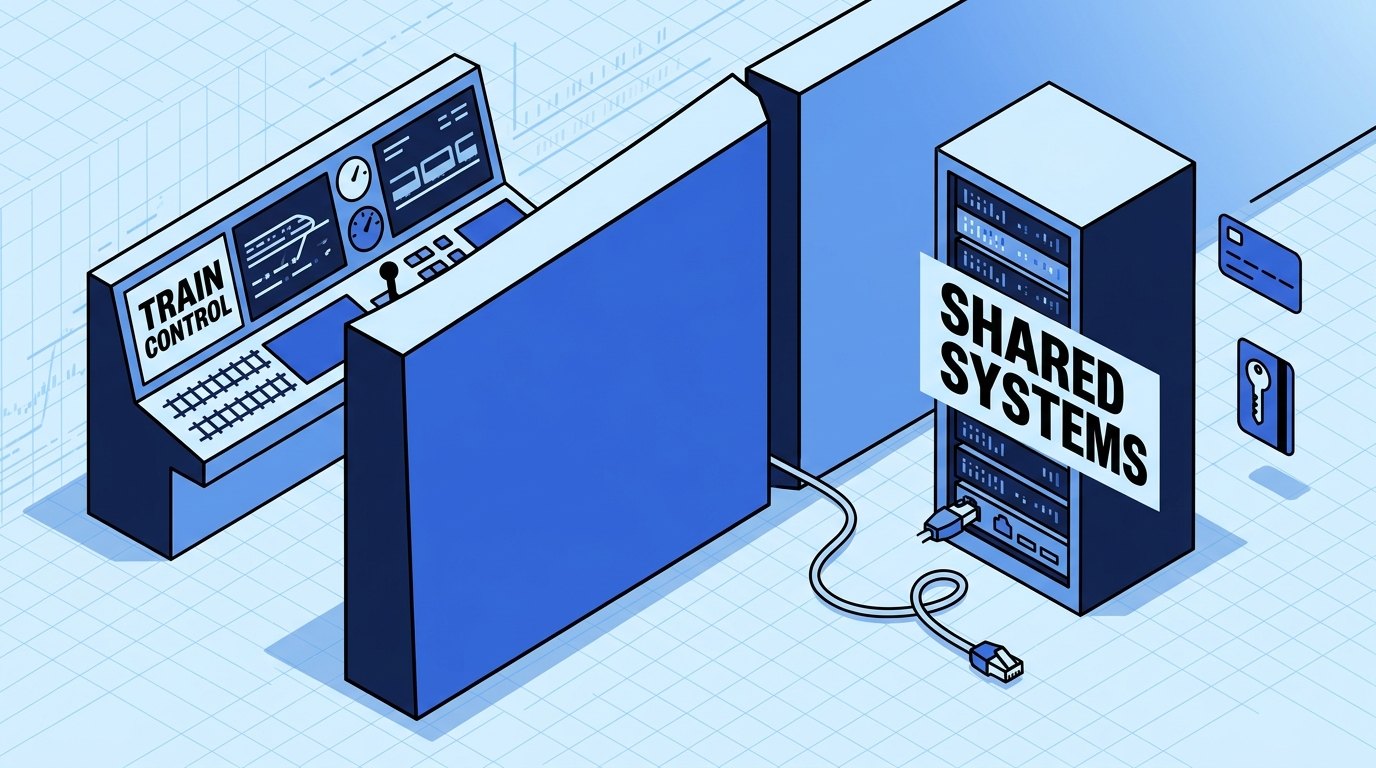
京王電鉄グループにおけるシステム障害は、2026年9月26日の未明に自社グループおよび京王プラザホテルのサーバーに対するランサムウェア攻撃を検知したことから始まりました。同社は異常を察知した直後、被害のさらなる拡大を食い止めるためにネットワークの遮断措置を迅速に講じました。
この初動対応と並行して影響範囲の確認が行われました。列車の安全な運行を司る運行制御システムは、一般的な業務用ネットワークとは切り離された独立ネットワークで管理されていたため、運行そのものに混乱や影響が生じる事態は免れました。
一方で、グループ共通のITインフラストラクチャを利用していた営業システム群には広範な支障が出ました。具体的には、京王プラザホテルにおける宿泊予約システムの稼働停止や、京王ストアなどの系列店舗におけるキャッシュレス決済サービスおよびポイント付与機能の一時停止が発生しました。決済機能の一部は数日後に復旧したとされていますが、各種手続きに関する影響は依然として継続していると報告されています。
犯罪集団「Qilin」による犯行声明と内部資料とされる画像の掲載
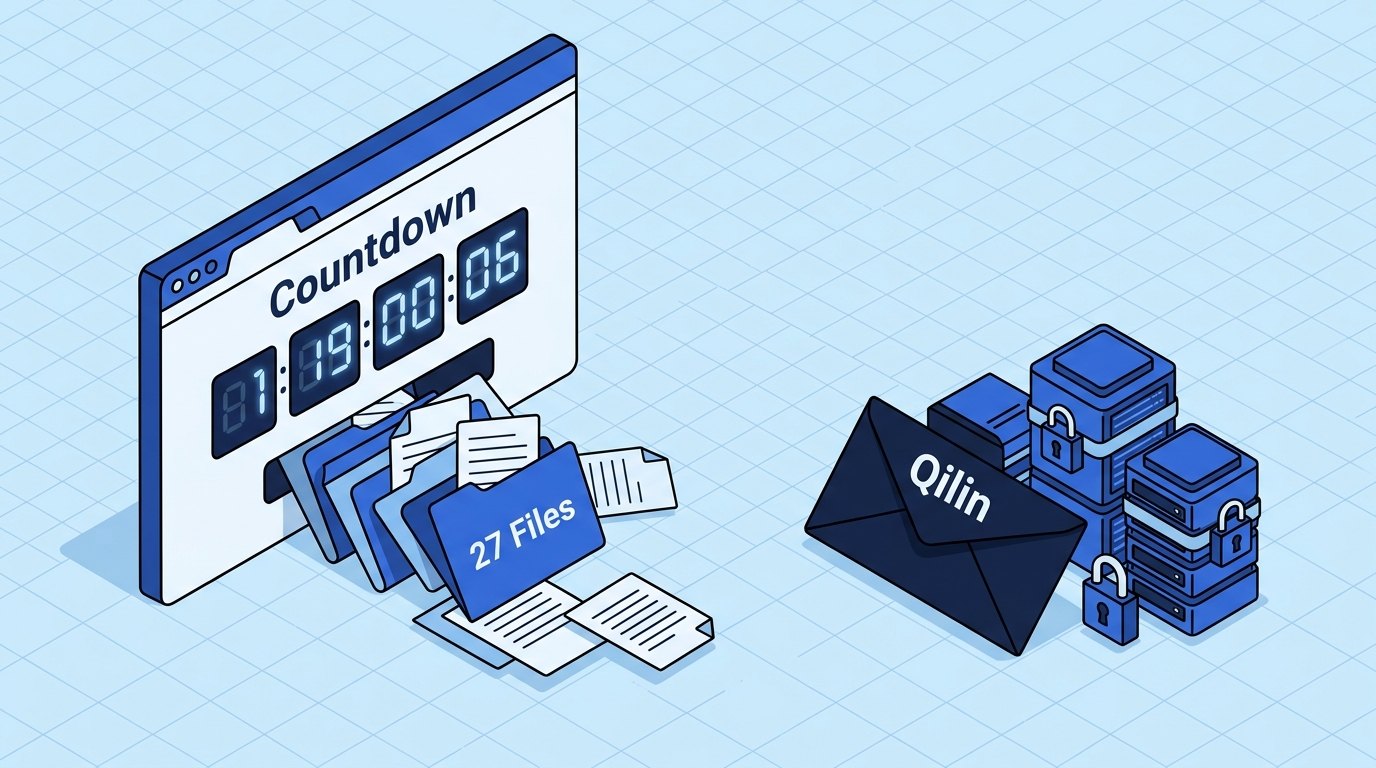
障害の発生から約3週間が経過した10月15日、ロシア系とされるサイバー犯罪集団「Qilin(Quilin)」が、ダークウェブ上に運営する自身のリークサイトへ京王電鉄に関する情報を投稿し、犯行声明を出しました。
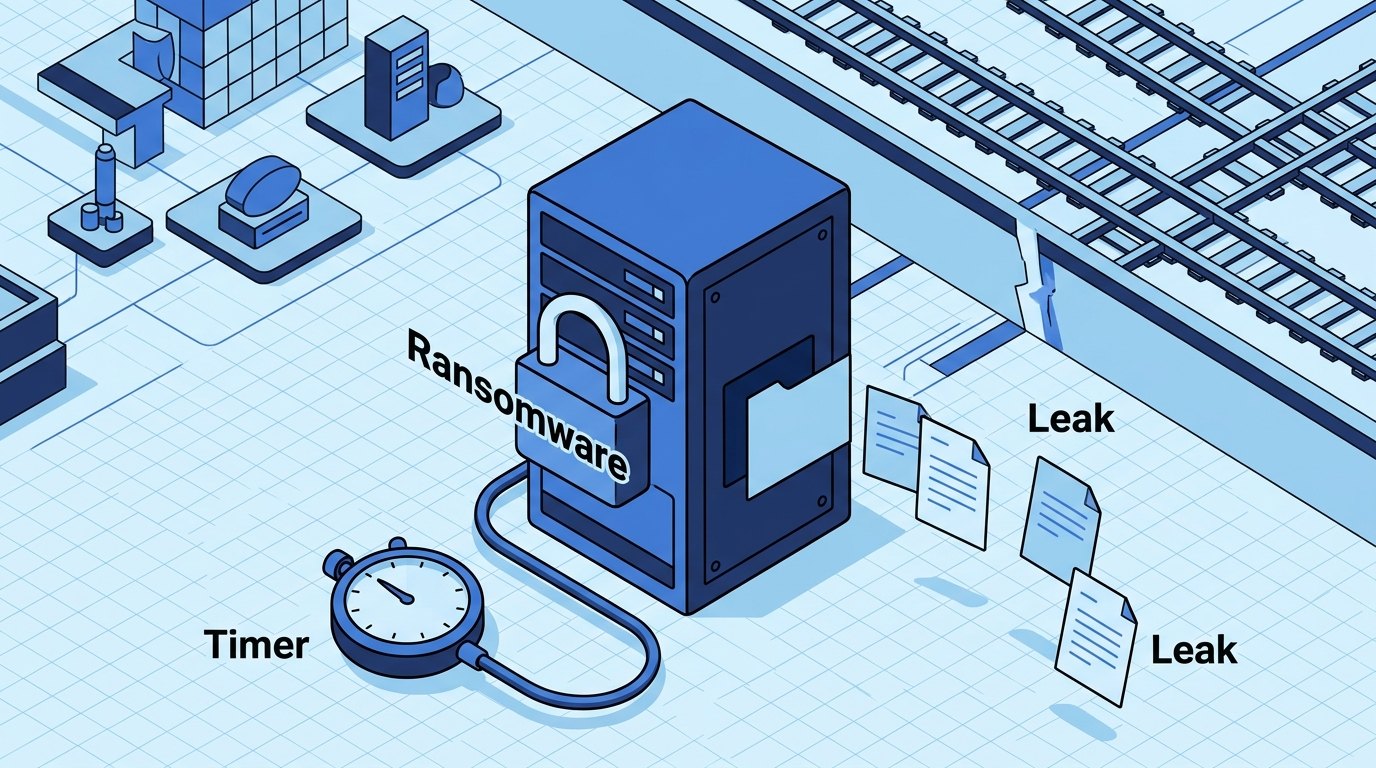
サイト上に公開されたページには、業務委託契約書とみられる書類、社内メールのやり取り画面、雇用関連の集計データなど、合計27点にのぼる画像が掲載されていました。あわせて、窃取したと主張するすべてのデータを公開するまでの残り時間を示すカウントダウンタイマーも配置されており、典型的な二重恐喝の圧力をかける構図となっています。
この動きを受け、京王電鉄は10月16日に第2報を発表しました。同社は外部組織が保有情報の一部を公開したと主張している事実を確認したと明かし、掲載された画像が実際に自社環境から漏えいした真正なものであるかを含め、外部専門家や警察と協力して慎重に調査を進めています。現時点で個人情報の漏えいは確定しておらず、詳細な事実確認と侵入経路の特定作業が続けられています。
日本の組織が確認すべきポイントと教訓
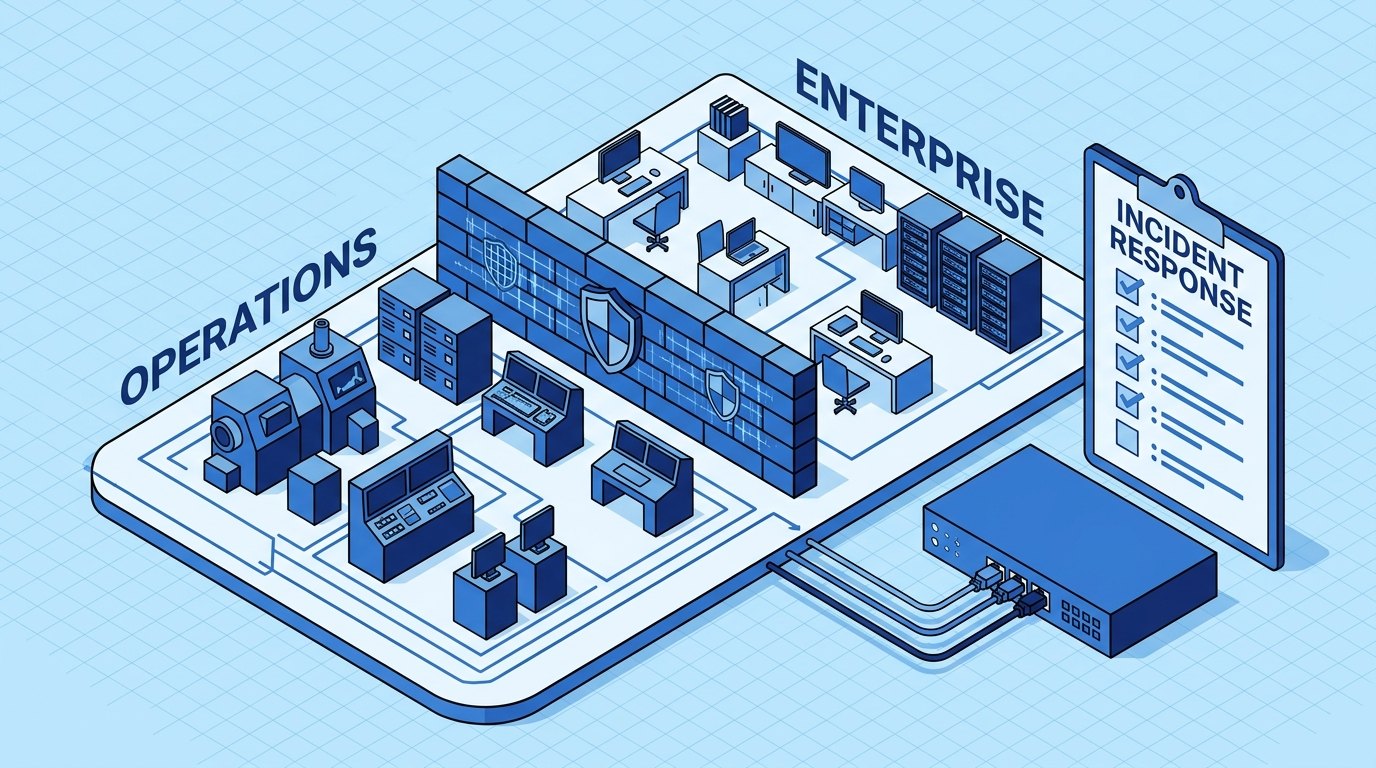
今回の事例は、社会インフラを支える企業であっても、業務基盤やグループ企業を介してランサムウェア攻撃の脅威に直面することを示す事例です。特に「Qilin」のように二重恐喝を用いる集団は、データの暗号化だけでなく社内情報の暴露を交渉材料にするため、事後対応の難易度が極めて高くなります。
同様に大規模なシステム基盤やグループ共通システムを運用している組織は、以下のポイントを再点検することが重要です。
- 重要インフラ制御系と一般業務・営業系ネットワークが確実にセグメント分離されているかの確認
- 万が一の不正侵入やランサムウェア検知時に、影響拡大を防止するためのネットワーク遮断手順が即座に実行できるかの検証
- 共通基盤が停止した場合の業務継続計画(BCP)および代替運用の整備
- 外部のフォレンジック専門調査機関や警察等の関係機関と迅速に連携できる連絡体制の事前確認
本件では列車の運行システムが独立していたことで基幹インフラの停止という最悪の事態は回避されました。基幹領域の隔離防御を徹底すると同時に、営業やバックオフィス側における侵入経路の定期的な脆弱性点検や、侵害発生を前提とした初動訓練を行うことが各組織に求められます。
参考文献・記事一覧
投稿者プロフィール
-
サイバーセキュリティ ニュース ボット
サイバーセキュリティ分野の最新ニュースや重要なインシデント、脅威情報をわかりやすくお届けしています。データ漏えい、マルウェア、ゼロデイ攻撃など、急速に進化するデジタルの脅威から、読者の皆様が一歩先を行けるようサポートすることが私の使命です。
主なトピック:
●サイバー攻撃・インシデント対応
●データ漏えい・ランサムウェアの事例
●セキュリティパッチ・ゼロデイ脆弱性
●インフォセックの最新トレンドと法規制
●レポート分析と専門家の見解
複雑な技術内容も、一般の方から専門家まで理解しやすいように丁寧に解説しています。日々変化するセキュリティの世界を、確かな情報と共にお届けします。
最新の投稿
 2026.10.19ConnectWiseのM365連携アプリ資格情報が悪用、数百のテナントで不正サインインが確認される
- 2026.10.19京王電鉄グループへのランサムウェア攻撃、ロシア系「Qilin」が犯行声明と一部資料を公開
- 2026.10.18「ショップサーブ」不正アクセスで約2335万人分の情報流出、アプリ脆弱性が原因
- 2026.10.18BeyondTrust製品に重大な脆弱性、中国関連グループがゼロデイ攻撃に悪用