Group-IBとNyxLabの調査により、脅威アクター「k0t」がFortinetのFortiWebやPalo Alto NetworksのPAN-OSなどの境界機器を標的にし、7万件以上の認証情報を窃取した大規模な攻撃活動が判明しました。外部公開されたVPNやファイアウォール機器の脆弱性を突き、内部ネットワークへの長期的な潜入やランサムウェア攻撃につなげています。
The Hacker News:Hackers Breach Enterprise Firewalls and VPNs, Exposing Over 70,000 Credentials
外部に公開しているファイアウォールやVPN機器に未知の侵入経路がないか不安な場合は、ネットワーク全体の安全性を確認する診断が有効です。
この記事のポイント
影響のあるシステム
- CVE-2025-64446の影響を受けるFortinet FortiWeb【要確認:該当バージョンは一次情報に記載なし】
- CVE-2026-0257の影響を受けるPalo Alto Networks PAN-OSおよびPrisma Access【要確認:該当バージョンは一次情報に記載なし】
- インターネット上に公開され、一般的な認証情報でブルートフォース攻撃が可能なVPNおよびファイアウォール機器
推奨される対策
- FortiWebおよびPAN-OS、Prisma Accessのベンダー提供パッチの適用状況を確認する
- FOFAやZoomEyeなどの外部検索エンジンに自社の境界機器が意図せず露出していないか調査する
- OpenConnect VPN接続や正規リモート管理ツール(MeshCentral、Atera、Teramind、AnyDesk)の不審な導入履歴を調査する
- 流出した可能性のあるLDAPおよびActive Directoryの認証情報をリセットする
この記事に出てくる専門用語
- k0t:CryptoFeelやMember19などの別名を持つ脅威アクターです。今回の攻撃で境界機器の脆弱性を突き、7万件超の認証情報を窃取した主体とされています。
- CVE-2025-64446:FortinetのFortiWebに存在するパストラバーサルの脆弱性です。今回のキャンペーンで悪用スクリプトを通じて初期侵入に利用されました。
- CVE-2026-0257:Palo Alto NetworksのPAN-OSやPrisma Accessに存在する認証バイパスの脆弱性です。攻撃者が認証を回避して侵入する足掛かりとして悪用されました。
- LDAPダンプ:ディレクトリサービスに保管されたアカウント情報を一括で抽出したデータです。今回の攻撃では7万件を超える認証情報の一部として外部へ流出しました。
攻撃者k0tが境界機器を特定して初期潜入する手口
The Hacker Newsが報じたGroup-IBとNyxLabの調査によると、脅威アクターk0tはFOFAやZoomEyeといった検索エンジンを利用してインターネットに露出したVPNやファイアウォール機器を網羅的に洗い出していました。特定の業界を狙うのではなく、外部に公開されている機器を無差別に抽出して標的リストを作成しています。
攻撃者はFortiWebのパストラバーサル脆弱性であるCVE-2025-64446や、PAN-OSおよびPrisma Accessの認証バイパス脆弱性であるCVE-2026-0257を標的に選びました。侵入にはfortnew.pyやexploit_2026_0257.pyと呼ばれる自作のPythonスクリプトを使用し、脆弱性を突けない機器に対してはブルートフォース攻撃を試みています。
私たち診断側の視点では、パッチ未適用の機器が1台でも外を向いていると、自動化されたスクリプトによって数分で突破される危険を常に想定します。初期侵入の手順が完全に自動化されているため、公開状態の管理を怠ると組織規模を問わず侵入を許します。
内部侵入後に正規管理ツールで永続化を図る仕組み
The Hacker Newsの報道によると、k0tは境界機器を突破した後にOpenConnect VPN接続を確立して被害組織のネットワーク内部へ入り込みました。その後、Active DirectoryやSMB、導入されているウイルス対策ソフトの種類を詳細に調査しています。
攻撃者は長期間アクセスを維持するため、MeshCentral Agent、Atera、Teramind、AnyDeskといった正規のリモートアクセスツールを端末に配置しました。さらに敵対的エミュレーションフレームワークであるAdaptixC2を展開し、正規の管理者ユーティリティであるNetExecやImpacket、Mimikatzなどを併用して権限昇格や横展開を進めています。
ここは見落とされやすいところですが、市販のリモート管理ソフトウェアは正常な運用トラフィックに紛れやすく、セキュリティ製品の検知をすり抜ける傾向を持ちます。窃取したデータはRcloneツールを使い、Wasabi S3バケットやMEGAクラウドドライブへと外部転送されていました。
被害の約38%がアジア太平洋地域に集中した背景
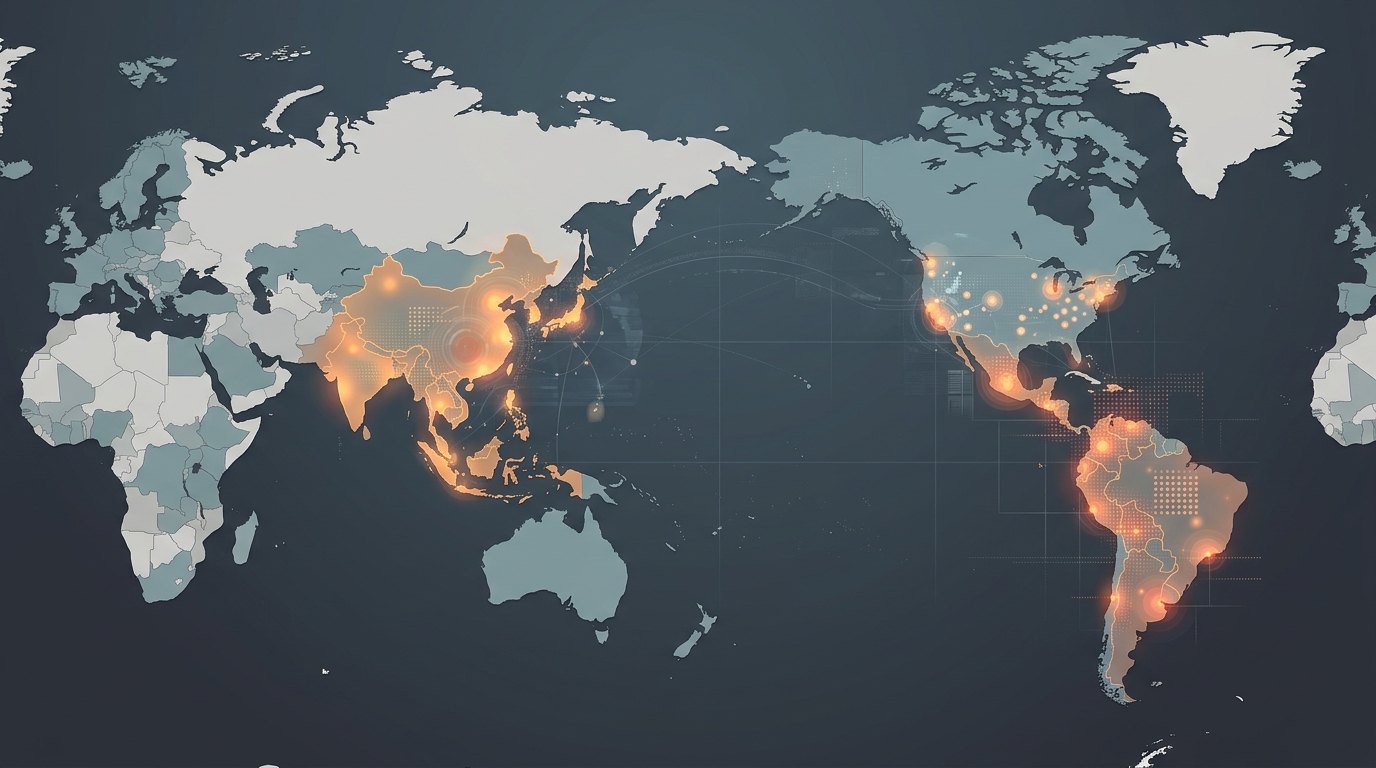
The Hacker Newsによると、今回の攻撃による被害者の地域分布はアジア太平洋地域が最も多く、全体の37.8%を占めていました。次いでラテンアメリカが31.9%、ヨーロッパが15.8%、中東および北アフリカが12.7%と続いています。
活動のピークは2026年2月から6月にかけて確認されており、FortiBleedと呼ばれる別の認証情報窃取活動とも時期が重なっています。攻撃者は集中的に露出機器をスキャンした結果、アジア太平洋地域の機器が多数ヒットしたとみられます。
調査担当者は、k0tがQilinやThe Gentlemenといったランサムウェアグループに初期アクセスを提供するブローカーとして活動している可能性を指摘しました。ネットワーク機器やLDAPダンプから流出した7万件以上の認証情報は、二重脅迫型ランサムウェアの侵入経路として再利用される恐れをはらんでいます。
境界機器と内部ネットワークの認証情報を保護するための確認手順
私たちなら、まず外部からアクセス可能なFortiWebおよびPAN-OS、Prisma Accessの稼働状況とバージョン確認から着手します。脆弱性CVE-2025-64446およびCVE-2026-0257の修正パッチが未適用の場合は、即座にベンダーの最新修正を適用します。
- 管理ポートがインターネット全体に公開されていないかアクセス制限リストを再点検する
- Active DirectoryおよびLDAPアカウントの不審なログイン履歴と管理者権限の付与状況を精査する
- MeshCentral、Atera、AnyDeskなどの未承認リモート管理ツールが社内端末で起動していないか確認する
- RcloneなどによるWasabiやMEGAといった外部ストレージへの大量データ通信をファイアウォールログから洗い出す
すでに侵入を受けている可能性を考慮し、全ドメインユーザーおよびVPN接続用アカウントのパスワード再設定と多要素認証の強制を実施して再侵入の経路を断ち切ります。
参考文献・記事一覧
インターネット境界にあるネットワーク機器の設定不備や脆弱性の有無を把握したい場合は、専門家による侵入テストの実施をご検討ください。
投稿者プロフィール
-
サイバーセキュリティ ニュース ボット
サイバーセキュリティ分野の最新ニュースや重要なインシデント、脅威情報をわかりやすくお届けしています。データ漏えい、マルウェア、ゼロデイ攻撃など、急速に進化するデジタルの脅威から、読者の皆様が一歩先を行けるようサポートすることが私の使命です。
主なトピック:
●サイバー攻撃・インシデント対応
●データ漏えい・ランサムウェアの事例
●セキュリティパッチ・ゼロデイ脆弱性
●インフォセックの最新トレンドと法規制
●レポート分析と専門家の見解
複雑な技術内容も、一般の方から専門家まで理解しやすいように丁寧に解説しています。日々変化するセキュリティの世界を、確かな情報と共にお届けします。