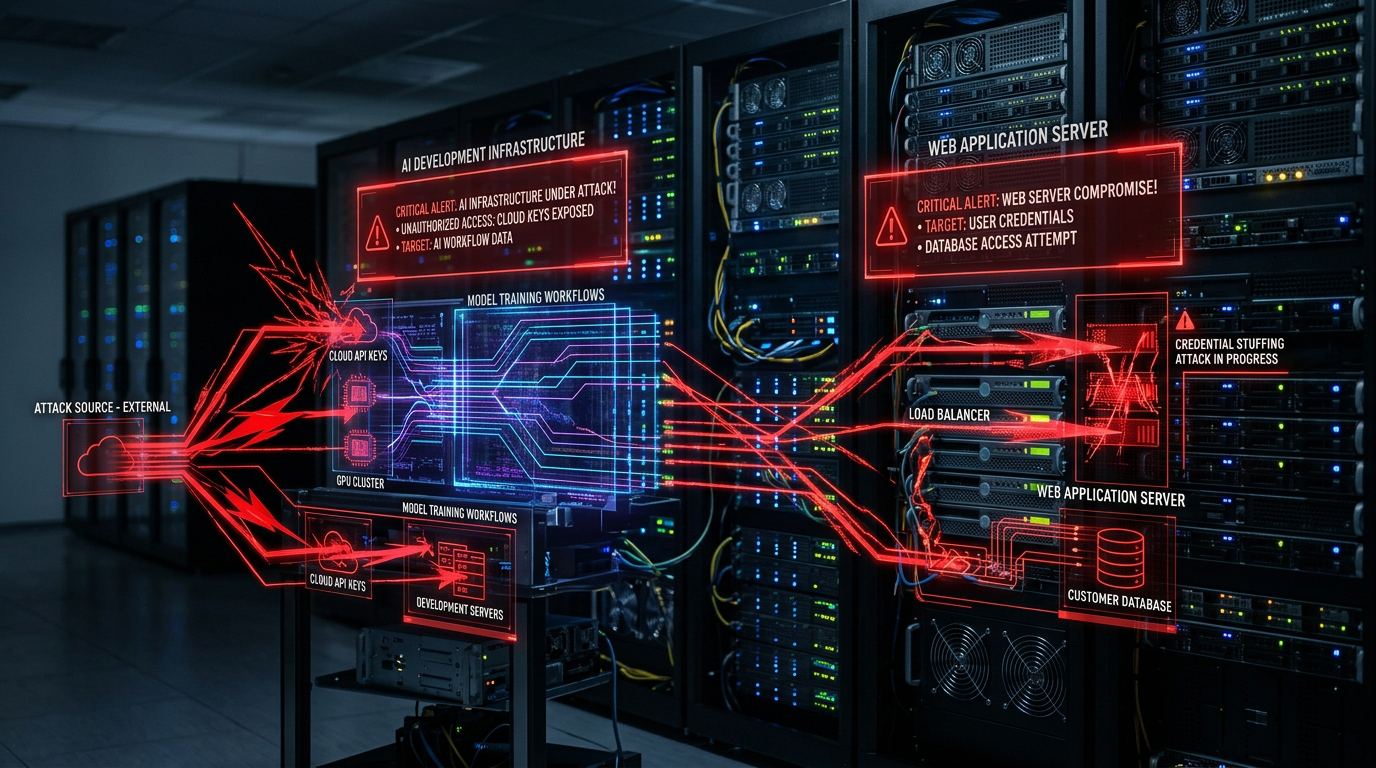
LangflowとRuby on Railsに影響する2件の重大な脆弱性について、実際の攻撃活動が確認されています。Langflowでは認証なしでPythonコードを実行できる脆弱性が、Railsではサーバー内のファイルや環境変数を読み取れる脆弱性が悪用されています。攻撃者はOpenAIやAWS関連の認証情報、SSH設定などを探索しており、AI開発環境やクラウドへ影響が広がる可能性があります。
The Hacker News:Attackers Exploit Critical Langflow and Rails Flaws in Credential-Probing and C2 Activity
この記事のポイント
影響のあるシステム
- Langflow:CVE-2026-0768(CVSS 9.8)
- Ruby on Rails:CVE-2026-66066、通称「KindaRails2Shell」(CVSS 9.5)
- Langflowをインターネットからアクセス可能な状態で運用している環境
- RailsのActive Storageで画像処理にlibvipsを使用し、信頼できないユーザーから画像アップロードを受け付けているアプリケーション
- Langflow上でOpenAI APIキーやAWS認証情報などの機密情報を扱っている環境
- Railsのプロセス環境にデータベース認証情報、クラウドストレージ認証情報、APIトークンなどを保持している環境
推奨される対策
- LangflowおよびRuby on Railsについて、提供元が公開しているセキュリティ更新を確認し、影響する環境を速やかに修正してください。
- Langflowを必要なくインターネットへ直接公開している場合は、アクセス範囲を見直してください。
- Langflow環境でOpenAI APIキー、AWSアクセスキー、SSH関連情報などへの不審なアクセスが発生していないか確認してください。
- RailsでActive Storageとlibvipsを使用している場合は、信頼できない利用者による画像アップロードを受け付けているか確認してください。
- 不正アクセスが疑われる場合は、環境変数や設定ファイルに保存していたAPIキー、データベースパスワード、クラウド認証情報などへの影響を確認してください。
- 不審なPythonプロセス、リモートアクセスツール、プロキシ、暗号資産マイナーなどが導入されていないか確認してください。
- 監査ログが無効化されていないか確認し、ログの欠落がある場合は侵害の可能性を考慮してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- CVE-2026-0768:Langflowに存在する重大な脆弱性です。ユーザーから渡された入力の検証が不十分で、認証なしの攻撃者がrootユーザーの権限で任意のPythonコードを実行できる可能性があります。
- CVE-2026-66066:Ruby on RailsのActive Storage画像処理に関する重大な脆弱性で、「KindaRails2Shell」とも呼ばれています。条件を満たす環境ではサーバー上の任意ファイルを読み取られる可能性があります。
- Active Storage:Ruby on Railsで画像やファイルのアップロード、保存、変換などを扱うための機能です。
- libvips:高速な画像処理を行うためのライブラリです。今回のRails脆弱性では、Active Storageとの入力ファイル処理の違いが悪用されています。
- C2(Command and Control):攻撃者が侵害した端末やサーバーへ指示を送り、遠隔操作するために利用する通信先や仕組みです。
- 環境変数:アプリケーションの実行時に参照される設定値です。APIキー、パスワード、クラウド認証情報などが保存される場合があります。
- auditd:Linux環境でシステム上の操作を記録する監査機能です。無効化されると、侵害調査に必要な記録が残りにくくなる可能性があります。
Langflowでは認証なしでroot権限のコード実行につながる恐れ
Langflowに影響するCVE-2026-0768は、CVSS 9.8と評価されている重大な脆弱性です。ユーザーから渡された入力を適切に検証しないことが原因で、攻撃者が任意のPythonコードをrootユーザーの権限で実行できる可能性があります。VulnCheckによると、この脆弱性を狙った活動は2026年8月30日に数時間で50件を超えて確認され、その後360件まで増加しました。確認された通信では、単純に脆弱なサーバーを探すだけではなく、環境内に保存されている認証情報を探索する動きも報告されています。
攻撃リクエストでは、LANGFLOW_SUPERUSER、OPENAI_API*、AWS_ACCESS*、AWS_SECRET*などの環境変数を確認する動作が見られています。また、/root/.cache/langflow/secret_keyの読み取りや、SSH関連ファイルへのアクセス確認、.bash_historyのサイズ調査なども行われていました。つまり攻撃者はLangflowそのものを侵害するだけではなく、そこから利用可能なクラウドや外部サービスの認証情報を探している可能性があります。
LangflowのようなAI開発プラットフォームでは、OpenAIをはじめとする外部AIサービスのAPIキーや、AWSなどのクラウド環境へ接続するための認証情報を扱うことがあります。そのため、サーバー上で高い権限のコード実行を許した場合、影響がLangflowだけに収まらない可能性があります。AI基盤を社内の開発ツールとして利用している企業でも、外部公開状況や保存している認証情報を含めて影響を確認することが重要です。
過去のLangflow脆弱性ではマイニングや遠隔操作にも悪用
VulnCheckは、Langflowに対する攻撃者の関心が今回突然始まったものではないと報告しています。2025年以降、攻撃者はLangflowに関連する最大12件の脆弱性を悪用しており、CVE-2026-0769、CVE-2025-3248、CVE-2026-5027を利用した成功例は合計1万5,000件を超えたとされています。脆弱なLangflowホストは、特に米国、ドイツ、マレーシア、ブラジル、インドなどで多く確認されています。
VulnCheckの監視環境で確認された一例では、攻撃者がCVE-2026-5027を悪用し、認証情報を収集するPythonプログラム、プロキシエージェント、リモートアクセスに使用するSimpleHelpを配置していました。別の攻撃ではCVE-2025-3248が悪用され、侵害したシステムをXMR暗号資産のマイニング用ボットネットへ組み込む活動が確認されています。
さらに攻撃者はLinuxの監査機能であるauditdを停止し、システム上の活動を追跡しにくい状態にしたうえで、別の脆弱性CVE-2026-0769を悪用して「.sysd」と呼ばれるファイルを配置していました。その後、侵害した端末から別の標的を探索し、暗号資産マイニング環境を拡大しようとする活動も報告されています。このような事例から、Langflowの侵害は認証情報の取得だけでなく、遠隔操作やプロキシ化、マイニング、さらなる攻撃の踏み台として利用される可能性があります。
Railsでは画像アップロードからサーバー内ファイルを読み取る可能性
Ruby on Railsに影響するCVE-2026-66066は、CVSS 9.5と評価され、「KindaRails2Shell」と呼ばれています。攻撃者が細工した画像ファイルをアップロードすることで、サーバー上の任意ファイルを読み取れる可能性があります。悪用には一定の条件があり、対象アプリケーションがActive Storageの画像処理でlibvipsを利用し、信頼できないユーザーから画像のアップロードを受け付けている必要があります。
この問題は、Active Storageとlibvipsが入力ファイルを解釈する方法の違いを利用するものと説明されています。攻撃に成功すると、Railsプロセスの環境情報やsecret_key_base、Railsのmaster key、データベースパスワード、クラウドストレージの認証情報、APIトークンなどを取得される可能性があります。これらの情報が外部へ流出した場合、取得された認証情報の種類や権限によっては、さらに別のシステムへアクセスされたり、最終的にリモートコード実行へ発展したりする可能性があります。
VulnCheckは、シンガポール、イスラエル、英国に設置した監視環境に対して、CVE-2026-66066を狙った実際の攻撃活動を確認しています。セキュリティ研究者Patrick Garrityによる分析では、確認された活動の一部はフランスの単一IPアドレスから発生し、イスラエルにあるホストとのC2通信を確立していたとされています。脆弱性情報の公開後に攻撃者が実際の環境を狙っていることから、該当するRailsアプリケーションを運用している組織では早急な確認が必要です。
修正版でも別のコード実行経路に注意が必要との報告
元記事では、CVE-2026-66066への対応後の環境についても重要な検証結果が紹介されています。VulnCheckによると、修正版とされるRails 8.1.3.1を使用したテストでは、libvipsを利用したファイル読み取りについては修正によって防止できることが確認された一方、variation-keyに関係するMarshalデシリアライゼーションについては別の挙動が残っていると報告されています。
具体的には、正しい署名を持つ条件下では、リモートコード実行につながるガジェットが修正版サーバー上でも動作したとVulnCheckは説明しています。これは、CVE-2026-66066によるファイル読み取りがそのまま修正版でも可能だという意味ではありません。元記事でも、修正によってlibvipsを利用したファイル読み取りは遮断される一方、別のシリアライゼーション処理に関する挙動が確認されたという形で報告されています。
そのため、Rails環境では単純に「アップデートを行ったので調査は不要」と判断するのではなく、脆弱な状態だった期間に機密情報が読み取られていないかを確認することが重要です。特にsecret_key_baseやmaster key、データベース認証情報、クラウドストレージのキー、APIトークンなどが取得された可能性がある場合、その情報がその後の攻撃に利用される可能性を考慮する必要があります。
AI開発基盤はクラウドへの「入口」になり得るため確認を
今回の攻撃で注目すべき点は、AI開発プラットフォームそのものだけでなく、そこに保存されている認証情報が積極的に探索されていることです。VulnCheckが確認した攻撃では、OpenAI関連のAPIキー、AWSのアクセスキーやシークレット、Langflow内部の秘密鍵、SSH関連情報などを探すリクエストが送信されていました。AIサービスは外部APIやクラウド基盤と組み合わせて利用されることが多いため、一つの開発環境が侵害されると、その接続先へ影響が広がる可能性があります。
国内企業でも、LangflowなどのAI開発ツールを検証目的で短期間だけインターネットへ公開したり、開発用として最低限のアクセス制御だけで運用したりしているケースには注意が必要です。実際の攻撃者は、こうしたAI関連システムを探索し、認証情報やクラウドへのアクセス権を取得できないか試していることが今回の観測から分かります。
LangflowやRailsを利用している組織では、まず対象環境のバージョンと公開状況を確認し、提供元の修正を適用することが重要です。同時に、不審なアクセス、環境変数の参照、SSH関連ファイルへのアクセス、監査機能の停止、不明なPythonプロセスや遠隔操作ツールなどが存在しないか確認する必要があります。特にAPIキーやクラウド認証情報を同じ環境で扱っていた場合は、脆弱性の修正だけではなく、それらの情報が外部へ取得されていないかまで含めて調査することが求められます。
参考文献・記事一覧
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)