
Anthropicは、Claudeの能力を大量に取得して別のAIモデルの学習へ利用する「不正な蒸留」とみられる活動を、中国を拠点とする7つのAI組織に関連付けて公表しました。同社によると、最大規模のキャンペーンでは1億5,100万件のやり取りが観測され、ユーザーとの会話が本人に知らされないままClaudeへ転送されたケースもあったとされています。なお、これらはAnthropicによる調査・帰属結果であり、個々の組織による行為を第三者が独立して確認したものではありません。
The Hacker News:Anthropic Says Seven China-Based AI Labs Ran Industrial-Scale Claude Distillation Attacks
この記事のポイント
影響のあるシステム
- Anthropic Claude:同社が「不正な蒸留」と分類する大規模な自動アクセスの対象になったと報告されています。
- Claudeへ接続するプロキシ/リレーサービス:大量のアカウントを作成し、アクセス制限を回避するために利用されたとAnthropicは説明しています。
- 第三者のAIモデルルーティングサービス:利用者の会話が保存・転売された可能性があるとAnthropicは報告しています。
- AIサービス利用者の会話データ:氏名、メールアドレス、企業データ、APIキーなどを含むやり取りが対象となったケースがあったとされています。
- 企業のAPIキーや認証情報:Anthropicによると、不正に取得されたAPIキーなどがClaudeへのアクセスに利用される場合があります。
推奨される対策
- 企業で利用しているAIモデルの接続先が、公式APIなのか第三者のプロキシ/ルーティングサービスなのかを確認してください。
- AIサービスへAPIキー、パスワード、アクセストークンなどの機密情報を不用意に入力しない運用を徹底してください。
- 第三者のAIゲートウェイやモデルルーターを利用する場合は、会話データの保存、学習利用、第三者提供に関する規約を確認してください。
- AIサービス用APIキーについて、大量アクセスや通常と異なる地域・時間帯からの利用がないか監視してください。
- 漏えいまたは不正利用が疑われるAPIキーや認証情報は無効化し、新しい認証情報へ切り替えてください。
- 社内の機密情報をAIサービスへ入力する際のルールを定め、許可されたサービスや接続経路を明確にしてください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- 知識蒸留(Knowledge Distillation):高性能な「教師モデル」の出力を利用して、より小型または高速な「生徒モデル」を学習させる機械学習手法です。技術そのものは一般的に利用される正当な学習方法です。
- 不正な蒸留:Anthropicが、アクセス制限を回避しながら大量のモデル出力を取得し、許可なく別モデルの学習へ利用する活動を説明する際に使用している表現です。
- CoT(Chain of Thought):AIが回答を導く際の推論過程を指す用語です。今回の報告では、Claudeの推論能力を学習データとして取得しようとする活動があったとされています。
- プロキシ/リレーサービス:利用者とAIサービスの間に入り、代わりにAPIリクエストを送信するサービスです。
- APIキー:APIを利用するユーザーやアプリケーションを識別・認証するための情報です。不正取得されると第三者によるサービス利用につながる可能性があります。
通常の「知識蒸留」と今回問題視された活動の違い
「知識蒸留」そのものは、AI開発で広く利用されている正当な技術です。一般的には、高性能なモデルを「教師」として多数の回答を生成させ、その結果を使って、より小さく高速なモデルに能力を学習させます。計算資源を抑えながら性能を高める方法として利用されており、蒸留という技術自体が攻撃や不正行為を意味するわけではありません。
今回Anthropicが問題視しているのは、同社の利用規約やアクセス制限を回避しながら、大規模にClaudeの回答や能力を取得したとされる活動です。同社はこれを「illicit distillation(不正な蒸留)」と表現しています。報告によると、こうした活動では大量の架空アカウントやプロキシサービスなどを利用し、Claudeへ非常に多くのリクエストを送り、その応答を別のAIモデルを訓練するデータとして利用したとされています。
Anthropicは、対象となった能力にはコーディングやデータ分析だけでなく、AIエージェントとしてツールを利用する能力や、複雑な問題を処理する推論能力なども含まれていたと説明しています。つまり、単純に文章をコピーするのではなく、高性能モデルの振る舞いや問題解決能力を大量の入出力データから別モデルへ移そうとする点が、今回の問題の中心となっています。
最大規模では1億5,100万件、数千アカウントを使ったとAnthropicが報告
Anthropicによると、2026年2月以降、中国を拠点とするAI組織に関連すると同社が判断した7件の大規模な蒸留キャンペーンを検出・遮断しました。最も規模が大きかった「GTG-16005」では、2026年5月から7月にかけて約1億5,100万件のやり取りが観測されたとされています。Anthropicは、この活動をAlibabaに関連する運用者によるものと高い確度で評価しており、Claude Opus 4.6および4.7の推論能力などが対象だったと説明しています。
同社によれば、このキャンペーンはピーク時に1日約300万件のやり取りに達し、3,500を超える不正アカウントが使用されました。対象となったタスクには、AIエージェントとしての処理、ソフトウェア開発、カーネル開発、長時間にわたる複雑なタスクなどが含まれていたとされています。
このほかAnthropicは、Moonshot AIに関連するとした活動で約2,300万件、DeepSeekに関連するとした活動で14日間に1,210万件超、Zhipu(Z.ai)に関連するとした活動で17日間に340万件超、Xiaomiに関連するとした活動で40万件超のリクエストを確認したと報告しています。また、SenseTimeについては第三者のデータ事業者からClaudeとの会話記録を購入していたとし、MiniMaxについては独自のプロキシサービスを構築して米国企業のAIモデルとのやり取りを収集していた可能性があるとしています。これらの帰属や目的は、Anthropic自身の調査結果として公表されている点に留意が必要です。
ユーザーとの会話を本人に知らせずClaudeへ転送したとの指摘
今回の報告で企業利用者にとって特に注意すべきなのが、AIサービスへ入力した会話データの扱いです。Anthropicは、DeepSeek、Xiaomi、Moonshotに関連するとした一部の活動について、それぞれのサービスとユーザーの間で行われた会話がClaudeへ送信され、その回答をモデル学習用のデータとして利用していたと主張しています。Moonshotについては、一部のユーザーリクエストが自社モデルではなくClaudeへ転送され、その結果が利用者へ返されていたとも説明しています。
Anthropicによると、こうしたやり取りの中には個人利用者の情報だけではなく、大手企業やその他の組織に関係する情報も含まれていました。Anthropicの公式報告では、氏名、メールアドレス、企業データ、認証情報などを含む会話が確認されたケースも示されています。ただし、どの情報がどの範囲で第三者へ流出・利用されたのかについて、すべてが明らかになっているわけではありません。
またAnthropicは、AIモデルへのアクセスを提供する第三者のプロキシ/ルーティングサービスが利用者の会話を保存し、そのデータを別のAI開発組織へ提供する「二次市場」が形成されていると指摘しています。企業がAIサービスを利用する場合、画面上に表示されているモデル名だけで安全性を判断するのではなく、「どの事業者を経由してモデルへ接続しているのか」「入力した情報が保存されるのか」「学習や第三者提供に利用されるのか」を確認することが重要です。
数千の偽アカウントや不正取得されたAPIキーで制限を回避
Anthropicによると、不正な蒸留を行う主体はClaudeへ直接大量アクセスするだけではなく、アクセス制限を回避するために複雑な仕組みを利用しています。同社の報告では、プロキシや「リレーステーション」と呼ばれる中継サービスを利用し、架空の身元で大量のアカウントを作成してリクエストを分散させる方法が確認されたとされています。
Anthropicは、こうしたアカウントの作成や利用に、偽造または盗難されたクレジットカード、不正取得されたログイン情報やAPIキーなどが使われるケースがあると説明しています。正規の企業や個人に発行されたAPIキーが第三者に取得され、別の組織による大量アクセスへ転用される場合、APIキーの正規所有者が意図しない利用料金やセキュリティ上の影響を受ける可能性があります。
企業側では、AIサービス用のAPIキーを通常のシステム認証情報と同じように重要なシークレットとして扱う必要があります。ソースコードや設定ファイルへ直接埋め込まず、安全なシークレット管理サービスなどで保管することに加え、利用量やアクセス元の異常を監視することが重要です。通常とは異なる国や大量のリクエストが突然発生した場合に検知できる仕組みを整えることで、APIキーが不正利用された場合の早期発見につながります。
Anthropicは技術的な対策を強化、帰属については慎重に見る必要
Anthropicは、こうした活動への対策として、大量アカウントやプロキシサービスを利用した不正アクセスの検出・停止を進めています。本人確認ができない再販アカウントや、同社がサービス提供対象としていない地域からアクセスするアカウントへの対策も強化していると説明しています。また、Claudeの内部推論能力を大量取得して別モデルの学習へ利用することを難しくするため、モデル側の仕組みにも変更を加えています。
同社によると、Claudeは回答前の内部推論をそのまま外部へ提示するのではなく、要約した形で扱う仕組みを導入しています。また、記事中では「preserved thinking」と呼ばれる機能についても説明されており、新しいAPIアカウントから、複数ターンの会話で推論前に置かれるシステムプロンプトやツール、メッセージなどを変更しにくくする対策が紹介されています。
一方で、「どの組織がどの程度関与したのか」という帰属については、Anthropicによる調査結果と、それが独立して確認された事実を区別して読む必要があります。Anthropicは今回の7キャンペーンについて特定組織への帰属を公表していますが、元記事に掲載された情報だけで個々の企業側の説明や反論をすべて確認できるわけではありません。なお、中国側は米国企業や政府機関から出ている同種の「不正蒸留」に関する主張について否定しており、知識蒸留そのものは広く利用される中立的な技術だとの立場も示されています。(※編集部注:中国政府や当該企業側は一般論として不当な制限であると主張・否定するケースもありますが、本稿はAnthropicの発表に基づきます)
企業が見直したい「AIに何を入力し、どこを経由しているか」
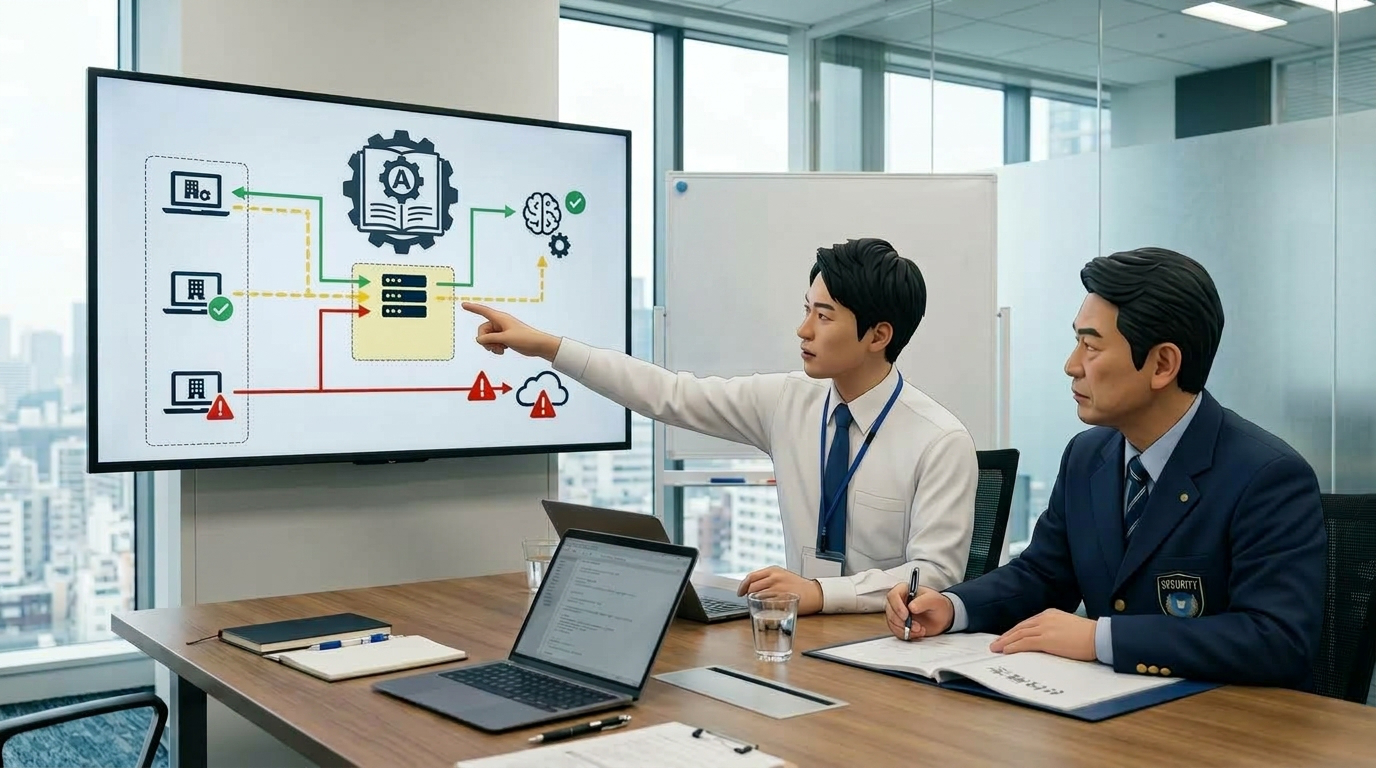
今回の報告はAIモデル開発企業同士の問題に見えますが、一般企業にも関係する重要な論点があります。特に注意したいのは、社員が利用しているAIサービスの実際の接続先です。公式のAIサービスへ直接接続している場合と、第三者のモデルルーターやAPI中継サービスを利用している場合では、入力した情報を扱う事業者の数やデータ保存の仕組みが異なる可能性があります。
企業秘密、顧客情報、社内ソースコード、APIキー、クラウド認証情報などをAIへ入力する場合は、利用しているサービスのプライバシーポリシーやデータ保持条件を確認する必要があります。特に「複数のAIモデルを1つのAPIから利用できる」といったサービスでは、実際にどの事業者へデータが送られるのか、プロキシ側で会話内容が保存されるのかを確認することが重要です。
同時に、企業が保有するAI APIキー自体も攻撃対象として考える必要があります。APIキーが漏えいすれば、第三者によって大量アクセスへ利用される可能性があります。利用量の監視、アクセス元の確認、権限の最小化、定期的なキーの更新に加え、利用者が許可されていないAIサービスへ業務データを入力しないための社内ルールを整備することが重要です。生成AIを導入する企業では、「どのモデルを使うか」だけでなく、「どの経路を通じ、どのデータを渡しているのか」まで管理することが求められます。
参考文献・記事一覧
- The Hacker News
- Anthropic:Countering misuse of AI – September 2026
- Reuters:Anthropic disrupts Russian, Chinese AI campaigns targeting its Claude models
投稿者プロフィール

-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)
















