ニュースで「企業がハッキングされた」「SNSアカウントがハッキングされた」といった言葉を目にする機会が増えています。
ただ、「ハッキングとは具体的に何をすることなのか」「ウイルス感染や不正アクセスとは何が違うのか」と聞かれると、うまく説明できない方も多いのではないでしょうか。
ハッキングは本来、コンピューターやシステムの仕組みを詳しく調べ、技術的に解析・改良する行為を指す言葉です。しかし現在の日常会話や報道では、他人のアカウントやシステムへ不正に侵入したり、情報を盗んだりするサイバー攻撃の意味でも広く使われています。
狙われるのは大企業だけではありません。会社のメールアカウント、クラウドサービス、スマートフォン、SNSなど、インターネットにつながる環境であれば攻撃対象になる可能性があります。
本記事では、CyberCrewのホワイトハッカーの視点から、ハッキングの意味、代表的な手口、企業や個人に起こる被害、ハッキングされたか確認する方法、被害時の初動、日頃からできる対策まで分かりやすく解説します。
ハッキングとはコンピューターを解析・操作する行為
ハッキングとは、コンピューターやネットワーク、ソフトウェアなどの仕組みを技術的に解析し、操作・改良する行為を指します。
「ハッキング=犯罪」と思われがちですが、本来の言葉には必ずしも悪い意味はありません。
NISC(内閣サイバーセキュリティセンター)の「インターネットの安全・安心ハンドブック」でも、ハッカーという言葉はコンピューターの知識や技術に精通した人を指すものとして説明されています。
たとえば、自社から正式な許可を受けたセキュリティ技術者がWebシステムを調べ、「この操作をすると本来見えてはいけない顧客情報へアクセスできる」と確認する行為も、ハッキング技術を防御に利用した例です。
CyberCrewのようなセキュリティ会社では、こうした攻撃技術をシステムの安全性を確認するために利用します。
一方、所有者の許可を得ずに他人のパスワードを使ってログインしたり、システムの弱点を悪用して内部へ侵入したりすれば、不正アクセスなどの犯罪につながります。
現在はニュースや一般会話で「ハッキング」が不正侵入の意味でも使われています。そのため、本記事でも文脈に応じて一般的な意味で「ハッキング」という言葉を使用します。
重要なのは呼び方ではなく、誰のシステムに、どのような権限で、どの範囲まで行うかです。
悪意のある不正侵入はクラッキングと呼ばれる
本来の意味を厳密に分ける場合、他人のコンピューターやアカウントへ悪意を持って侵入する行為は「クラッキング」、その実行者は「クラッカー」と呼ばれます。
違いを整理すると、次のようになります。
| 用語 | 本来の意味 | 違法性 |
|---|---|---|
| ハッキング | コンピューターやシステムを技術的に解析・操作・改良すること | 行為の内容や許可による |
| クラッキング | 他人のシステムなどへ不正に侵入・攻撃すること | 犯罪に該当する可能性が高い |
| 不正アクセス | 他人の認証情報の悪用やアクセス制御の突破など、法律上定められた不正なアクセス | 不正アクセス禁止法で禁止 |
現在はメディアでも「不正ハッキング」「ハッカーによる攻撃」といった表現が一般的に使われています。
そのため、「クラッキングだけが違法で、ハッキングなら何をしてもよい」という意味ではありません。
判断の基準になるのは名称ではなく、対象の所有者や管理者から許可を得ているか、法律や契約で認められた範囲を守っているかです。
ハッカーにはホワイトハッカーとブラックハッカーがいる
ハッカーは、その目的や活動方法から「ホワイトハット」「ブラックハット」「グレーハット」などに分けて説明されることがあります。
| 種類 | 主な目的・特徴 | 許可 |
|---|---|---|
| ホワイトハッカー | システムの弱点を発見し、防御や改善に役立てる | 原則として正式な許可を得て実施 |
| ブラックハッカー | 情報窃取、金銭取得、妨害などを目的に攻撃する | 無許可 |
| グレーハッカー | 善意を主張していても、許可なくシステムを調査する場合がある | 無許可の場合がある |
最も大きな違いは「技術力」ではありません。
攻撃対象から正式な許可を受け、決められた範囲とルールを守っているかです。
CyberCrewのホワイトハッカーが行う脆弱性診断やペネトレーションテストでも、実際の攻撃で使われる技術を利用します。
認証を回避できないか、本来アクセスできない他ユーザーの情報へ到達できないか、管理画面が外部へ不用意に公開されていないか、古いソフトウェアや設定不備が攻撃に利用できないか、といった点を確認します。
ペネトレーションテストでは、正式な許可と合意した対象範囲の中で模擬攻撃を行い、実際の侵入経路が成立するか、侵入した場合にどこまで影響が及ぶかを検証します。
ホワイトハッカー、ブラックハッカー、グレーハッカーの違いや、許可のないセキュリティ調査にどのような問題があるのかは、以下の記事で詳しく解説しています。
不正アクセスにあたる行為は法律で禁止されている
他人のシステムへ勝手に侵入する行為は、「試してみただけ」「データを盗んでいない」といった理由で許されるものではありません。
日本では、「不正アクセス行為の禁止等に関する法律」、いわゆる不正アクセス禁止法によって不正アクセス行為が禁止されています。
たとえば、他人のID・パスワードを無断で使用してアクセス制御されたサービスへログインする行為や、アクセス制御を回避して本来利用できない機能へ到達する行為などが対象になります。
2026年10月時点の現行法では、不正アクセス行為には3年以下の拘禁刑または100万円以下の罰金が定められています。詳しい規定は、e-Gov法令検索の「不正アクセス行為の禁止等に関する法律」で確認できます。
他人の認証情報を不正に取得・保管する行為や、フィッシングなどによって認証情報を入力させる行為についても規制があります。
これは会社のシステムだけに限った話ではありません。
家族や恋人、知人であっても、本人やサービス管理者の許可なくID・パスワードを使ってSNSやメールなどへログインすれば、不正アクセス禁止法に抵触する可能性があります。
「パスワードを知っている=自由にログインしてよい」ではありません。
ホワイトハッカーが攻撃技術を扱う場合も、事前の契約、許可、対象範囲を明確にしたうえで実施します。
ハッキングに使われる主な手口
攻撃者が侵入するとき、大きく狙われるのは**「ログインするための情報」と「システムに残っている弱点」**です。
必ずしも難解な技術が使われるわけではありません。
偽メールでパスワードを入力させる、使い回されたパスワードを別サービスで試す、更新されていない機器の脆弱性を突くなど、身近なところから攻撃は始まります。
フィッシングでIDやパスワードを盗む
フィッシングは、銀行、カード会社、ECサイト、配送会社、行政機関などを装ったメールやSMSから偽サイトへ誘導し、ID・パスワードやクレジットカード情報を入力させる手口です。
たとえば、
「アカウントの利用を停止しました。24時間以内に本人確認してください」
「お荷物をお届けできませんでした。配送先を更新してください」
といった、利用者を焦らせる内容が使われます。
偽サイトの見た目が、本物のログイン画面と区別しにくいケースもあります。
利用者がIDとパスワードを入力すると、その情報が攻撃者へ送信され、正規サービスへの不正ログインに利用されます。
フィッシング対策協議会が公表した2026年8月の報告状況によると、フィッシング報告件数は82,338件で、7月の66,119件から16,219件増加しています。Amazon、Apple、ANAなどをかたる報告も多く確認されています。
攻撃者から見れば、強固なシステムを直接突破するより、利用者自身に正しいパスワードを入力させる方が簡単な場合があります。
フィッシングで狙われやすい情報や、偽サイトを見分けるポイントについては、こちらの記事で詳しく解説しています。
マルウェアに感染させて情報を盗む
マルウェアとは、利用者やシステムへ不利益を与えることを目的とした悪意あるソフトウェアの総称です。
感染経路は一つではありません。
メールに添付されたファイルを開く、不正なWebサイトからソフトをダウンロードする、正規ソフトを装った偽アプリをインストールするなど、さまざまな方法が使われます。
感染後の動作もマルウェアによって異なります。
たとえば、
- 端末内に保存されたパスワードやCookieを盗む
- キーボードから入力された内容を記録する
- ファイルを外部へ送信する
- 攻撃者が端末を遠隔操作できる状態にする
- データを暗号化して身代金を要求する
といった被害があります。
「ウイルス」という言葉もよく使われますが、現在のセキュリティ分野では、ウイルスはマルウェアの一種として扱われます。
マルウェア対策ではセキュリティソフトも有効ですが、それだけでは十分ではありません。
不審な添付ファイルを開かない、OSやソフトウェアを更新する、管理者権限を必要以上に与えないといった対策も組み合わせます。
流出した認証情報や脆弱性を悪用して侵入する
攻撃者は、必ずしもパスワードを一から盗むわけではありません。
過去の情報漏洩によって外部へ流出したメールアドレスとパスワードの組み合わせを入手し、別のサービスへログインを試す手口があります。
これが「リスト型攻撃」や「クレデンシャルスタッフィング」と呼ばれる攻撃です。
たとえば、サービスAから流出したメールアドレスとパスワードを、Microsoft 365、VPN、クラウドサービスなどへ試します。
利用者が同じパスワードを使い回していれば、サービスAとは無関係な会社のシステムまで侵入される可能性があります。
警察庁が公表した2025年の不正アクセス行為の発生状況では、他人の認証情報を利用した不正アクセス399件のうち、「パスワードの設定・管理の甘さにつけ込んで入手」が84件、「フィッシングサイトから入手」が77件、「インターネット上に流出・公開されていた識別符号を入手」が9件でした。
これとは別に、セキュリティホールを突いた不正アクセスも8件確認されています。
企業では、VPN機器、サーバー、Webアプリケーションなどの脆弱性も侵入口になります。
警察庁が2026年1月に公表した企業・団体向け調査では、VPN機器を利用している組織の半数以上で最新パッチが適用されていないという結果も示されています。
盗まれた認証情報は、ダークウェブなどを通じて別の攻撃者へ渡り、次の攻撃に利用されることもあります。
ダークウェブでどのような情報が流通し、企業にどのようなリスクがあるのかは、こちらの記事で詳しく解説しています。
ハッキングによって起こりうる被害
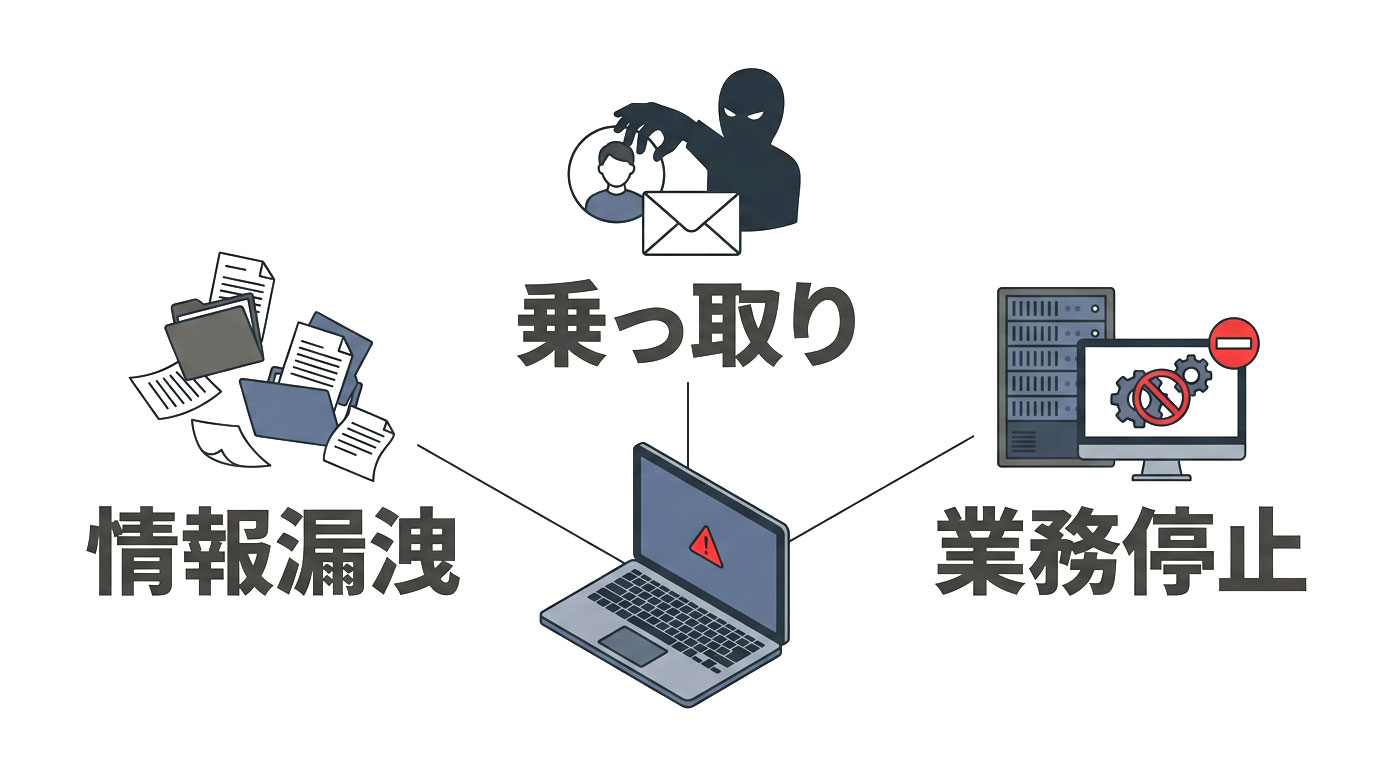
ハッキングによる被害は、「パソコンが壊れる」だけではありません。
大きく分けると、
- 情報を盗まれる
- アカウントを乗っ取られる
- データやシステムを利用できなくされる
といった影響があります。
企業では、一つの端末への侵入から社内ネットワークへ攻撃が広がり、情報漏洩と業務停止が同時に発生する可能性も考えなければなりません。
個人情報や機密情報が盗まれる
攻撃者が狙う情報には、氏名や住所、電話番号といった個人情報だけでなく、メールアドレス、パスワード、クレジットカード情報、社内文書、顧客情報、契約書、ソースコードなどがあります。
個人の場合、盗まれた情報が不正ログイン、詐欺、不正決済、なりすましなどに悪用される可能性があります。
企業では、さらに多くの対応が必要になります。
顧客情報や従業員情報が外部へ持ち出された場合、対象者への通知、取引先への説明、法務対応、原因調査、再発防止などが必要になることがあります。
KADOKAWAの公表によると、2024年のサイバー攻撃では、ドワンゴ関連や学校法人角川ドワンゴ学園関連など254,241人分の個人情報について外部漏洩が確認されています。
氏名、住所、電話番号、メールアドレス、口座情報、人事情報などが対象に含まれていました。
企業で警戒したいのが「横展開」です。
社員1人の端末やアカウントが侵害され、それを足掛かりにファイルサーバー、クラウド、管理者アカウントなどへ侵入範囲を広げられることがあります。
最初に確認された被害が小さくても、そこで攻撃が止まっているとは限りません。
SNSやメールなどのアカウントを乗っ取られる
SNSやメールアカウントが乗っ取られると、本人だけでなく周囲へも被害が広がることがあります。
攻撃者がSNSを乗っ取り、本人になりすまして、
「急ぎでお金を送ってほしい」
「このキャンペーンに投票して」
「このURLから確認して」
といったメッセージを知人へ送るケースがあります。
受信した側から見ると、知らない攻撃者ではなく「普段やり取りしている人」から届いたメッセージに見えるため、信用してしまうことがあります。
特に注意したいのがメールアカウントです。
メールを乗っ取られると、ほかのサービスから届くパスワード再設定メールまで攻撃者に読まれる場合があります。
その結果、SNS、通販サイト、クラウドストレージなど、別のアカウントまで次々と奪われることがあります。
企業では、メールアカウントの乗っ取りが取引先へのなりすましメールやビジネスメール詐欺へ発展するケースもあります。
単独のサービスだけを見るのではなく、**「このアカウントを奪われると、ほかに何へアクセスできるのか」**という視点が必要です。
データの改ざんやシステム停止につながる
攻撃者の目的は、情報を盗むことだけではありません。
Webサイトを書き換える、業務データを削除する、システムを停止させる、データを暗号化して身代金を要求するといった攻撃もあります。
代表例がランサムウェアです。
ランサムウェアに感染すると、ファイルやサーバーが暗号化され、業務システムを利用できなくなることがあります。
現在は暗号化だけでなく、先にデータを盗み、「支払わなければ公開する」と脅す二重恐喝も行われています。
IPAの「情報セキュリティ10大脅威 2026」では、組織向け脅威の1位が「ランサム攻撃による被害」となっています。2023年以降4年連続で1位です。
また、「システムの脆弱性を悪用した攻撃」も4位に入っています。
企業では、サーバー1台が停止しただけでも、受発注、製造、顧客対応、決済など事業そのものへ影響する場合があります。
バックアップだけでなく、侵入されにくい状態を作ること、侵入を早期に検知すること、被害が発生しても復旧できる体制を準備することまで考えておく必要があります。
スマホがハッキングされたか確認する方法
スマートフォンの電池が急に減る、動作が重い、発熱するといった症状は気になりますが、それだけでハッキングされたとは判断できません。
端末の劣化やアプリの負荷でも同じ症状は起こります。
確認するときは、ログイン中の端末、登録情報の変更、不審なアプリやプロファイルなど、第三者による操作を示す記録が残っていないかを見てください。
また、Webサイトに突然「ハッキングされました」「ウイルスに感染しました」と表示されても、その画面だけで感染したとは限りません。
セキュリティソフトを装った通知や、ブラウザ上に突然表示される警告の見分け方については、こちらの記事も参考にしてください。
身に覚えのないログインや設定変更を確認する
まず、主要なアカウントに知らない端末が接続されていないか確認します。
iPhoneの場合は、
設定 → 自分の名前
と進み、下へスクロールするとApple Accountに紐づいているデバイス一覧を確認できます。
以前使用していた端末などが残っている場合もあるため、機種名だけでなく利用時期や端末情報も確認してください。
Androidでは、Googleアカウントの、
セキュリティとログイン → お使いのデバイス → すべてのデバイスを管理
などから、Googleアカウントを利用している端末を確認できます。
明らかに身に覚えのない端末があればログアウトさせます。
LINEでは、
ホーム → 設定 → アカウント → ログイン中の端末
から、PCやiPadなどログイン中の端末を確認できます。
SNSやメールでは、接続端末だけでなく、
- メールアドレスや電話番号が変更されていないか
- 身に覚えのない投稿や送信履歴がないか
- 二段階認証が解除されていないか
- メール転送やフィルターが勝手に設定されていないか
も確認してください。
「知らない地域からログイン」と表示されても、位置情報にはずれが生じることがあります。
地域名だけで判断せず、端末、日時、その前後の操作履歴を組み合わせて確認することが大切です。
不審なアプリがインストールされていないか確認する
次に、スマートフォンへ身に覚えのないアプリや管理設定が追加されていないか確認します。
Androidでは「設定」のアプリ一覧から、
- インストールした覚えがないアプリ
- 遠隔操作・リモート管理を行うアプリ
- SMSや通知へアクセスできるアプリ
- アクセシビリティ権限を持つアプリ
- 端末管理者として動作するアプリ
などを確認します。
名前を知らないアプリでも、OSや端末メーカーが最初から導入している正規アプリの場合があります。
提供元や用途を確認せずに削除するのは避けてください。
iPhoneでは通常のアプリ一覧に加えて、
設定 → 一般 → VPNとデバイス管理
から構成プロファイルも確認します。
企業や学校が管理する端末には、正規のMDM(モバイルデバイス管理)プロファイルが導入されている場合があります。
会社支給端末では、見覚えのないプロファイルがあっても自分で削除せず、情報システム担当者へ確認してください。
また、セキュリティスキャンで「何も検出されなかった」だけでは、アカウントまで安全とは判断できません。
たとえば、盗まれたパスワードを使った不正ログインは、端末のマルウェアスキャンでは検出できないためです。
メールアドレスや認証情報が過去の漏洩データに含まれていないか確認したい場合は、こちらの記事で具体的な確認方法を解説しています。
ハッキングされた場合にするべきこと
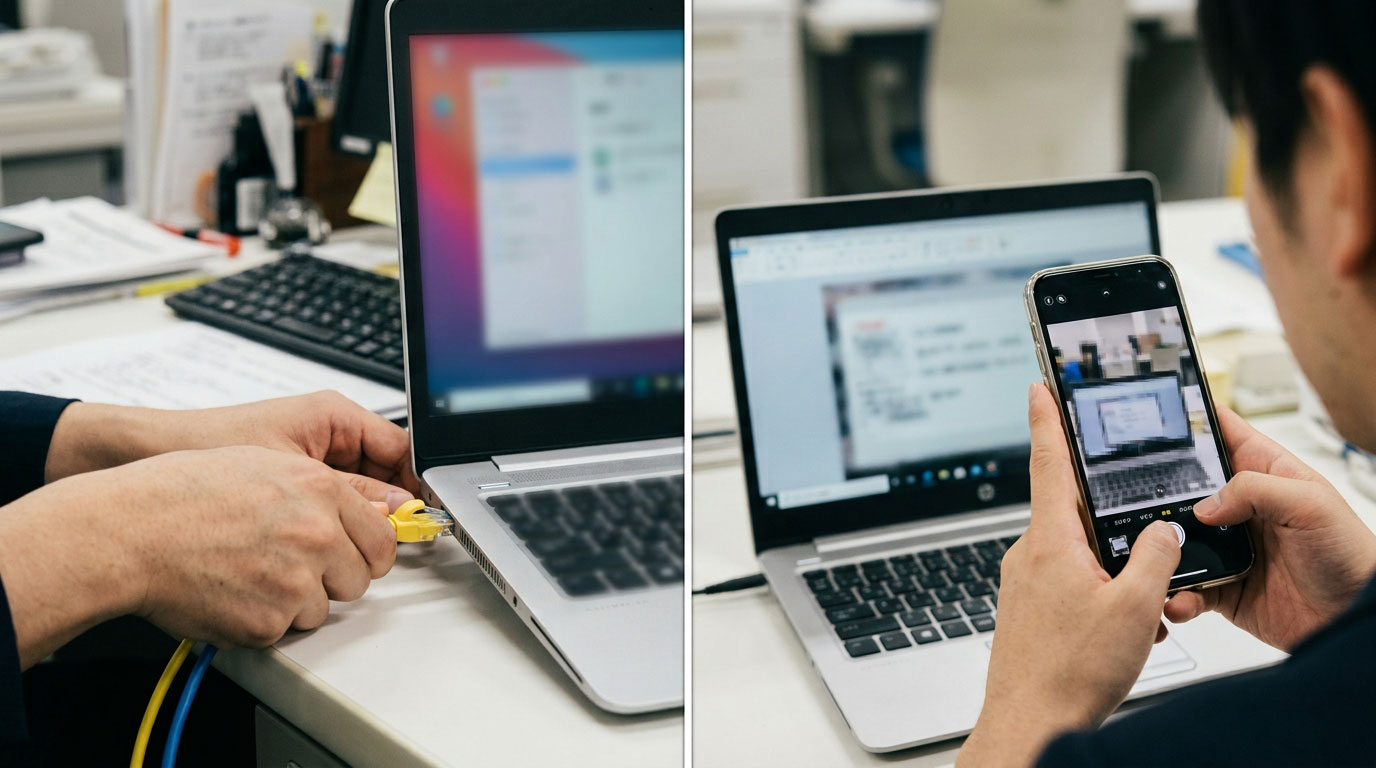
実際に不正ログインや不審な操作が確認された場合は、慌てて端末を初期化するのではなく、順番に対応します。
基本は、
疑わしい端末をネットワークから切り離す → 証拠を残す → 安全な端末から認証情報を変更する → 必要な関係先へ連絡する
という流れです。
企業では、初期化やログ削除を先に行うと、侵入経路や被害範囲を調べるための証拠まで消してしまう可能性があります。
マルウェア感染や遠隔操作が疑われる場合は、パソコンならWi-Fiを停止するかLANケーブルを抜き、端末をネットワークから切り離します。
不審な画面、ログイン履歴、通知、発生日時なども記録してください。
仕事用端末の場合は、自己判断でアプリを削除したり端末を初期化したりせず、情報システム部門やセキュリティ担当者へ連絡します。
パスワードを変更して多要素認証を設定する
アカウント乗っ取りが疑われる場合は、パスワードを変更します。
マルウェア感染や遠隔操作が疑われる端末から新しいパスワードを入力すると、そのパスワードまで攻撃者に取得される可能性があります。
安全だと確認できている別のスマートフォンやパソコンから変更してください。
特に優先したいのが、メールアカウントです。
メールは多くのサービスでパスワード再設定に使用されます。メールアカウントを奪われた状態では、ほかのサービスまで乗っ取られるおそれがあります。
そのうえで、
- 金融・決済サービス
- Apple Account・Googleアカウント・Microsoftアカウント
- 会社のVPNやクラウドサービス
- SNSや通販サイトなど
を確認します。
同じパスワードを複数サービスで使っている場合は、同じパスワードを使用しているサービスも変更してください。
変更後は、多要素認証も設定します。
認証アプリ、セキュリティキー、パスキーなどを利用できるサービスでは、パスワードだけに依存しない認証方法も検討しましょう。
被害の記録を残して関係機関やサービス運営元に連絡する
不正アクセスが疑われるときは、「いつ・どこで・何が起きたか」を残してください。
記録しておきたいのは、
- 異常に気付いた日時
- 不審なログイン通知
- ログイン履歴
- IPアドレスや端末名
- 不審なメールやSMS
- 開いたURL
- インストールしたアプリ
- 不正決済・送金の履歴
- パスワード変更など、自分が行った対応
です。
スクリーンショットだけでなく、日時や操作内容を文章でも残しておくと、その後の確認に役立ちます。
相談先は被害内容によって異なります。
| 状況 | 主な連絡先 |
|---|---|
| SNS・メール・クラウドの乗っ取り | 各サービスの公式サポート |
| クレジットカードの不正利用 | カード会社 |
| 銀行口座からの不正送金 | 金融機関 |
| 犯罪被害、不正アクセスの相談 | 警察・#9110 |
| 詐欺的な契約・支払いトラブル | 消費者ホットライン188 |
| 会社端末・会社アカウントの被害 | 情シス・セキュリティ担当 |
| 被害範囲や侵入経路を特定したい | フォレンジック等の専門会社 |
警察相談専用電話「#9110」は、緊急ではない警察への相談を受け付ける全国共通の窓口です。
犯罪が現在進行中で緊急性が高い場合は、110番を利用します。
消費者ホットライン「188」は、サポート詐欺など消費者トラブルの相談先として利用できます。
企業では、端末を初期化してから専門会社へ相談すると、調査できる情報が減ってしまう場合があります。
原因や被害範囲を確認する予定があるなら、ログや端末をできる限り保全した状態で相談してください。
情報漏洩の対策ならCyberCrew
個人で確認できるのは、端末やアカウントに残っている記録までです。
「知らない端末からログインされている」「不審なアプリがある」といった異常は自分でも確認できますが、企業への攻撃では、その先まで調べなければならない場合があります。
たとえば社員1人の認証情報が盗まれた場合でも、
- そのアカウントから社内へ侵入されたのか
- ほかの端末へ横展開されていないか
- 顧客情報や社内情報が外部へ送信されていないか
- 認証情報が外部で流通していないか
まで、本人の端末だけを見て判断するのは困難です。
CyberCrewでは、ホワイトハッカーの攻撃者視点を活用した脆弱性診断、ペネトレーションテスト、ダークウェブモニタリングを提供しています。
脆弱性診断では、自社システムに既知の脆弱性や設定不備など、攻撃につながる弱点が残っていないかを確認します。
ペネトレーションテストでは、攻撃者の視点から、発見された弱点が実際の侵入経路として成立するか、侵入後にどこまで影響が及ぶかを検証します。
ダークウェブモニタリングでは、自社に関係する認証情報などが外部へ流出していないかを調査・監視し、早期把握を支援します。
セキュリティ製品を導入していても、それだけで安全とは限りません。
攻撃者が実際に利用できる侵入経路が残っていないか、外部へ認証情報などが流出していないかまで確認することで、現在の対策がどこまで機能しているのか判断しやすくなります。
自社のセキュリティ対策を見直したい、現在の対策で実際に攻撃を防げるのか確認したい、不正アクセスや情報漏洩が心配という場合は、CyberCrewまでご相談ください。
ハッキングされないための対策
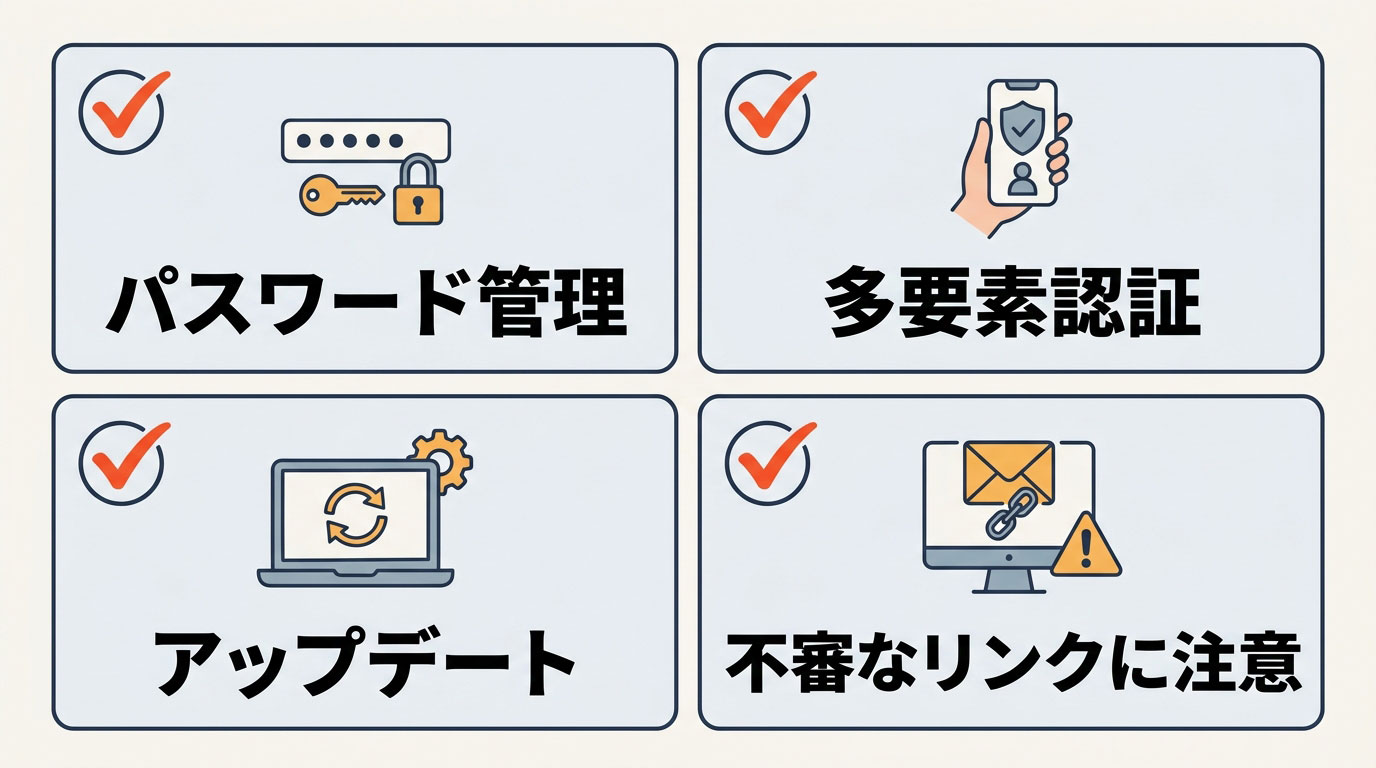
ハッキングを完全に防ぐことは難しいものの、攻撃でよく利用される入口を一つずつ塞ぐことで、被害に遭うリスクや、侵入された場合の影響を減らせます。
まず実施したいのは、
- パスワードの使い回しをやめる
- 多要素認証を設定する
- OSやソフトウェアを更新する
- フィッシングに注意する
といった基本対策です。
パスワードを使い回さず多要素認証を設定する
複数のサービスで同じパスワードを使い回すと、一つのサービスから認証情報が漏れただけで、ほかのサービスまで不正ログインされる可能性があります。
サービスごとに異なるパスワードを設定してください。
すべてを自分で覚える必要はありません。
信頼できるパスワードマネージャーを利用すれば、長く複雑なパスワードをサービスごとに管理できます。
さらに、パスワードだけに頼らず、多要素認証も設定します。
特に優先したいのは、
- メール
- Apple・Google・Microsoftなどの主要アカウント
- 銀行・証券・決済サービス
- 会社のVPNやクラウドサービス
- SNS
です。
メールは、ほかのサービスのパスワード再設定に利用されるため、優先して保護してください。
多要素認証が有効なら、攻撃者がパスワードを入手しても、それだけではログインできない状態を作れます。
もっとも、多要素認証もすべての攻撃を防げるわけではありません。
偽サイトへ認証コードまで入力させるフィッシングなどもあるため、認証情報を入力するサイトが本物か確認することも大切です。
OSやソフトウェアを最新の状態に保つ
OSやアプリのアップデートには、新機能の追加だけでなく、発見されたセキュリティ上の弱点を修正する更新も含まれます。
攻撃者は、すでに修正方法が公開されている既知の脆弱性でも、更新されていない端末やサーバーを探して攻撃します。
継続して更新したいのは、
- Windows Update
- macOS・iOS・Android
- Webブラウザ
- VPN機器
- ルーター
- 業務アプリ
などです。
個人端末では、自動更新を有効にしておくと更新忘れを減らせます。
企業ではOSだけでなく、VPNやネットワーク機器のファームウェアまで管理対象に含める必要があります。
前述した警察庁の企業・団体向け調査でも、VPN機器を利用する組織の半数以上で最新パッチが未適用という結果が示されており、更新管理は現実的な課題です。
また、メーカーのサポートが終了したOSや機器は、新しい脆弱性が発見されても修正プログラムが提供されない場合があります。
更新できない機器は使い続けるのではなく、計画的な入れ替えも検討しましょう。
不審なメールやURLを開かない
フィッシング対策で意識したいのが、メールやSMSに書かれたリンクから安易にログインしないことです。
たとえば、
「不正アクセスを検知しました」
「本日中に手続きしないと利用停止になります」
「返金があります」
と届いても、メッセージ内のリンクをそのまま開くのではなく、普段利用している公式アプリや保存済みのブックマークからサービスへアクセスしてください。
攻撃者は、人を焦らせる文章を使います。
「あと30分」「至急」「利用停止」「法的措置」といった強い表現があれば、すぐに操作せず、公式サービス側で同じ案内が出ているか確認しましょう。
送信元の表示名だけで本物と判断するのも危険です。
表示上は銀行、Apple、配送会社などの名前になっていても、実際には無関係な送信元から届いている場合があります。
少しでも不審に感じたら、リンクを押す前に公式サイトや公式アプリ側を確認してください。
フィッシングは、セキュリティソフトだけですべて防げるものではありません。
「リンクを押してから考える」のではなく、ログインを求められたら自分で公式サービスを開く。
この習慣だけでも、偽サイトへ認証情報を入力するリスクを減らせます。
ハッキングの仕組みを知って被害を未然に防ごう
ハッキングという言葉は、不正アクセスだけを意味するものではありません。
本来はコンピューターやシステムを解析・操作する技術を指し、その技術を防御へ利用するのがホワイトハッカーです。
企業や個人が警戒すべきなのは、フィッシング、マルウェア、流出した認証情報、未修正の脆弱性などを悪用した不正な攻撃です。
被害を防ぐには、パスワードの使い回しをやめ、多要素認証を有効にし、OSやソフトウェアを更新し、不審なリンクからログインしないといった基本対策を積み重ねます。
それでも、すべての侵入を完全に防げるわけではありません。
企業では「対策を導入しているか」だけでなく、攻撃者から見たときに実際の侵入経路が残っていないかを確認することが重要です。
現在のセキュリティ対策に不安がある場合や、自社の情報が外部へ流出していないか確認したい場合は、CyberCrewへご相談ください。
投稿者プロフィール

-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)
最新の投稿
 ハッキング2026.11.21ハッキングされたか調べる方法|iPhone・Android・PCの確認手順と対処法
- ハッキング2026.11.21ハッキングとは?意味や手口・被害・対策をわかりやすく解説
- リスクマネジメント2026.11.20ChatGPTで情報漏洩は本当に起きる?原因・事例と企業が取るべき対策
- サイバーセキュリティ2026.11.13個人情報保護法の罰則|2026年改正で企業のリスクはどう変わるか