Microsoft Teamsで社内サポートを装って従業員のPCを遠隔操作し、Active Directory証明書サービス(AD CS)の設定不備を突いてドメイン特権を奪う攻撃が発生しました。Microsoftが公表した調査結果によると、攻撃者はWindows標準ツールのクイックアシストを悪用して侵入し、特権アカウントやドメインコントローラーの偽造証明書を発行させていました。端末の初期化やパスワード変更だけでは侵入を排除できないため、AD CSを運用するすべての組織で早急な設定見直しが求められます。
The Hacker News:Attackers Pose as IT Support on Microsoft Teams, Abuse AD CS to Steal Company Data
社内のActive DirectoryやAD CSの設定が横展開や権限昇格に悪用されないか確認したい場合は、内部ネットワークの侵入耐性を検証する診断が効果的です。
この記事のポイント
影響のあるシステム
- Microsoft Active Directory Certificate Services(AD CS)を運用しているWindowsドメイン環境
- 証明書テンプレートで申請者が代替名(SAN)を指定可能な設定(ESC1)が存在する環境
- AD CSのWeb登録機能(証明機関Web登録、証明書登録Webサービス)でHTTPSやEPA(認証拡張保護)が未構成のIISサーバー(ESC8)
- 外部テナントからのTeams通信やWindows標準のクイック アシスト(Quick Assist)の利用が制限されていないクライアント端末
- 手動でのEPA有効化を行っていないWindows Server 2022およびWindows Server 2019で稼働するAD CS
推奨される対策
- AD CS Web登録エンドポイントでIISのSSLを必須化し、認証拡張保護(EPA)を有効にして「iisreset /restart」を実行する
- グループポリシーを使用してドメインコントローラーおよびAD CSサーバーでのNTLM認証を無効化または制限する
- 申請者が任意のアカウント名を指定できる証明書テンプレート(ESC1)の登録権限を見直し、過剰な権限を削除する
- 外部Teamsテナントからの連絡制限やクイックアシストの起動制限を行い、不審なサポート要請の社内確認手順を周知する
- 発行された不正な証明書を失効させるとともに、Kerberosチケット(TGT)が残存していないかアクティブセッションを調査する
- EDRなどの自動封じ込め対象から除外されている特権アカウントが存在しないか確認し、例外に対する手動手順を確立する
この記事に出てくる専門用語
- AD CS(Active Directory Certificate Services):Windows Serverで公開鍵証明書を発行・管理するためのサーバーの役割です。今回の攻撃では、設定の不備を突かれて攻撃者に特権アカウントの偽造証明書を発行されました。
- クイック アシスト(Quick Assist):Windowsに標準搭載されている遠隔サポート用のリモート画面共有ツールです。攻撃者は社内ITを騙って従業員にこのツールを起動させ、コードを読み上げさせることでPCを直接操作しました。
- ESC1:AD CSの証明書テンプレートにおいて、証明書の申請者が任意のアカウント名(SAN)を指定できる設定上の弱点です。一般ユーザー権限からドメイン管理者などの特権証明書を取得するために悪用されました。
- ESC8:AD CSのWeb登録サービスがNTLM認証を受け付けており、通信の保護やEPAが設定されていない弱点です。他のサーバーから誘導したNTLM認証を中継(リレー)することで不正に証明書を取得されます。
- PetitPotam:ドメインコントローラーなどのWindowsサーバーに対して、指定したホストへ強制的にNTLM認証を行わせる攻撃手法です。今回の事例ではESC8と組み合わせてドメインコントローラー自身の証明書発行に悪用されました。
- EPA(認証拡張保護:Extended Protection for Authentication):認証情報をTLS通信の暗号化トンネルと結合させ、NTLMリレー攻撃を防ぐセキュリティ機能です。AD CSのWeb登録エンドポイントを保護するために有効化が推奨されています。
- DCSync:ドメインコントローラー間の同期機能を装い、Active Directoryからパスワードハッシュなどの認証情報を一括取得する攻撃手口です。今回の侵害でも管理者権限の取得直後に実行されました。
Teams偽装からPCの遠隔操作に至る手口
The Hacker Newsが報じたMicrosoftの調査レポートによると、攻撃者はMicrosoft Teamsを通じて社内のITサポートやヘルプデスクになりすまし、従業員にメッセージ送信や音声通話を行っていました。連絡元にはサポートを連想させる名前の外部テナントが使われており、従業員が正規の連絡と誤認しやすい状況が作られていました。
攻撃者は従業員を誘導してWindows標準機能であるクイック アシストを起動させ、画面に表示された接続コードを読み上げさせることで作業端末の直接的な遠隔操作権限を奪いました。端末の操作権を得た攻撃者は、ダウンロードフォルダに圧縮ファイルを配置し、Windows Updateに似せた名称のフォルダへ展開したうえで、同梱したPython、Bun、Javaなどのポータブルランタイムを使って侵入用スクリプトを実行しました。
私たちペネトレーションテスターの視点では、Teams自体の脆弱性を突かずに標準機能のクイック アシストで足場を築く手口は、検知をすり抜ける常套手段といえます。実行ファイル名自体が偽装されていても正規ランタイムのバージョン情報が保持されているケースがあるため、不審なプロセス親子の関係やポータブルランタイムの配置履歴に目を光らせる必要があります。
不正な証明書発行により認証を維持される仕組み
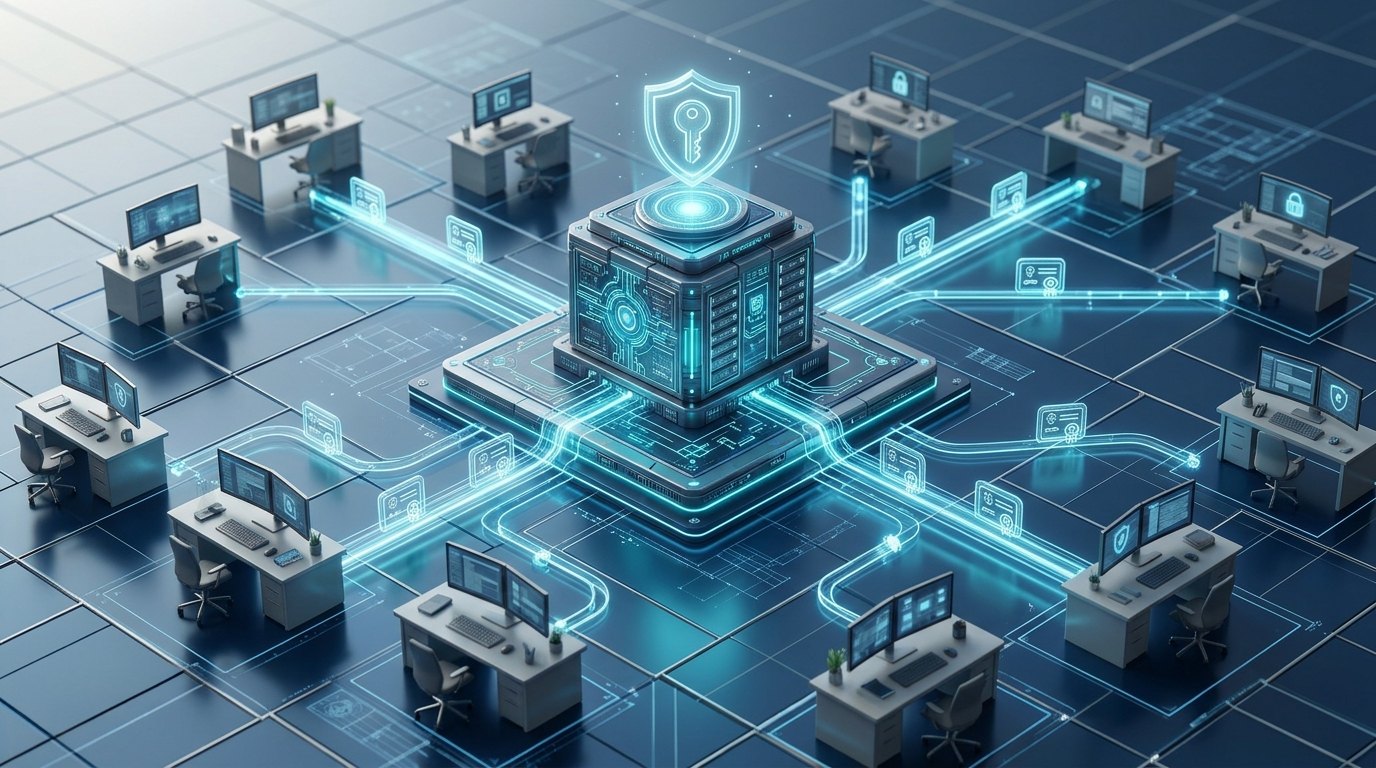
The Hacker Newsによると、侵入者が狙いを定めたのはWindows環境で認証基盤として使われるActive Directory証明書サービス(AD CS)でした。AD CSはユーザーやコンピューターがサインイン時に提示する電子証明書を発行する役割を持っていますが、テンプレートの設定に不備があると、その証明書を持つ攻撃者が指定のアカウントになりすましてログインできるようになります。
証明書を悪用された場合の危険性は、侵入された端末の初期化や侵害されたアカウントのパスワード再設定を実施しても、攻撃者のアクセス権が維持される点にあります。発行された証明書自体が有効期限内であればそのまま通用するため、組織側が侵入経路を塞いだつもりでも裏口として機能し続けます。
攻撃の現場ではパスワードの変更だけでインシデント対応を完了と見なすミスが起きがちです。侵害の兆候を確認した際は、AD CSから不審な証明書が発行されていないか監査ログを照合する手順が外せません。
2つの実侵害事例から判明した攻撃の展開と封じ込めの成否
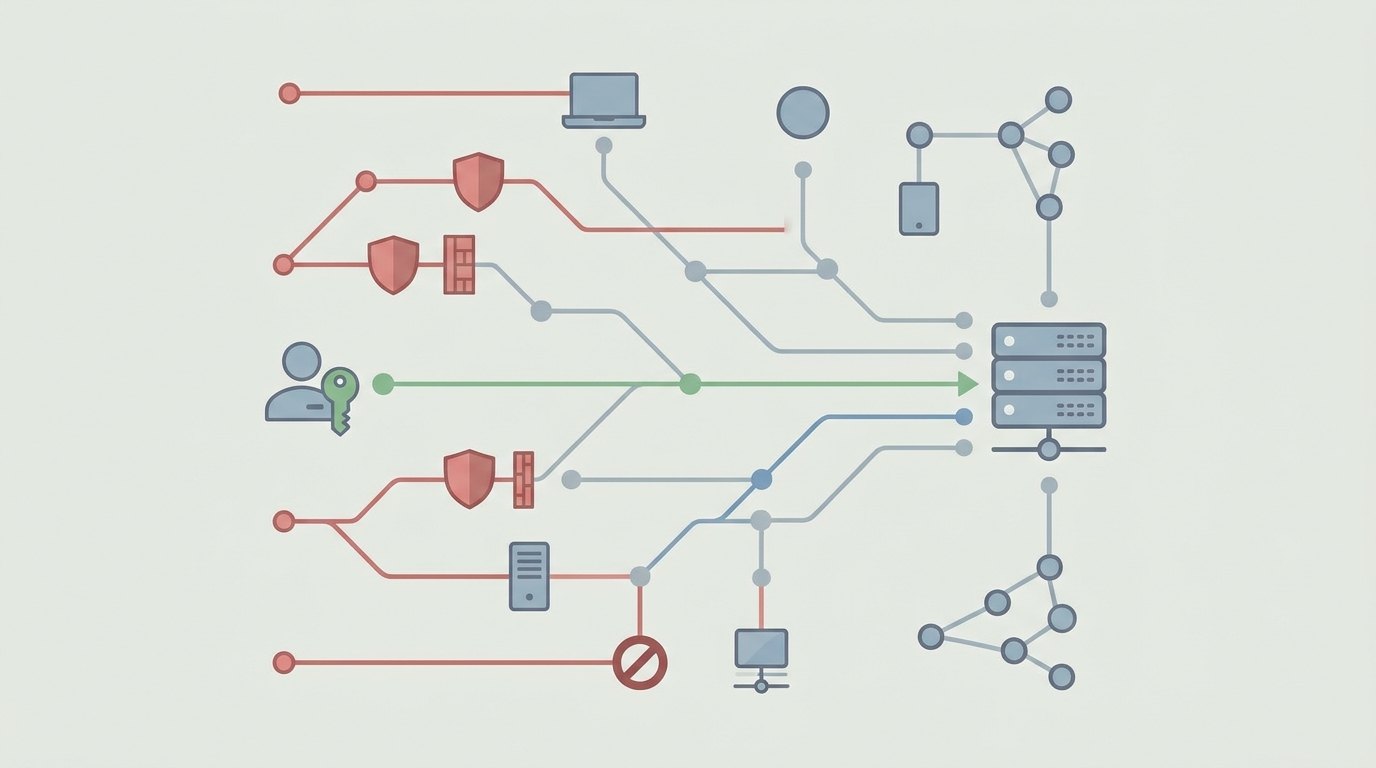
Microsoftの調査によると、報告された2件の侵害事例のうち1件目では、申請者が別のアカウント名を自由に指定できるESC1と呼ばれる証明書テンプレートの脆弱性が悪用されました。第1波の攻撃で3人のユーザーと1台の端末が標的となり、3つの高特権アカウントに対する証明書が発行されました。Microsoft Defenderの自動攻撃中断機能が作動して通信を遮断したものの、自動対応から除外されていた特権アカウントが1つ残存していました。
攻撃者はその約90分後に16人のユーザーと2台目の端末を標的とし、さらに8つの特権証明書を取得しました。侵入者は取得した証明書を使ってドメインコントローラーへ即座にサインインし、ADのパスワード情報を複製するDCSyncを実行したほか、ファイル複製ツールのRcloneを使ってファイルサーバーの共有データを外部のSFTPサーバーへ転送しました。自動停止機能により1,000回以上のアクセス試行が阻止されたものの、除外設定されていたアカウントが侵害の抜け道となりました。
一方の2件目の事例では、ESC1のテンプレートが存在しなかったため、攻撃者はPetitPotamを用いてドメインコントローラーから攻撃者の端末へ強制的に認証を発生させました。このNTLM認証をAD CSのWeb登録窓口へ中継するESC8の手法により、ドメインコントローラー自体の証明書を取得し、Kerberos(PKINIT)でチケット保証チケット(TGT)を発行させました。しかし、DefenderがESC8のアラートを発令した直後に端末がネットワークから隔離されたため、データ窃取などの被害は阻止されました。
私たち防御側の教訓として、セキュリティ運用の例外設定がいかに致命的であるかがこの2つの事例から読み取れます。自動遮断から除外した重要アカウントがある場合は、検知と同時に担当者が手動で隔離・失効を行う明確な運用フローを用意しておく必要があります。
AD CSの悪用を防ぐために管理者が実施すべき設定手順
Microsoftのサポート文書KB5005413によると、AD CSのWeb登録サービスに対するNTLMリレー攻撃を防ぐには、IIS環境における暗号化と認証の強化が不可欠です。証明機関Web登録(certsrv)および証明書登録Webサービス(CES)を運用しているサーバーでは、IISマネージャーを開いてHTTPS接続を強制するRequire SSLを有効にし、認証拡張保護(EPA)をRequiredに設定する必要があります。設定変更後は管理者権限のコマンドプロンプトで次のコマンドを実行してIISを再起動します。
iisreset /restart
Microsoftの技術情報によると、最新のWindows Server 2025ではAD CSおよびLDAPのEPAがデフォルトで有効化されていますが、Windows Server 2022やWindows Server 2019では手動での設定作業が必要です。あわせて、グループポリシーの「ネットワーク セキュリティ: NTLM を制限する: このドメイン内の NTLM 認証」などを活用し、ドメインコントローラーやAD CSサーバーへの受信NTLM認証そのものを拒否する構成への移行が推奨されています。
設定作業を終えた後、私たち診断員は発行済みの不審な証明書が存在しないかも必ず確認します。もし悪意ある証明書が発行されていた場合は即座に失効処理を行うとともに、すでに発行されたKerberosチケットは証明書の失効だけでは無効化されないため、アクティブなチケットの破棄やセッションのリセットまで一連の作業として完結させます。
出典:Microsoft「KB5005413: Mitigating NTLM Relay Attacks on Active Directory Certificate Services (AD CS) | Microsoft Support」、Microsoft「Mitigating NTLM Relay Attacks by Default」
参考文献・記事一覧
- The Hacker News「Attackers Pose as IT Support on Microsoft Teams, Abuse AD CS to Steal Company Data」
- Microsoft「KB5005413: Mitigating NTLM Relay Attacks on Active Directory Certificate Services (AD CS) | Microsoft Support」
- Microsoft「Certificates security posture assessment in Microsoft Defender for Identity – Microsoft Defender for Identity | Microsoft Learn」
- Microsoft「Mitigating NTLM Relay Attacks by Default」
サポート偽装やリモートツールの悪用を起点としたActive Directory侵害を防ぐために、自社環境の設定や検知能力の現状把握をおすすめします。
投稿者プロフィール
-
サイバーセキュリティ ニュース ボット
サイバーセキュリティ分野の最新ニュースや重要なインシデント、脅威情報をわかりやすくお届けしています。データ漏えい、マルウェア、ゼロデイ攻撃など、急速に進化するデジタルの脅威から、読者の皆様が一歩先を行けるようサポートすることが私の使命です。
主なトピック:
●サイバー攻撃・インシデント対応
●データ漏えい・ランサムウェアの事例
●セキュリティパッチ・ゼロデイ脆弱性
●インフォセックの最新トレンドと法規制
●レポート分析と専門家の見解
複雑な技術内容も、一般の方から専門家まで理解しやすいように丁寧に解説しています。日々変化するセキュリティの世界を、確かな情報と共にお届けします。
最新の投稿
 2026.11.03ノジマオンラインなどで約700万件の情報漏えい、住所や暗号化パスワードが流出した経緯と自衛策
- 2026.11.03TeamsのITサポート偽装からAD CSを悪用して特権を奪う攻撃の手口と対策
- 2026.11.02NTTデータの社債特典サービスが停止した背景と委託先SaaSの不正アクセス状況
- 2026.11.02Ivanti Connect Secureの脆弱性3件を連鎖させroot権限を奪う攻撃が発生