世界では今この瞬間も、インターネットにつながった機器を探すスキャンや、マルウェアによる通信、脆弱性を狙ったアクセスなどが発生しています。
こうしたサイバー攻撃に関連する通信の一部は、「サイバー攻撃マップ」と呼ばれるWebサービスを使ってリアルタイム、またはそれに近い形で確認できます。世界地図の上を大量の線が飛び交う画面を見たことがある方もいるでしょう。
ただし、画面に表示されている線を「世界で発生しているサイバー攻撃のすべて」や「実際に被害が発生した件数」と考えるのは正しくありません。
攻撃マップが表示しているのは、各運営者が持つセンサー、ダークネット、セキュリティ製品などで観測できた通信の一部です。自社が攻撃を受けているかどうかも、公開マップを見るだけでは判断できません。
本記事では、CyberCrewのホワイトハッカーの視点から、リアルタイムのサイバー攻撃マップで何が分かるのか、NICTER Atlasなどの見方、日本で観測されている攻撃関連通信の現状、自社への攻撃を検知するために必要な対策まで解説します。
サイバー攻撃はリアルタイムで確認できる?
サイバー攻撃に関連する通信の一部は、無料で公開されている攻撃マップからリアルタイム、またはそれに近い形で確認できます。
日本の状況を把握する代表的なサービスが、国立研究開発法人情報通信研究機構(NICT)が公開するNICTER Atlasです。
このほか、Kaspersky、Check Point、Fortinetなどのセキュリティ企業も、それぞれの基盤で観測した脅威を地図上に可視化しています。
重要なのは、各サービスが同じデータを見ているわけではないという点です。
あるマップで大量の通信が表示されていても、それが「日本企業への侵入成功」を意味するわけではありません。攻撃前の探索通信や、侵入に失敗したアクセスなども含まれます。
サイバー攻撃の種類や基本的な仕組みから確認したい方は、こちらの記事で基礎から解説しています。
NICTERでサイバー攻撃の動向を確認できる
日本でサイバー攻撃に関連する通信をリアルタイムに確認するなら、まず見ておきたいのがNICTのNICTERです。
NICTERは、インターネット上で使用されていないIPアドレス空間である「ダークネット」に届く通信を大規模に観測しています。
本来、使われていないIPアドレスへ通常の利用者が通信を送る理由はほとんどありません。
それでも大量のパケットが届く背景には、マルウェアに感染した機器が次の感染先を探している、攻撃者やボットがインターネット上の機器を広範囲にスキャンしている、といった活動があります。
NICTERは、こうした通信を観測することで、サイバー攻撃に関連する活動の大局的な傾向を分析しています。
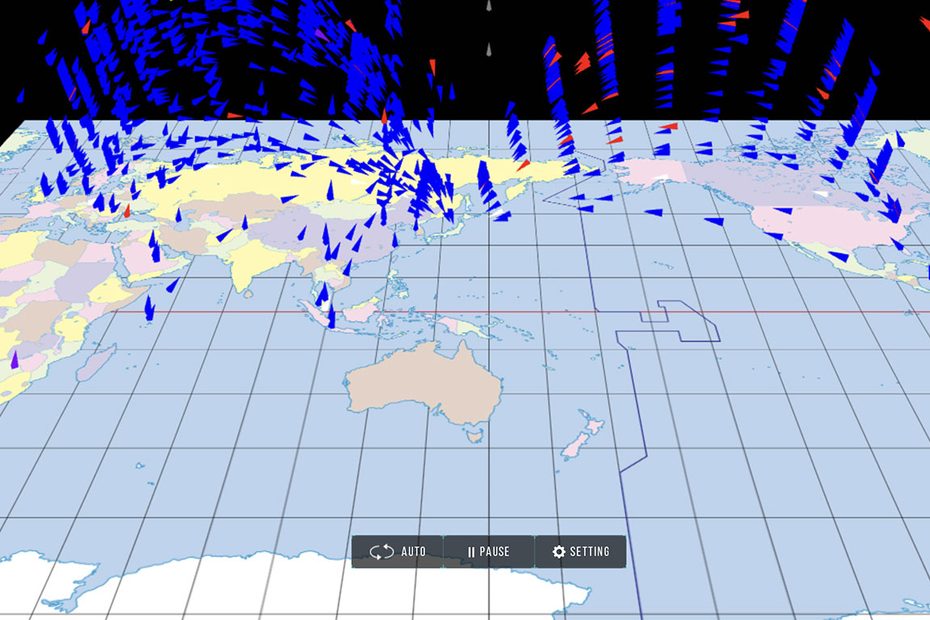
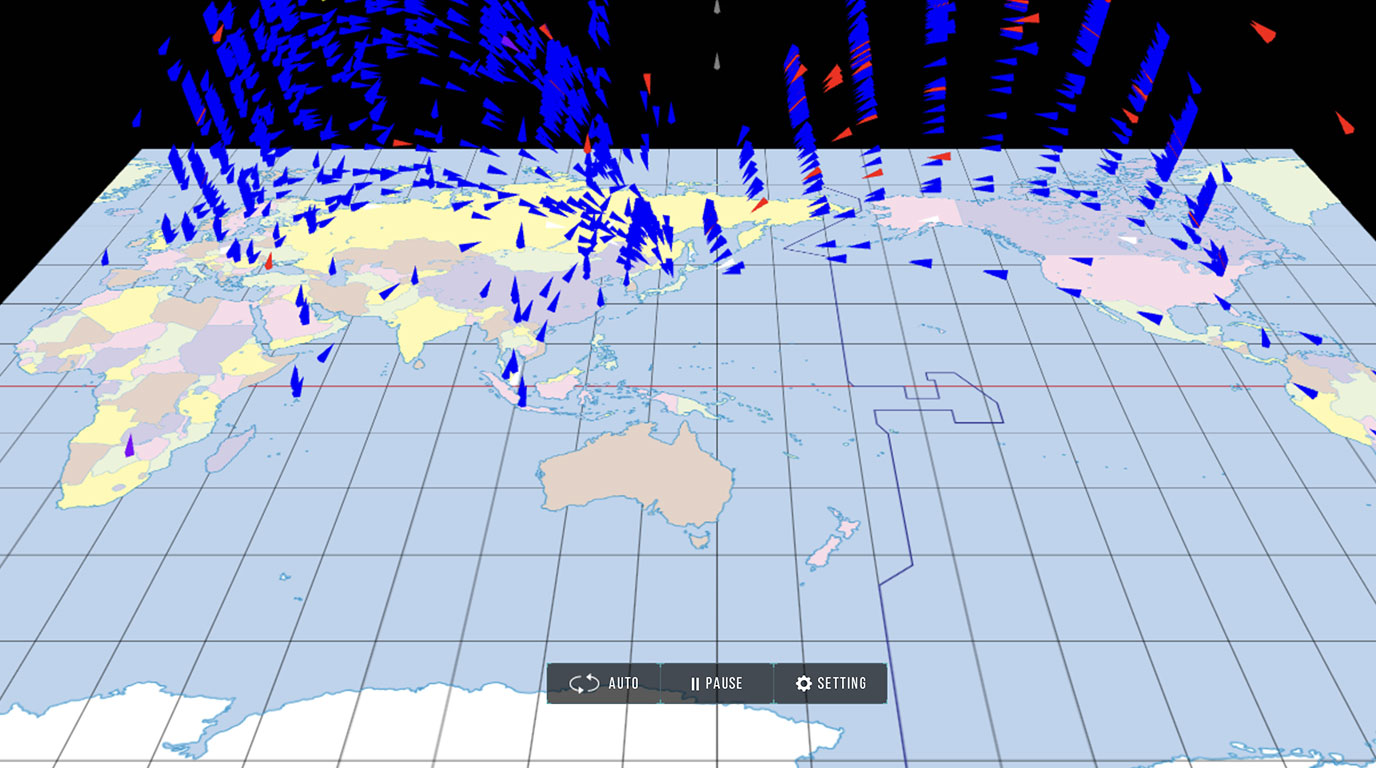
NICTER Atlasでは、観測したパケットの送信元IPアドレスから国や地域を推定し、日本国内のダークネットセンサーへ通信が飛来する様子を地図上にアニメーション表示します。
軌道の高さはポート番号の大きさに比例する形で表現されており、送信元の国・地域、プロトコル、送信元・宛先ポートなどを確認できます。
社内研修などで、「インターネットへ公開した機器は常に探索されている」という状況を視覚的に説明する用途にも向いています。
リアルタイムで表示されるのは観測された通信データ
攻撃マップを見ると、世界中から大量の線が飛んでいるため、「この線1本が1件のハッキングなのか」と感じるかもしれません。
実際には、そう単純ではありません。
NICTER Atlasで表示されるのは、NICTERのダークネットセンサーへ届いたパケットです。
NICTでは、マルウェアが次の感染先を探すスキャンや、DoS攻撃を受けているサーバーから返ってくるバックスキャッタなどを、サイバー攻撃関連通信として観測・分析しています。
一方、KasperskyのマップはKaspersky製品などが検知した脅威、Check PointではThreatCloudのテレメトリー、FortinetではFortiGateやFortiGuard Labsなどから収集した情報を基にしています。
つまり、各マップはそれぞれ異なる場所からインターネット上の脅威を観測している「観測窓」です。
線の数=世界で発生した攻撃件数、線が到達した国=実際に被害を受けた国
という読み方はできません。
リアルタイムのサイバー攻撃マップで分かること
攻撃マップから読み取れる情報は、大きく分けると、
- どこから通信が来ているか
- どのポートやサービスが狙われているか
- 通信量が時間とともにどう変化しているか
といった点です。
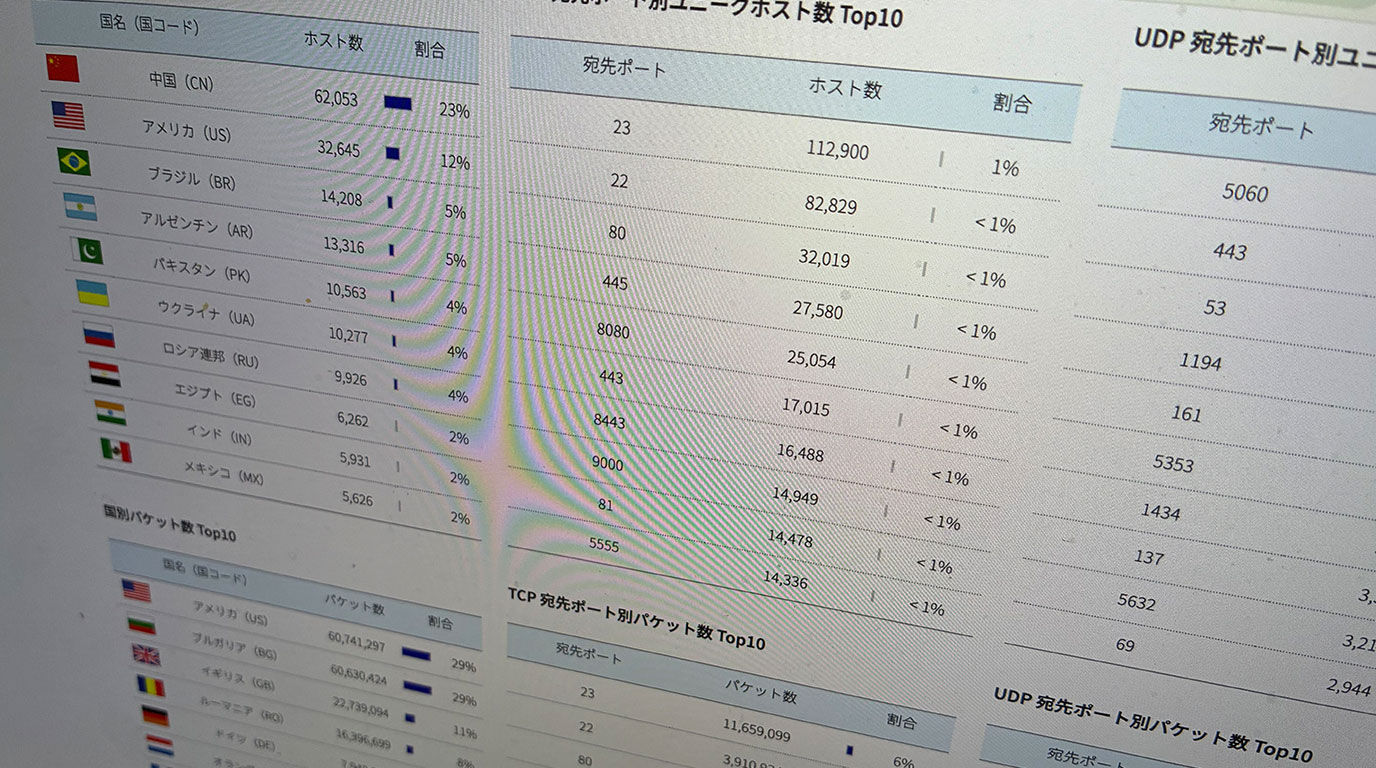
情シス担当者が見る場合は、画面上を飛び交う線の多さだけではなく、送信元、ポート、時間変化などに注目すると、インターネット上でどのような活動が起きているのか理解しやすくなります。
マップごとに観測対象や表示方法が異なるため、異なるサービスの数値をそのまま比較するのは避けましょう。
攻撃元や攻撃先の国・地域
多くのサイバー攻撃マップでは、通信元・通信先のIPアドレスを位置情報データと照合し、国や地域を地図上に表示します。
NICTER Atlasの場合、アニメーションの出発地点は、送信元IPアドレスが所属すると推定された国・地域です。
これにより、どの地域にある機器から多くの探索通信が届いているのかを直感的に確認できます。
ここで注意したいのが、IPアドレス上の位置と、攻撃者本人の居場所は別だという点です。
攻撃者は、
- すでに感染させた他人のPCやIoT機器
- VPN
- プロキシ
- クラウドサーバー
- 不正利用したサーバー
などを経由して攻撃することがあります。
そのため、「中国のIPアドレスから通信が来たから、中国にいる攻撃者が操作している」といった判断はできません。
地図が示しているのは、基本的に観測された通信のIPアドレス上の所在地です。
攻撃マップを見るときは、「どの国が攻撃しているか」ではなく、「どの地域に存在する機器から通信が観測されているか」と捉える方が正確です。
攻撃に使われているポートや通信の傾向
宛先ポートを見ると、どの種類の機器やサービスを探索しているのか、その傾向を読み取れる場合があります。
NICTが公表したNICTER観測レポート2025では、かつてIoT機器への攻撃で目立っていたTelnetの23/TCP宛通信の割合は低下傾向にある一方、多数のポートを幅広く狙うスキャンが増えていると報告されています。
同レポートでは80/TCPや443/TCPといったWeb関連ポートも上位に含まれ、「Other Ports」に分類される多数のポートへの通信も多く観測されています。
ここから分かるのは、「特定の有名なポートだけ閉じれば安全」という状況ではないことです。
攻撃者やボットはインターネット上を広範囲にスキャンし、外部へ公開されている機器やサービスを探します。
VPN機器、Webサーバー、ルーター、監視カメラなど、外部からアクセスできる機器については、本当に必要なものだけを公開し、アップデートやアクセス制御を継続することが基本です。
時間帯による攻撃通信の変化
リアルタイムマップでは、時間によって通信量や送信元が変化する様子も確認できます。
NICTERWEBにはAtlasのほかに「Stats」があり、観測したダークネット通信を5分、1時間、1日といった単位で時系列表示できます。
「Top10」では、指定した日の送信元国やポートの上位も確認できます。
こうしたデータを見ることで、特定のタイミングで通信量が急増した、新しいポートへの探索が増えたといった変化を把握できます。
ただし、「日本の勤務時間になると攻撃が増える」といった単純な一般化はできません。
ボットによる自動スキャンは24時間稼働しており、観測結果は攻撃キャンペーンやボットネットの活動状況などによって変化します。
重要なのは特定の時間帯そのものではなく、通常とは明らかに異なる変化が起きているかという点です。
日本のサイバー攻撃の現状
リアルタイムマップは「今」を確認するのに便利ですが、長期的な傾向を見るには年間データも参考になります。
NICTは毎年「NICTER観測レポート」を公開しており、2025年についても、ダークネットで観測した攻撃関連通信、IoTボット、DRDoSなどを分析しています。
ここで紹介する数字は、NICTERの観測環境で取得されたデータです。
日本企業全体への攻撃件数や、日本国内で実際に発生したサイバー被害の総件数ではありません。
実際に発生した国内外のサイバー攻撃事例を確認したい方は、こちらの記事も参考にしてください。
2025年も大量のサイバー攻撃関連通信が観測されている
NICTが公表したNICTER観測レポート2025によると、約28万IPアドレス規模のダークネット観測網で、2025年に観測されたサイバー攻撃関連通信は約7,010億パケットでした。
2024年から約2.2%増加し、観測開始以来で過去最多となっています。
1つのIPアドレス当たりでは、年間約250万パケットが届いた計算です。
ただし、この約7,010億という数字を「日本が7,010億回攻撃された」と説明するのは誤りです。
これはNICTERが観測しているダークネットへ届いたパケット数であり、日本全体や政府機関に対する攻撃件数ではありません。
また、2025年に観測されたパケットのうち、調査目的と推定されるスキャン通信は約55%を占めています。
この数字から分かるのは、インターネットへ機器を公開すると、攻撃者やボットによる探索通信を受けること自体が珍しくないということです。
IoT機器を狙った探索や攻撃が続いている
サイバー攻撃というとパソコンやサーバーを想像しがちですが、家庭用ルーターやネットワークカメラなどのIoT機器も継続的に狙われています。
NICTER観測レポート2025では、従来多く見られたMirai型とは異なるIoTボットの感染活動が拡大したと報告されています。
世界全体では、Miraiの特徴を持たないIoTボットの感染ホスト数がMirai感染を上回る状況も観測されました。
NICTが分析したRapperBotについては、世界で約6万台規模のIoT機器が感染していた可能性が示されています。
IoT機器が厄介なのは、パソコンのように利用者が毎日画面を確認するとは限らないことです。
ルーターや監視カメラの録画機器が侵害されても、インターネット接続など本来の機能が動き続けるため、利用者が異常に気付かないまま攻撃の踏み台として使われることがあります。
企業で利用するルーター、VPN装置、監視カメラなども、「動いているから問題ない」と判断せず、ファームウェア更新やサポート期限を管理することが重要です。
DDoS攻撃につながる通信も観測されている
NICTは、2025年にDRDoS(分散反射型DoS)攻撃についても大幅な増加を観測しています。
DRDoSは、DNSやNTPなどのサーバーへ攻撃対象になりすましたリクエストを送り、その応答を攻撃対象へ集中させるDDoS攻撃の一種です。
NICTERの観測では、2025年に世界全体で約8,285万件、日本宛で約90万件のDRDoS攻撃が観測されました。
2024年は世界全体で約3,095万件、日本宛で約17万件だったため、大きく増加しています。
2025年には、1つのIPアドレスだけではなく、同じネットワーク内の広いIPアドレス範囲へ通信を送る「絨毯爆撃型」の攻撃も多く観測されました。
DDoS攻撃を受けると、Webサイトやオンラインサービスへ正常な利用者がアクセスできなくなり、サービス停止につながる可能性があります。
なお、これらの数字も世界で発生したすべてのDDoS攻撃の総数ではありません。NICTERの観測環境で確認されたDRDoS攻撃の件数として見る必要があります。
リアルタイムのサイバー攻撃マップを見る際の注意点
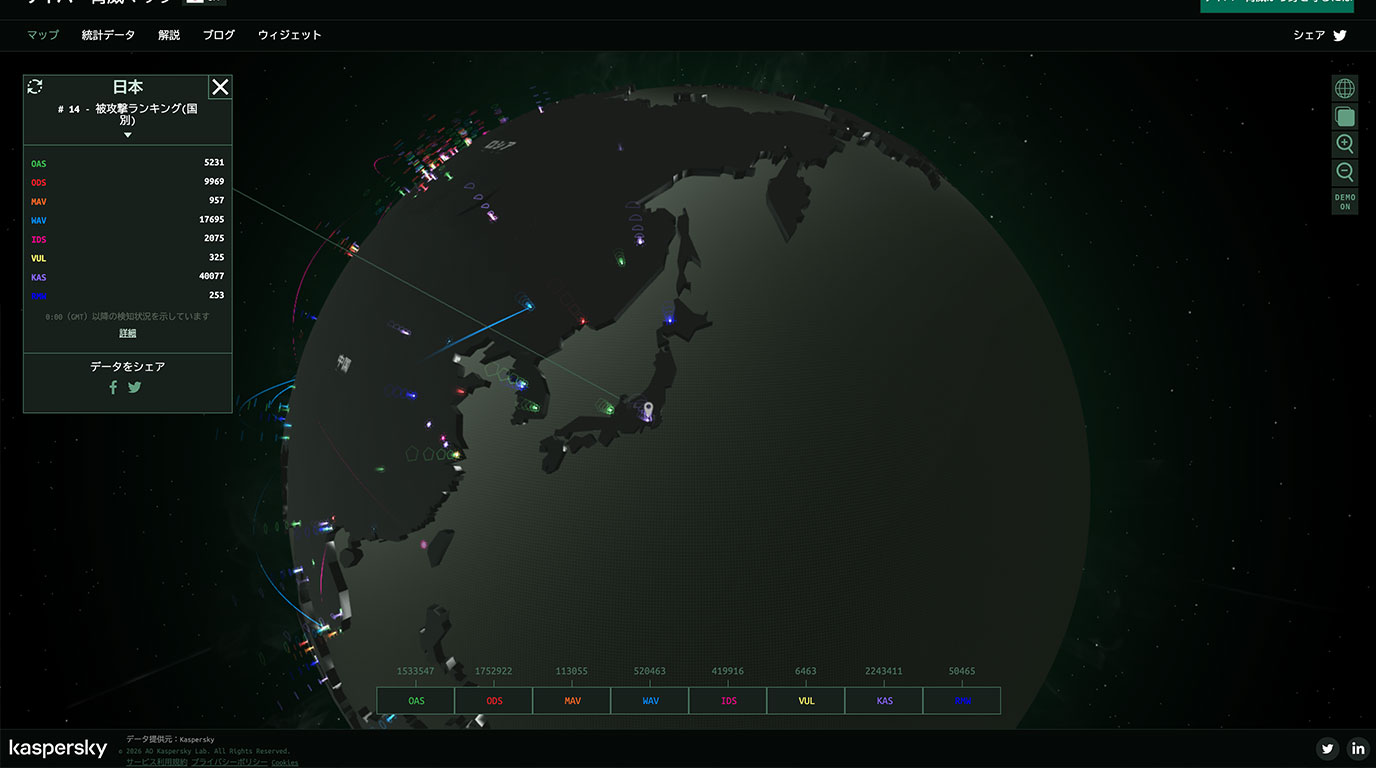
攻撃マップは、「今も大量の不審通信が発生している」という状況を視覚的に理解するには便利なツールです。
一方、データの取得元や観測対象を知らずに見ると、「この国から攻撃されている」「日本は世界で○位だから危険だ」といった誤った解釈につながります。
最低限、
- マップごとに観測範囲が異なる
- 表示された通信すべてが被害を示すわけではない
- 公開マップは自社の通信を直接監視しているわけではない
という3点を理解して利用しましょう。
観測できるサイバー攻撃はマップによって異なる
2026年10月時点で確認できる代表的なサイバー攻撃マップを整理すると、次のようになります。
| サービス | 主なデータ | 主に確認できる内容 | 表示言語 | 向いている用途 |
|---|---|---|---|---|
| NICTER Atlas | NICTのダークネット観測網 | スキャンなどの攻撃関連通信、ポート、送信元地域 | 日本語 | 日本周辺の攻撃関連通信を理解したい |
| Kaspersky Cyberthreat Live Map | Kasperskyの検知データ | マルウェア、侵入検知など | 日本語 | 世界の脅威を視覚的に確認したい |
| Check Point Threat Map | ThreatCloudのテレメトリー | Malware、Phishing、Exploitなど | 英語 | 世界的な脅威傾向を確認したい |
| FortiGuard Threat Map | FortiGate・FortiGuard Labsなど | 世界で観測された脅威通信 | 日本語 | ネットワーク脅威を俯瞰したい |
| Digital Attack Map | 報告されたDDoSデータ | 大規模・特徴的なDDoS | 英語 | 過去のDDoSを視覚的に確認する参考 |
日本周辺のダークネット通信を見る場合は、NICTER Atlasが分かりやすいでしょう。
世界で観測されている脅威を視覚的に確認したい場合は、Kaspersky Cyberthreat Live Mapも利用できます。
Check Point Threat Mapでは、マルウェアやフィッシング、Exploitなど複数カテゴリの脅威を確認できます。
FortinetもFortiGuard Threat Mapを公開しており、FortiGuard Labsなどが収集する情報を基に脅威を可視化しています。
注意したいのがDigital Attack Mapです。
公開ページ自体は現在も閲覧できますが、「報告された攻撃の上位約2%」を表示するという説明や、「DDoS data ©2020 Arbor Networks」という表記があります。
そのため、現在のリアルタイム脅威を継続監視するサービスとしてNICTERやKasperskyと同じように扱うよりも、DDoSの仕組みや特徴的な攻撃を視覚的に見るための参考として利用する方が適切です。
かつて有名だったNorse Attack Mapについても、2026年時点で公式な運営状況を一次情報から安定して確認することが難しいため、本記事では主要な推奨サービスから外しています。
表示された通信がすべて被害につながっているわけではない
地図上を大量の線が飛び交っていると、「これだけの企業が今まさに侵入されている」と感じるかもしれません。
実際には、表示される通信には探索やスキャンも多く含まれており、侵入に成功したことを意味するものではありません。
NICTERの2025年データでも、調査目的と推定されるスキャン通信が観測パケットの約55%を占めています。
攻撃者やボットはインターネット上を自動的に探索し、
「このIPアドレスにWebサーバーはあるか」
「このポートは開いているか」
「古い機器が残っていないか」
といった確認を繰り返しています。
脆弱性がなければ侵入に失敗する場合もあります。
一方、外部へ公開された機器に未修正の脆弱性や弱い認証情報が残っていれば、こうした探索が実際の侵入につながる可能性があります。
自社へのサイバー攻撃を直接確認できるわけではない
公開されているサイバー攻撃マップを見ても、「自社のWebサイトが今攻撃されているか」は基本的に分かりません。
分かりやすく例えるなら、公開されているサイバー攻撃マップは天気図、自社のセキュリティ監視は防犯カメラや警報装置です。
天気図を見れば、「全国的に大雨が降っている」「台風が近づいている」といった大きな流れは分かります。
しかし、自宅の窓から雨漏りしているかどうかは、家そのものを確認しなければ分かりません。
サイバーセキュリティも同じです。
NICTERなどを見ることで、インターネット上で探索活動や攻撃関連通信が日常的に発生していることは理解できます。
一方、
- 自社WebサイトへSQLインジェクションが届いている
- 社員PCでマルウェアが実行された
- VPNへ盗まれたパスワードでログインされた
- 管理者アカウントが深夜に利用された
といった事実を確認するには、自社環境のWAF、EDR、認証ログ、ネットワークログなどを見る必要があります。
サイバー攻撃の監視・対策ならCyberCrew
攻撃マップを見ると、世界中でサイバー攻撃に関連する通信が発生していることは分かります。
しかし、世界の脅威が見えることと、自社の弱点や被害状況が見えることは別です。
自社のWebサービスにどのような脆弱性が残っているのか、攻撃者が実際に侵入できるのか、従業員の認証情報がすでに外部へ流出していないかは、公開マップからは判断できません。
CyberCrewでは、それぞれのリスクに合わせて、ペネトレーションテスト、Redチーム演習、ダークウェブモニタリングなどを提供しています。
ペネトレーションテストでは、攻撃者の視点から実際の侵入経路が成立するか、侵入後にどこまで影響が及ぶかを検証します。
Redチーム演習では、技術的な弱点だけではなく、実際に攻撃を受けたときに組織が検知し、適切に対応できるかを確認します。
ダークウェブモニタリングでは、自社に関係する認証情報などがすでに外部へ流出していないかを調査・監視します。
それぞれ、
ペネトレーションテスト=侵入経路
Redチーム演習=検知・対応力
ダークウェブモニタリング=すでに外部へ出ている情報
と、確認する対象が異なります。
「自社がどこまで攻撃を検知できているか分からない」「現在の対策が実際の攻撃で機能するか確認したい」という場合は、CyberCrewまでご相談ください。
企業に必要なサイバー攻撃対策
企業のサイバー攻撃対策は、単に攻撃を「防ぐ」だけで考えるのではなく、
- 自社への攻撃を検知する
- 異常を継続的に監視する
- 攻撃される弱点を事前に減らす
という複数の視点を組み合わせることが重要です。
2025年には、能動的サイバー防御を含む「サイバー対処能力強化法」なども成立し、国としてもサイバー攻撃への監視・対処能力の強化が進められています。
一方、企業では法制度の動きだけを理由にするのではなく、自社の事業、取引先、扱う情報、外部公開しているシステムなどに応じて監視体制を設計することが重要です。
企業が取り組むべき対策を体系的に確認したい方は、こちらの記事も参考にしてください。
WAFやEDRなどで自社環境への攻撃を検知する
何を守りたいかによって、監視する場所は変わります。
WebサイトやWebアプリケーションを守りたい場合は、WAF(Web Application Firewall)が代表的な対策です。
WAFはWeb通信を監視し、SQLインジェクションやクロスサイトスクリプティングなど、Webアプリケーションを狙った不審なリクエストを検知・遮断します。
一方、社員のPCやサーバー上で何が起きているかを確認するのがEDR(Endpoint Detection and Response)です。
EDRでは、
- 不審なプログラムの実行
- 通常と異なるプロセスの動き
- ファイルの不自然な変更
- 外部サーバーとの不審な通信
など、端末上の挙動を記録・分析します。
XDRは、端末だけでなく、メール、クラウド、ネットワークなど複数の情報を関連付けて分析する考え方です。
重要なのは、製品を導入しただけで監視が完成するわけではないということです。
大量のアラートが発生しても、内容を確認して判断する担当者がいなければ、本当に危険な挙動を見逃す可能性があります。
社内に24時間監視できる担当者を置くのが難しい場合は、EDRなどの監視や対応を外部の専門家が支援するMDR(Managed Detection and Response)を利用する方法もあります。
費用は端末数、監視範囲、24時間365日対応の有無などによって変わるため、月額だけでなく「アラートが発生したときに誰が確認し、誰が対応するのか」まで含めて検討してください。
ログを継続的に監視して異常を早期発見する
セキュリティ事故を調査するとき、大きな手掛かりになるのがログです。
認証ログ、VPNログ、ファイアウォールログ、クラウドサービスの操作ログ、EDRログなどを確認すると、
「深夜に普段と異なる場所からログインした」
「一般ユーザーが突然大量のファイルへアクセスした」
「普段使わない管理機能が実行された」
といった異常を追跡できる場合があります。
複数システムのログを集約し、検索や相関分析を行う仕組みがSIEM(Security Information and Event Management)です。
そして、SIEMやEDRなどから届く情報を監視し、攻撃の可能性を分析して対応する組織・機能がSOC(Security Operation Center)です。
ここでも、「ログを保存している=監視できている」ではありません。
重大なアラートが午前2時に発生しても、翌営業日まで誰も確認しない体制であれば、攻撃者に活動する時間を与えてしまう可能性があります。
自社で24時間監視するのか、営業時間中だけ監視するのか、外部SOCを利用するのかまで含めて体制を決めておくことが重要です。
SOCなどで活用される脅威情報については、こちらの記事で代表的な情報源を紹介しています。
脆弱性を把握して攻撃を受けるリスクを減らす
攻撃マップで大量に見えるスキャン通信の目的の一つは、インターネット上に存在する攻撃可能な機器を探すことです。
外部公開しているWebサーバー、VPN装置、ルーターなどに既知の脆弱性が残っていれば、攻撃者やボットに発見される可能性があります。
そのため、OSやファームウェアを更新するだけでなく、外部から見えるシステムを定期的に棚卸しし、不要な公開サービスを閉じることが重要です。
脆弱性診断を実施すれば、
- 更新漏れ
- 設定不備
- 認証・認可の問題
- Webアプリケーションの脆弱性
- 外部公開資産の弱点
などを、攻撃を受ける前に確認できます。
さらに現実の攻撃に近い形で、「その弱点から実際に侵入できるのか」「侵入後にどこまで影響が及ぶのか」を確認したい場合は、ペネトレーションテストが適しています。
脆弱性診断とペネトレーションテストの違いや、目的に応じた使い分けについては、こちらの記事で解説しています。
サイバー攻撃マップを活用してセキュリティ対策につなげよう
サイバー攻撃に関連する通信は、NICTER Atlasや各セキュリティ企業の脅威マップを使ってリアルタイムに確認できます。
特にNICTERは、日本国内のダークネットセンサーへ届く通信を可視化しているため、「インターネット上では常に機器を探す通信が飛び交っている」ことを社員や経営層へ説明する材料としても使いやすいでしょう。
ただし、マップに表示されているものは、各運営者が観測できたデータの一部です。
世界の攻撃マップを眺めていても、自社のWebサイトが攻撃されているか、社員PCへマルウェアが侵入したか、認証情報が外部へ流出したかまでは分かりません。
自社を守るには、WAFやEDRなどによる検知、SIEMやSOCなどによる継続監視、アップデートや脆弱性診断による弱点の削減を組み合わせることが重要です。
攻撃マップは「怖さを実感するための画面」で終わらせるのではなく、現在の自社環境で何が見えていて、何が見えていないのかを確認するきっかけとして活用しましょう。
投稿者プロフィール

-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)
最新の投稿
 サイバー攻撃2026.11.22サイバー攻撃はリアルタイムで確認できる?攻撃マップで分かることや注意点を解説
- ハッキング2026.11.21ハッキングされたか調べる方法|iPhone・Android・PCの確認手順と対処法
- ハッキング2026.11.21ハッキングとは?意味や手口・被害・対策をわかりやすく解説
- リスクマネジメント2026.11.20ChatGPTで情報漏洩は本当に起きる?原因・事例と企業が取るべき対策