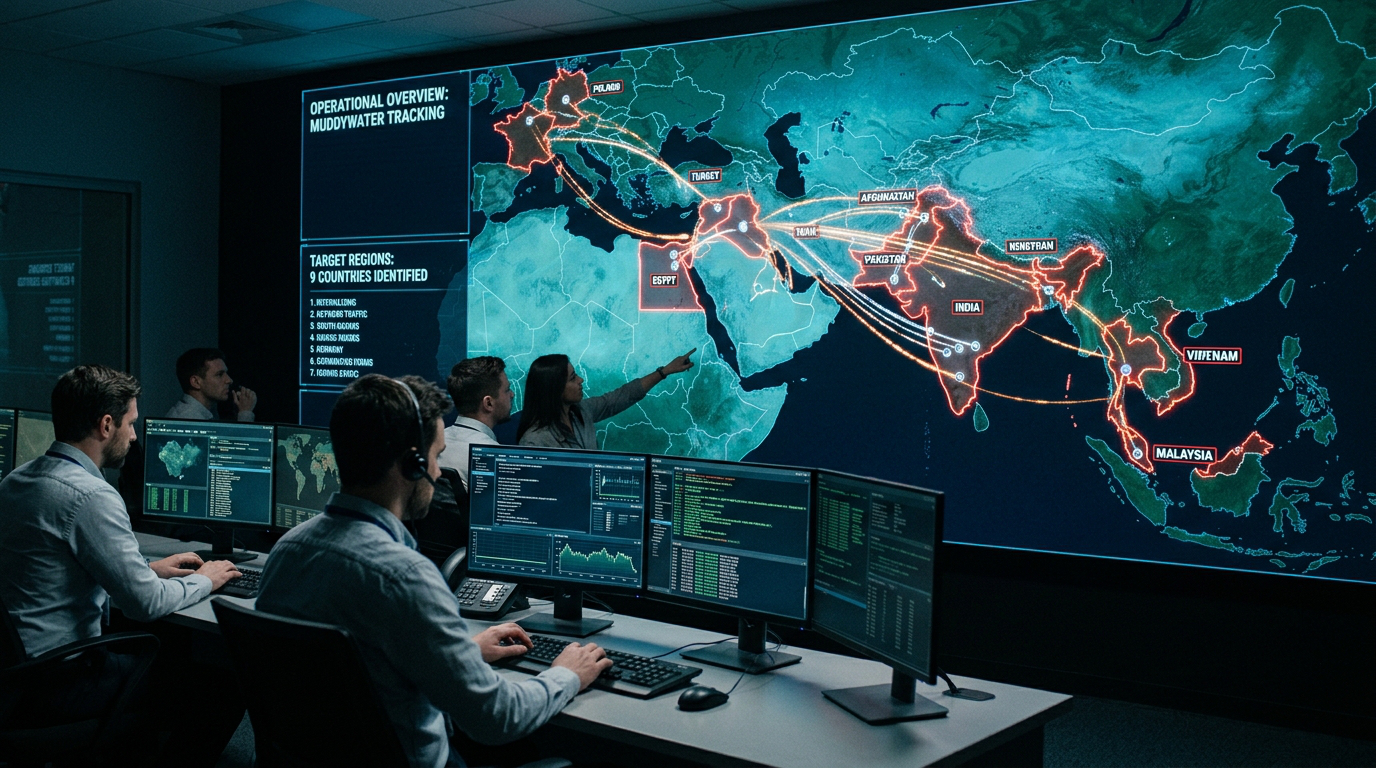
イラン系ハッキンググループとして知られるMuddyWaterが、2026年第1四半期に少なくとも9カ国の組織を狙ったキャンペーンに関与したと報告されています。正規署名された実行ファイルを悪用するDLLサイドローディングや、ブラウザ内の認証情報窃取が確認されており、国内組織でも開発・業務端末の監視が重要です。The Hacker News:MuddyWater Uses DLL Side-Loading in Espionage Campaign Targeting 9 Countries
この記事のポイント
影響のあるシステム
- Windows端末を利用する企業・組織のネットワーク
- 産業・電子機器製造、教育機関、公共機関、金融サービス、専門サービス分野の組織
- 韓国の大手電子機器メーカー
- 中東の国際空港
- 東南アジアの産業メーカー
- ラテンアメリカの金融サービス事業者
- Chromiumベースのブラウザを利用し、パスワード、Cookie、決済カード情報を保存している端末
- PowerShell、Node.js、SMB共有、公開ファイル転送サービスを利用する業務環境
推奨される対策
- Fortemediaの「fmapp.exe」やSentinelOne関連の「sentinelmemoryscanner.exe」が不自然な場所や文脈で実行されていないか確認する
- 「fmapp.dll」「sentinelagentcore.dll」など、正規バイナリに便乗して読み込まれるDLLの有無を確認する
- PowerShellやNode.jsから実行される不審な偵察、スクリーンショット取得、SAM hive取得、権限昇格処理を監視する
- Chromiumベースのブラウザに保存されたパスワードや決済情報の利用を見直し、組織管理のパスワードマネージャーや多要素認証を活用する
- sendit[.]shなどの公開ファイル転送サービスへの不審なアップロードを監視・制御する
- SOCKS5リバースプロキシや外部C2通信につながる異常な通信をEDR、プロキシ、ファイアウォールログで確認する
- 侵害が疑われる場合は、端末単体だけでなく認証情報、横展開先、SMB共有、公開Webルートへの不審ファイル配置まで調査する
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- MuddyWater:イラン系のハッキンググループとして知られる攻撃グループです。Seedwormとも呼ばれることがあります。
- DLLサイドローディング:正規の実行ファイルに、不正なDLLを読み込ませる攻撃手法です。正規ソフトに見せかけて検知を避ける目的で使われることがあります。
- C2:Command and Controlの略です。攻撃者が侵害端末に命令を送るための管理・通信基盤を指します。
- ChromElevator:Chromiumベースのブラウザからパスワード、Cookie、決済カード情報などを抜き取るために使われたと報告されているオープンソースツールです。
- App-Bound Encryption(ABE):Chromium系ブラウザのデータ保護機能です。元記事では、この保護を回避する形で情報窃取が行われたと報告されています。
- SAM hive:Windowsでローカルアカウント情報などを保持するレジストリ領域です。攻撃者が認証情報取得を目的に狙うことがあります。
- SOCKS5リバースプロキシ:侵害端末を経由して通信を中継する仕組みです。攻撃者が内部ネットワークへの足場として使う可能性があります。
- PowerShell:Windows環境で管理や自動化に使われるシェル・スクリプト環境です。攻撃では偵察や情報収集に悪用される場合があります。
- SMB共有:Windows環境などでファイル共有に使われる仕組みです。攻撃者がファイル探索やデータ収集に利用する可能性があります。
- FileFiend:Gambit Securityが報告した、ファイル収集と外部送信に使われる専用C++ツールの内部コード名です。
MuddyWaterは複数業種を横断して標的にしたと報告されています
今回の報告では、MuddyWaterが2026年第1四半期に、4大陸9カ国の少なくとも9組織に影響するキャンペーンへ関与したとされています。SymantecとCarbon BlackのThreat Hunter Teamによると、標的には産業・電子機器製造、教育機関、公共機関、金融サービス、専門サービスなどが含まれていました。特に、韓国の大手電子機器メーカーでは、攻撃者が2026年2月に約1週間ネットワーク内部に滞在していたと報告されています。そのほか、中東の国際空港、東南アジアの産業メーカー、ラテンアメリカの金融サービス事業者も標的に含まれていたとされています。これらの業種は、技術情報、運用情報、顧客情報、決済情報、サプライチェーン上の重要な接続先を持つため、諜報活動の対象になりやすい可能性があります。日本企業にとっても、海外拠点や取引先、製造委託先、空港・物流・金融関連の接続を通じて、同様の攻撃手法に接触する可能性があります。そのため、攻撃対象が海外であるという理由だけで、自社とは無関係と判断するのは危険です。
正規署名バイナリを悪用するDLLサイドローディング
このキャンペーンで特に重要なのは、正規署名された実行ファイルを利用して悪意あるDLLを読み込ませる手法です。Broadcomのサイバーセキュリティチームによると、攻撃者はFortemediaの「fmapp.exe」と、SentinelOneに関連する「sentinelmemoryscanner.exe」を悪用し、それぞれ不正DLLを実行していたと報告されています。「fmapp.exe」を使って「fmapp.dll」をサイドロードする手口は、Group-IBが過去にOperation Olalampoとして報告したMuddyWater関連の別キャンペーンでも確認されていたとされています。また、Huntressによると、このDLLには攻撃者が管理するIPアドレス「157.20.182[.]49」へ接続するコードが含まれていたとされています。一方、「sentinelmemoryscanner.exe」はセキュリティ製品に関連するバイナリであり、署名ベースの検知を回避する狙いで意図的に選ばれた可能性があると評価されています。このバイナリは、不正な「sentinelagentcore.dll」をサイドロードする設計だったと報告されています。正規ファイル名や正規署名を利用する攻撃では、ファイル単体の信頼性だけで判断すると見逃すおそれがあります。実行場所、親プロセス、読み込まれるDLL、外部通信、同時に実行されるスクリプトを組み合わせて確認することが重要です。
ブラウザ内の認証情報と決済情報が狙われる可能性
元記事では、攻撃に使われた2種類のDLLが、Chromiumベースのブラウザからパスワード、Cookie、決済カード情報を抜き取るために、ChromElevatorというオープンソースツールを埋め込んでいたと説明されています。これにより、App-Bound Encryption(ABE)の保護を回避する形でデータを取得していたと報告されています。企業の業務端末では、ブラウザに社内サービス、クラウド管理画面、SaaS、Webメール、金融関連サービスのログイン情報が保存されている場合があります。Cookieが窃取された場合、パスワードだけでなくセッション情報が悪用される可能性もあるため、認証情報の管理はパスワード変更だけで完結しないことがあります。さらに、この攻撃では認証情報を取得し、ネットワーク内で横展開するための動きも確認されています。つまり、初期侵害された端末だけでなく、その端末からアクセス可能だったシステム、共有フォルダ、管理画面、クラウド環境まで確認範囲を広げる必要があります。ブラウザ保存パスワードの利用を制限し、組織管理のパスワードマネージャー、多要素認証、条件付きアクセスを組み合わせることが、現実的な被害抑制につながります。
Node.jsとPowerShellを組み合わせた偵察・情報収集
この攻撃では、Node.jsスクリプトを使ってPowerShellコードを起動し、ネットワーク内の探索や情報収集を行っていた点も報告されています。SymantecとCarbon Blackによると、node.exeを起点としたインプラントのチェーンにより、PowerShellスクリプトが配置され、偵察、スクリーンショット取得、SAM hiveの窃取、権限昇格、SOCKS5リバースプロキシトンネルなどが実行されたとされています。また、少なくとも1件では、盗み出したデータが公開ファイル転送サービス「sendit[.]sh」に一時的に置かれていたとされています。Node.jsやPowerShellは、いずれも正規の開発・管理用途で広く使われるため、単に実行されたこと自体を異常と判断するのは難しい場合があります。しかし、通常の業務端末で、Node.jsからPowerShellが起動され、スクリーンショット取得やSAM hiveアクセス、外部ファイル転送が連続して発生している場合は、明確な調査対象になります。開発者端末や管理者端末では特に、正規ツールの悪用を前提に、コマンドライン引数、親子プロセス、実行パス、外部通信先を記録・監視する必要があります。
継続的な潜伏よりもインプラント主導の活動が示唆されています
韓国の電子機器メーカーを標的にした侵入では、MuddyWaterがPowerShellによる偵察を繰り返し実行し、侵害端末へのアクセスを維持するために2種類のバイナリを再実行していたと考えられています。ただし、この組織への初期侵入経路は元記事では明らかにされていません。研究者は、この活動の頻度について、攻撃者が常時手動で操作していたというよりも、インプラント主導の活動と整合すると述べています。また、過去のMuddyWater、すなわちSeedwormとして知られていた活動と比べ、より静かで統制された運用へ移行していることを示す要素があると評価されています。個別の技術は新しいものではないものの、正規署名バイナリ、DLLサイドローディング、PowerShell、Node.js、ブラウザ情報窃取、リバースプロキシを組み合わせることで、全体として検知しにくい攻撃になっている可能性があります。国内組織が注意すべきなのは、目立つマルウェアだけを探すのではなく、正規ツールの連鎖的な悪用や、低頻度で繰り返される不審な実行を把握することです。
イラン関連のサイバー活動は別キャンペーンでも報告
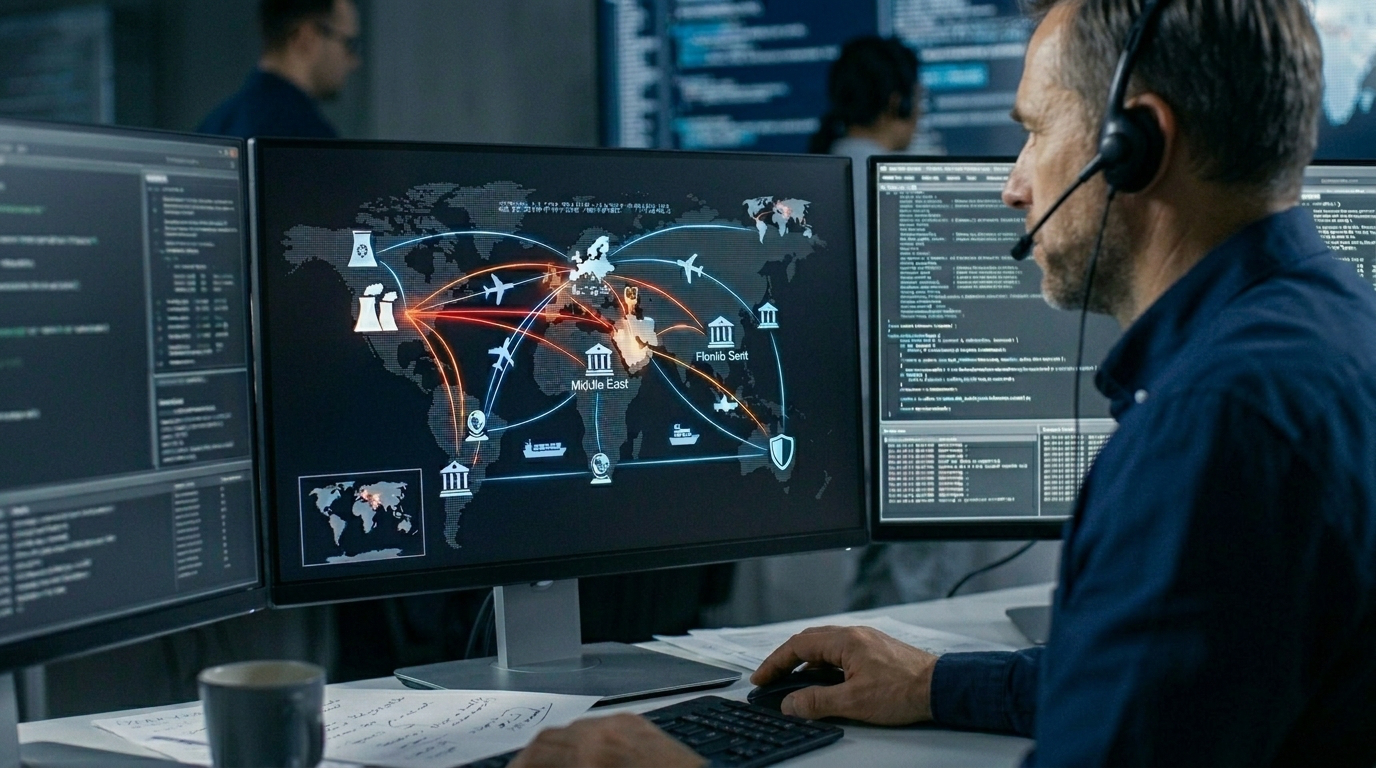
元記事では、MuddyWaterの活動に加えて、イラン関連の別のサイバー活動についても触れられています。欧州理事会は、スウェーデンのSMSサービスへのハッキング、フランスの加入者データベースへのアクセスと販売、2024年パリオリンピック期間中の広告看板を悪用した偽情報拡散に関与したとして、イラン企業Emennet Pasargadに制裁を科したとされています。米国務省によると、同社はShahid Shushtariという名称でも活動し、イラン革命防衛隊サイバー電子司令部に関連しているとされています。また、Cobalt Obelisk、Cotton Sandstorm、Haywire Kitten、Marnanbridge、UNC5866などの名称でも追跡されていると説明されています。さらに、2026年3月下旬から4月上旬にかけて、米国、イスラエル、サウジアラビア、トルコの組織を狙ったデータ外部送信キャンペーンも報告されています。この活動では、少なくとも2件の米国被害組織に対して、パーティションやバックアップデータの削除といった破壊的操作も行われたとされています。これらはMuddyWaterと同一の活動とは限りませんが、イラン関連のサイバー作戦において、諜報、情報窃取、破壊、情報操作が組み合わされる可能性を示すものです。
FileFiendによるファイル収集と外部送信にも注意
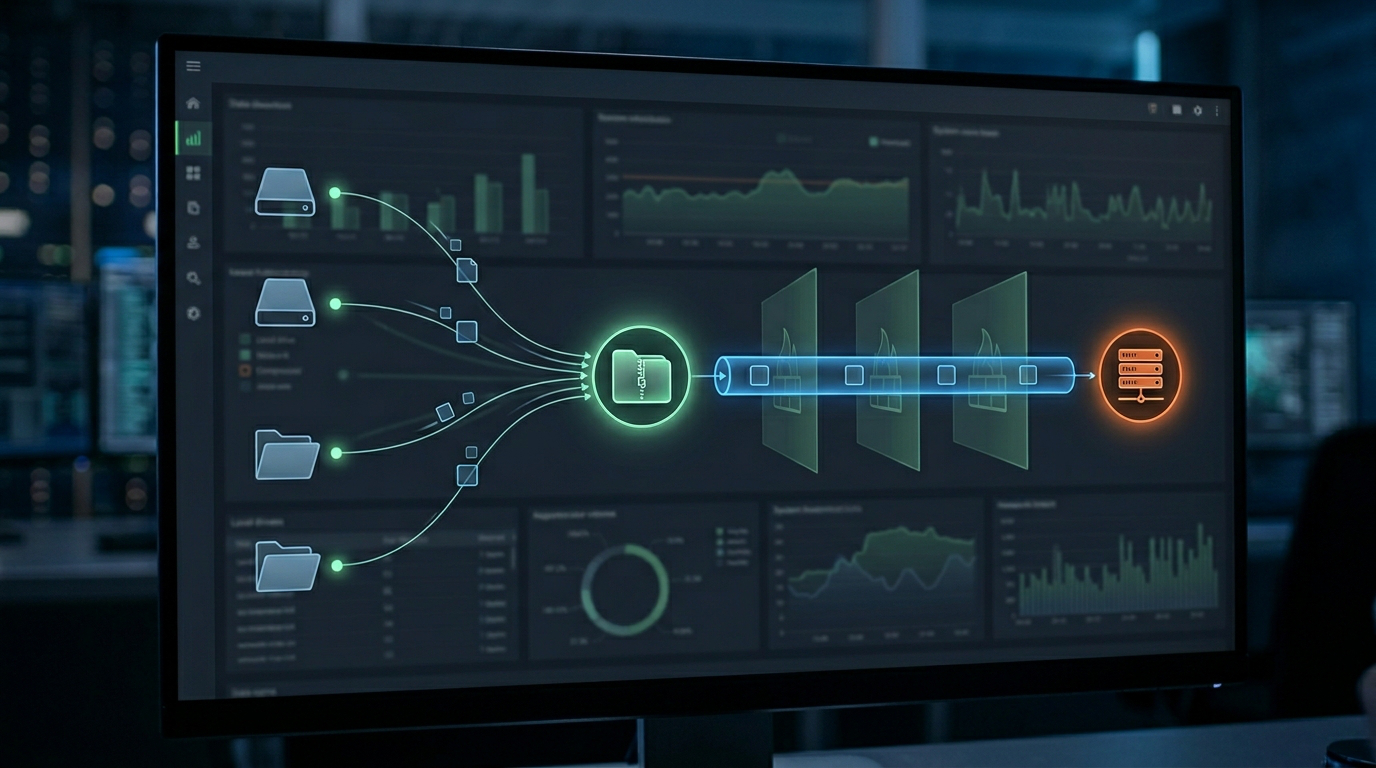
Gambit Securityの分析では、親イラン系のペルソナ「Ababil of Minab」が主張していたキャンペーンについて、インフラがイラン情報安全保障省に関連していると結び付けられたとされています。このキャンペーンでは、米国、イスラエル、サウジアラビア、トルコの組織が対象となり、イスラエルのメディア分野の組織、イスラエルの高等教育機関、トルコの保険仲介業者、レストラン、文化、デジタルサービス、ニュース分野の複数サイトなども標的に含まれていたと報告されています。一方で、これらの一部被害者に対しては破壊活動は確認されていないとされています。攻撃者は、FileFiendと内部コード名が付けられた専用C++ファイル収集・外部送信ツールを使用していたとされ、このバイナリはローカルドライブやSMB共有を列挙し、ファイルシステムを探索し、ハードコードされたC2サーバーへファイルを送信できたと説明されています。別の方法として、関心のあるデータを被害環境内のホストでRARアーカイブに圧縮し、組織の公開WebサイトのWebルートへアップロードしたうえで、Axelコマンドラインダウンロードアクセラレータとproxychainsを使って取り出していたとも報告されています。公開Web領域に見慣れない圧縮ファイルが置かれていないか、SMB共有から大量のファイル読み取りが発生していないかを確認することが重要です。
国内組織が直ちに確認すべき点
国内組織が今回の事例から優先して確認すべきことは、正規ツールの悪用を前提にした監視と、認証情報の保護です。まず、端末上で「fmapp.exe」「sentinelmemoryscanner.exe」が通常と異なる場所から実行されていないか、同じディレクトリに「fmapp.dll」「sentinelagentcore.dll」などの不審DLLが存在しないかを確認する必要があります。次に、Node.jsからPowerShellが起動されるプロセス連鎖、SAM hiveへのアクセス、スクリーンショット取得、権限昇格、SOCKS5リバースプロキシに関連する通信がないかをEDRやログで確認します。また、Chromiumベースのブラウザに保存されたパスワードやCookie、決済カード情報は攻撃対象になり得るため、保存方針を見直し、多要素認証や条件付きアクセスを組み合わせることが重要です。ネットワーク面では、公開ファイル転送サービスへの不審なアップロード、公開Webルートへの意図しないRARファイル配置、SMB共有からの大量ファイルアクセスを確認する必要があります。侵害が疑われる場合は、端末の隔離、認証情報の失効、横展開範囲の確認、公開サーバー上の不審ファイル削除とログ保全を並行して進めることが望まれます。
参考文献・記事一覧
投稿者プロフィール

-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)