2026年6月11日に開幕したFIFAワールドカップ2026に便乗し、偽チケットサイト、アカウント窃取、偽グッズ販売、不正ストリーミングアプリなどが広がっています。FIFA公式サイトを精巧に模倣したページや、Android端末から銀行情報を盗むアプリも確認されており、チケットや試合配信を探す利用者は注意が必要です。
The Hacker News:FIFA World Cup 2026 Scams Are Already Live: Fake Sites, Banking Malware, and Stolen Logins
この記事のポイント
影響のあるシステム
- FIFA公式サイトやFIFAアカウントを利用するユーザー
- FIFAワールドカップ2026のチケットやホスピタリティ商品を探しているユーザー
- Facebook、Instagram、Telegram、WhatsApp、検索エンジン上の広告やリンクを利用するユーザー
- 非公式サイトからサッカー配信用アプリやAPKファイルをインストールしたAndroid端末
- 銀行アプリ、暗号資産アプリ、認証アプリ、メモアプリを使用しているAndroid端末
- FIFA関連の偽求人、偽グッズ、偽宝くじ、偽賭博サイトへ個人情報を入力したユーザー
- 米国、カナダ、メキシコの開催都市で公共Wi-Fiを使用する観戦者
- FIFA関連の偽ドメインやアカウント乗っ取りを監視する企業のセキュリティ部門、金融機関、決済事業者
推奨される対策
- チケット情報は広告や検索結果のリンクからではなく、ブラウザへ「fifa.com」を直接入力して確認する
- FIFAアカウントの多要素認証を有効にし、他サービスと同じパスワードを使用しない
- チケット購入時にパスワードの再設定や追加のログインを突然求められた場合は、入力を中止してURLを確認する
- Androidアプリは公式アプリストアから取得し、非公式の配信アプリや改変APKをインストールしない
- ストリーミングアプリからアクセシビリティ権限を求められた場合は許可しない
- 銀行口座、決済カード、暗号資産、パスポート画像、自撮り画像などを未確認のサイトへ送信しない
- 開催都市のパスワードなしWi-Fiでは、銀行、メール、FIFAアカウントなどへログインせず、可能であればモバイル通信を利用する
- 企業ではFIFA関連の新規ドメイン、偽ログインページ、インフォスティーラー由来の漏えい認証情報を監視する
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- フィッシング:公式サイトや企業を装ったページへ利用者を誘導し、ID、パスワード、カード情報などを盗む手口です。
- タイポスクワッティング:正規のドメイン名に似た綴りや異なる末尾を使用し、入力間違いや見落としを狙う手法です。
- GHOST STADIUM:Group-IBが追跡している、中国語話者による金銭目的の詐欺活動に付けた名称です。
- シングルサインオン:一度の認証で複数の関連サービスを利用できる仕組みです。偽サイトが正規のログイン画面を模倣する場合があります。
- バンキングトロイ:銀行アプリや決済サービスの認証情報を盗み、送金や口座の乗っ取りに利用されるマルウェアです。
- オーバーレイ攻撃:正規のアプリ画面の上に偽の入力画面を重ね、IDやパスワードを盗む手法です。
- アクセシビリティ機能:端末操作を補助するAndroidの機能です。不正アプリに許可すると、画面操作や入力内容の取得に悪用される可能性があります。
- インフォスティーラー:端末内のパスワード、Cookie、暗号資産情報などを収集する情報窃取型マルウェアです。
- イービルツイン:正規の公共Wi-Fiと似た名称を使用し、利用者を接続させて通信を盗み見る偽アクセスポイントです。
- Phishing-as-a-Service:偽サイトや管理画面など、フィッシングに必要な機能を犯罪者向けに販売・提供するサービスです。
公式サイトを精巧に模倣してFIFAアカウントを乗っ取る
Group-IBは、2025年8月以降にFIFAの公式サイトを装う不正なドメインを4,300件以上確認しています。この中核にあるとされるのが、同社が「GHOST STADIUM」と呼ぶ活動です。中国語を使用する金銭目的のグループとみられ、共通のフィッシングキットを300件以上のサイトで運用していると報告されています。さらに、約3,800件の不正ドメインが、調査時点ではコンテンツを表示せず、今後の活動に備えて待機している状態だったとされています。
偽サイトはFIFA公式サイトのデザインを精巧に再現し、正規サイトと同様のログイン画面を表示します。画像をFIFAの正規サーバーから直接読み込む仕組みも使用されており、見た目だけで偽物を判断することは難しくなっています。偽ログインページでは、FIFAアカウントのIDとパスワードに加えて、パスワードの再設定を求める場合があります。入力した認証情報が攻撃者へ渡ると、利用者自身がアカウントへ入れなくなり、アカウントに関連付けられたチケットが不正に転売される可能性があります。
偽サイトへの誘導にはFacebook広告のほか、Telegram、WhatsApp、検索結果などが利用されています。支払い方法もカード情報の直接入力、外部決済サービス、送金アプリ、地域限定の決済サービスなど複数用意されており、一見すると通常の販売サイトに見える場合があります。Group-IBは、プレミアムチケットやホスピタリティ商品の詐欺だけでも、推定損失が7,100万ドルから4億7,400万ドルに達する可能性があるとしています。ただし、これは確認済みの被害額ではなく、観測した攻撃基盤に基づく推計です。
チケットはFIFAの公式サイトから案内される正規の販売経路で購入することが重要です。元記事では暗号資産での支払い要求が詐欺の目印として挙げられていますが、FIFAは別途「FIFA Collect」という公式デジタルコレクティブルサービスも運営しています。そのため、決済手段だけで判断するのではなく、ブラウザへFIFAの正規ドメインを直接入力し、公式ページから販売元と購入手続きを確認してください。
無料配信を装うAndroidアプリが銀行情報を窃取
無料で試合を視聴したい利用者を狙い、非公式ストリーミングアプリを装うAndroidマルウェアも確認されています。ThreatFabricは、欧州のサッカー大会の開催時期に、無料スポーツ配信サービスとして知られる「RojaDirecta」を装った不正アプリが増加したと報告しています。こうしたアプリはGoogle Playではなく、第三者のサイトや非公式ストアからAPKファイルとして配布されます。利用者がAndroidの警告を無視してインストールすることで、攻撃が成立します。
Kasperskyは、偽IPTVアプリから配布されたAndroid向けバンキングトロイとして「Massiv」と「Perseus」を挙げています。感染したアプリは、正規の銀行アプリの上に偽のログイン画面を表示し、入力された認証情報を盗むことができます。画面上のキーボード操作を記録するほか、端末を遠隔操作し、SMS、プッシュ通知、認証アプリなどに届く確認コードを取得する機能も報告されています。
Perseusは、過去に流出したCerberusというバンキングトロイのコードを基にしているとされ、メモアプリに保存されたパスワードや暗号資産ウォレットの復元フレーズを探索する機能も備えています。アプリを削除するだけでは、すでに盗まれた認証情報を無効化できません。非公式アプリを導入した後に不審な画面表示や端末操作が確認された場合は、銀行、決済、暗号資産、メールなどの認証情報が取得された可能性を考慮する必要があります。
特に注意すべき兆候は、単なる動画配信アプリがAndroidのアクセシビリティ権限を要求することです。この権限は画面の読み取りや操作を補助する目的で用意されていますが、マルウェアへ許可すると、入力内容の取得、画面上のボタン操作、別アプリの起動などに悪用される可能性があります。試合配信アプリが端末全体を操作できる権限を必要とする合理的な理由はないため、要求された場合はインストールや利用を中止してください。
偽広告や求人、盗まれたログイン情報も攻撃に利用
詐欺の入口はチケット販売サイトだけではありません。Bitdefenderは、FacebookやInstagramなどで55件を超えるサッカー関連の不正広告キャンペーンを確認しています。偽ユニフォーム、偽のPaniniステッカー、限定グッズなどを販売する広告のほか、FIFAワールドカップを題材にした宝くじや懸賞メールも確認されました。賞金として最大200万ドルを提示し、受取手続きなどを理由に個人情報や金銭を要求する手口が報告されています。
FortiGuard Labsは、2026年1月から5月までにFIFAワールドカップ2026を題材にしたドメインが1万3,000件以上登録され、その約8.8%を悪性または不審と分類しています。さらに、主要なソーシャルメディア上で、FIFAを装うアカウントやチャンネルを1,700件以上確認しており、その約90%がFacebookとInstagram上に存在したと報告しています。偽の求人広告やカレンダー招待から、Googleのログイン画面を模倣したページへ誘導する手口も確認されています。
すでに盗まれたFIFA関連のログイン情報も攻撃へ利用されています。Vidar、LummaC2、RedLineなどのインフォスティーラーが収集したデータには、多数の利用者認証情報やFIFA関連のURLが含まれていたと報告されています。攻撃者はこうしたデータを利用し、パスワードを使い回している別サービスへのログインや、FIFAアカウントの乗っ取りを試みる可能性があります。
広告に表示された画像、認証マーク、利用者レビューだけでは、正規の販売元であることを確認できません。偽広告は公式の投稿や商品写真を複製し、残り時間や在庫数を表示して購入を急がせる場合があります。SNS上のリンクから直接購入手続きへ進まず、公式サイトを別に開いて販売情報を確認することが重要です。また、FIFAアカウントでは他サービスと異なるパスワードを使用し、多要素認証を有効にしてください。
開催都市の公共Wi-Fiにも偽アクセスポイントの危険
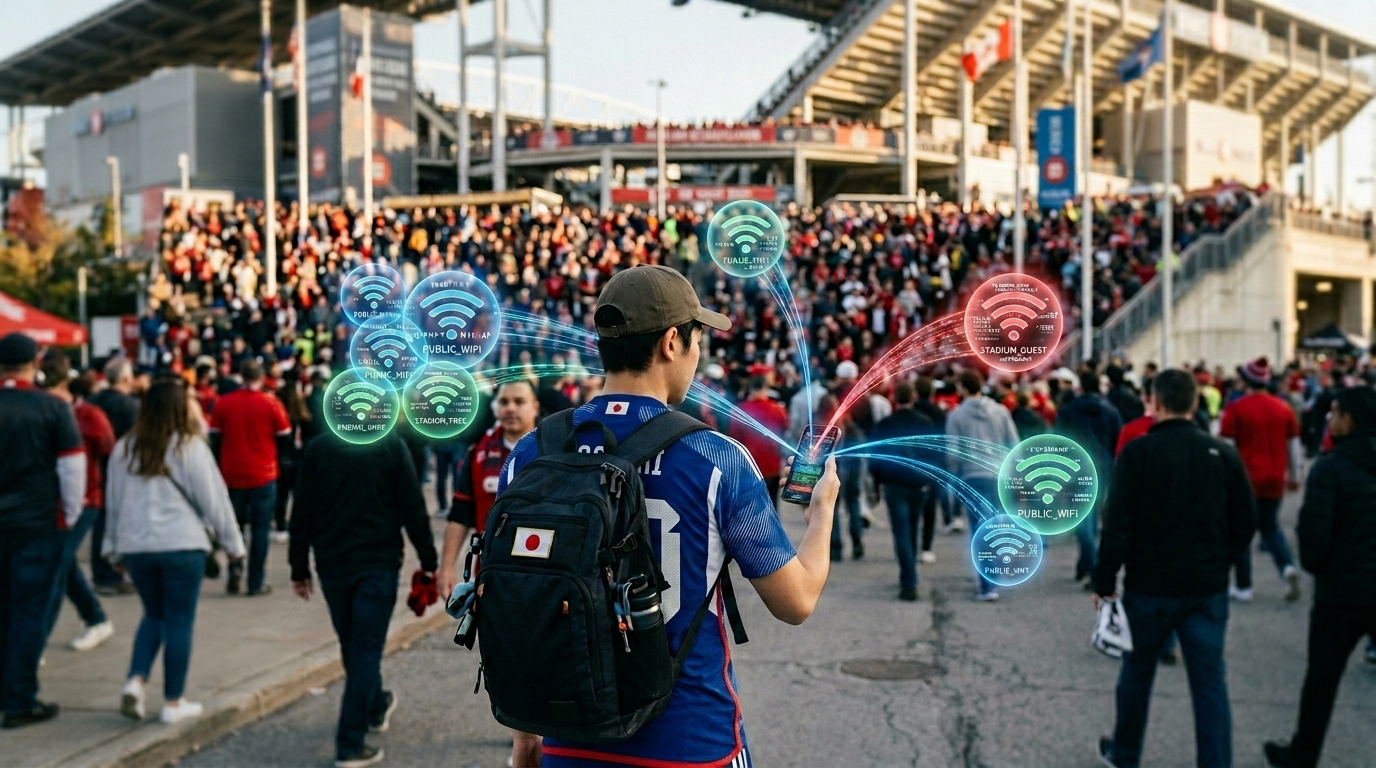
開催地を訪れる観戦者には、ホテル、空港、飲食店、スタジアム周辺などで使用する公共Wi-Fiにも注意が必要です。Kasperskyがメキシコシティ、モンテレイ、グアダラハラで実施した調査では、確認したネットワークの約10%から12%がパスワードなしで利用できる状態でした。また、約半数でWPSと呼ばれる簡易接続機能が有効になっていたと報告されています。
パスワードのないWi-Fiでは、接続先が正規のアクセスポイントか確認しにくい場合があります。攻撃者はホテル名、店舗名、イベント名などに似たネットワーク名を設定し、利用者を偽の「イービルツイン」へ接続させる可能性があります。接続後に偽ログインページを表示したり、暗号化されていない通信を監視したりすることで、認証情報や個人情報を取得する手口です。
開催都市で利用できるネットワークだからといって、FIFAや会場が提供する正規Wi-Fiとは限りません。接続前に施設のスタッフや公式案内で正しいネットワーク名を確認し、同じような名称が複数表示されている場合は利用を避けてください。元記事では、可能であればモバイルデータ通信を使用し、オープンWi-Fiへ接続中は銀行口座やメールなど重要なサービスへログインしないことが推奨されています。
スマートフォンの自動接続が有効になっていると、過去に利用したネットワークと同じ名称を持つ偽アクセスポイントへ接続する可能性もあります。旅行中は不要なWi-Fiの自動接続を無効にし、利用後は保存済みネットワークから削除することも検討してください。試合会場や観光地では多くの利用者が同時に通信するため、偽ネットワークが混在していても気付きにくくなります。
企業は偽ドメインと認証情報流出を継続監視
企業のセキュリティ部門や金融機関は、一般利用者への注意喚起だけでなく、FIFAを含む大会関連の新規ドメインや偽ログインページを継続的に監視する必要があります。Group-IBの調査では、すでに活動しているサイトに加え、数千件の不正ドメインが待機状態にあるとされています。大会期間中にチケット、配信、旅行、賭博などへの検索需要が高まると、これらのドメインが短時間で有効化される可能性があります。
従業員や顧客の認証情報がVidar、LummaC2、RedLineなどのインフォスティーラー由来のデータへ含まれていないか確認することも重要です。漏えいが確認された場合は、該当パスワードの変更だけでなく、同じ認証情報を使用していた他サービス、セッションCookie、端末の感染状況まで調査する必要があります。偽FIFA求人を装った攻撃は、求職者をGoogleの偽ログインページへ誘導する場合もあるため、FIFAアカウントを持たない従業員も影響を受ける可能性があります。
決済事業者やカード会社では、チケット販売、旅行予約、グッズ購入に関連する不正利用やチャージバックの増加に備える必要があります。元記事では、検索や購買活動が集中する2026年6月11日から7月19日までが、詐欺活動の活発な期間になる可能性があると指摘されています。単一の偽サイトを停止しても、同じキットや広告基盤を使った別サイトが立ち上がるため、ドメイン、広告、決済、漏えい認証情報を横断して確認することが求められます。
被害を防ぐ基本は、公式サイトを自分で開くこと、アカウントへ多要素認証を設定すること、非公式アプリを導入しないことです。FBIは、FIFAを装った偽サイトが今後も増えると警告し、被害に遭った利用者へInternet Crime Complaint Centerへの報告を求めています。日本から利用する場合も、海外の広告や販売サイトだから安全と判断せず、販売元、URL、決済先、要求される権限を一つずつ確認することが重要です。
参考文献・記事一覧
- The Hacker News
- Group-IB:The GHOST STADIUM Score
- FBI Internet Crime Complaint Center:Threat Actors Spoofing FIFA Websites
- FortiGuard Labs:Cybercriminals Are Targeting the FIFA World Cup 2026
- ThreatFabric:Piracy as an Attack Vector to Target Football Fans
- Kaspersky:Fake IPTV apps spread Android malware
- Bitdefender:Football Fever Fuels Scam Campaigns
- FIFA:チケット&ホスピタリティ
投稿者プロフィール

-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)