
PostgreSQLで、REPLICATION属性を持つアカウントからデータベースサーバー上で任意コードを実行できる可能性がある脆弱性「CVE-2026-6471」が修正されました。CVSSスコアは7.2です。この問題は2014年にPostgreSQL 9.4へ論理デコード機能が導入されて以降、長期間存在していたと報告されています。バックアップやCDCなどでレプリケーション機能を利用している環境では、バージョンと設定状況の確認が重要です。
The Hacker News:PostgreSQL Fixes 12-Year-Old Logical Decoding Flaw Enabling Replication-Role Code Execution
この記事のポイント
影響のあるシステム
- PostgreSQL 18.6より前のPostgreSQL 18
- PostgreSQL 17.11より前のPostgreSQL 17
- PostgreSQL 16.15より前のPostgreSQL 16
- PostgreSQL 15.19より前のPostgreSQL 15
- PostgreSQL 14.24より前のPostgreSQL 14
- REPLICATION属性を持つアカウントが存在し、
wal_level = logicalで論理デコードを利用できる環境 - バックアップ、スタンバイサーバー、CDC(Change Data Capture)、監視システムなどでREPLICATION属性を利用している環境
推奨される対策
- PostgreSQL 18.6、17.11、16.15、15.19、14.24、または利用しているディストリビューションが提供する対応済みパッケージへ更新してください。
- 更新前に
SELECT DISTINCT plugin FROM pg_replication_slots WHERE plugin IS NOT NULL;を実行し、利用している論理デコード用出力プラグインを確認してください。 wal2jsonやdecoderbufsなど標準以外のプラグインを利用している場合は、更新後にoutput_plugin_librariesへ必要なプラグインを明示的に追加してください。- REPLICATION属性を必要としないアカウントからは同属性を削除し、レプリケーション接続を必要な接続元に限定してください。
- 直ちに更新できない場合は、データベースサーバーからのSMB(TCP 445)やNFS(TCP 2049)通信の制限、不要な
autofsの無効化などを検討してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- CVE-2026-6471:PostgreSQLの論理デコード機能において、REPLICATION権限を持つユーザーが任意のライブラリを読み込める問題に付与された共通脆弱性識別子です。
- CVSS:脆弱性の深刻度を数値で評価する指標です。CVE-2026-6471は7.2と評価されています。
- REPLICATION属性:PostgreSQLでレプリケーション接続やレプリケーションスロットなどを利用するためにアカウントへ付与される属性です。
- 論理デコード:PostgreSQLのWAL(Write-Ahead Log)の内容を、外部システムなどが利用できる論理的な変更情報へ変換する仕組みです。
- 出力プラグイン:論理デコードで取得した変更情報を特定の形式に変換するためのプラグインです。
- CDC:Change Data Captureの略で、データベース内で発生した追加・更新・削除などの変更を検出し、別システムへ連携する仕組みです。
- SMB:ネットワーク経由でファイルなどを共有するための通信プロトコルです。
- NFS:主にUnix系システムでネットワーク上のファイルシステムを共有するために利用される仕組みです。
REPLICATION属性からOSユーザー権限でコードが動く可能性
CVE-2026-6471は、PostgreSQLの論理デコード機能におけるライブラリ読み込みの制御に関する脆弱性です。攻撃を成立させるには、攻撃者がREPLICATION属性を持つPostgreSQLアカウントを利用でき、さらにサーバー側でwal_level = logicalが設定されている必要があります。従来の実装では、レプリケーションユーザーが論理デコードで使用する出力プラグインを指定する際、読み込み可能なライブラリを十分に制限できていませんでした。その結果、OS上でPostgreSQLサーバープロセスから参照可能なファイルをライブラリとして読み込み、コードを実行できる可能性があったとされています。
読み込まれたコードは、データベースサーバーを実行しているOSアカウント、一般的にはpostgresユーザーの権限でデータベースバックエンドプロセス内から実行されます。Cyera Researchは検証用プラグインを用いた調査で、PostgreSQL内部のロール情報を変更し、REPLICATIONアカウントをPostgreSQLのスーパーユーザーへ変更する例も示したと報告されています。また、サーバー再起動後も残る複数の永続化方法について検証したとされています。このため、REPLICATION属性を持つアカウントを単なるデータ同期用の認証情報として扱うのではなく、今回の脆弱性を踏まえて権限管理や認証情報の保護状況を確認することが重要です。
WindowsではSMB経由の外部ライブラリ読み込みも指摘
Cyera Researchの分析では、論理デコードのレプリケーション経路で指定されたプラグイン名がライブラリを読み込む処理へ渡される際、通常のLOAD処理で適用されるパス制限を回避できる状態だったとされています。レプリケーションプロトコル側では、二重引用符で囲まれたプラグイン名にパス区切り文字や../といった表現を含めることが可能で、指定されたファイルシステム上のパスがライブラリ読み込み処理へ渡る可能性がありました。
OSによって攻撃成立の条件には違いがあると報告されています。Windows環境では、SMBのネットワークパスを指定することで、攻撃者が管理する外部システムからライブラリを取得させられる可能性があるとCyeraは説明しています。この場合、対象サーバーのローカルディスクへ事前にファイルを書き込む必要がないとされています。一方、LinuxやmacOSで同様にネットワーク上からライブラリを読み込ませるにはNFSの自動マウントが有効になっている必要があり、それ以外の環境では攻撃対象サーバー上へファイルを書き込むための別の手段が必要になるとされています。攻撃条件は環境によって異なるため、脆弱性の存在だけで直ちに外部からコード実行が可能になるわけではない点にも注意が必要です。
修正版ではoutput_plugin_librariesによる許可リストを導入
PostgreSQL Global Development Groupは2026年8月13日、CVE-2026-6471への対策を含むPostgreSQL 18.6、17.11、16.15、15.19、14.24を公開しました。修正版では、新たにoutput_plugin_librariesというサーバーパラメーターが導入されています。この設定によって、論理デコード用の出力プラグインとして使用を許可するライブラリを明示的に指定できます。デフォルトではPostgreSQL標準のpgoutputとtest_decodingのみが許可され、それ以外のライブラリを指定した論理デコード要求は拒否されます。
この変更に伴い、wal2jsonやdecoderbufsなどサードパーティー製の出力プラグインを使用している環境では注意が必要です。アップデート後、そのプラグインがoutput_plugin_librariesへ登録されていなければ論理デコードが拒否されます。管理者は更新前にSELECT DISTINCT plugin FROM pg_replication_slots WHERE plugin IS NOT NULL;を実行して、既存のレプリケーションスロットで利用されているプラグインを確認できます。必要な非標準プラグインを安全性を確認したうえで許可リストへ追加し、設定を再読み込みする必要があります。セキュリティアップデートだけでなく、既存のレプリケーション処理への影響も含めて更新計画を立てることが重要です。
国内企業はREPLICATION属性と論理レプリケーションの利用状況を確認
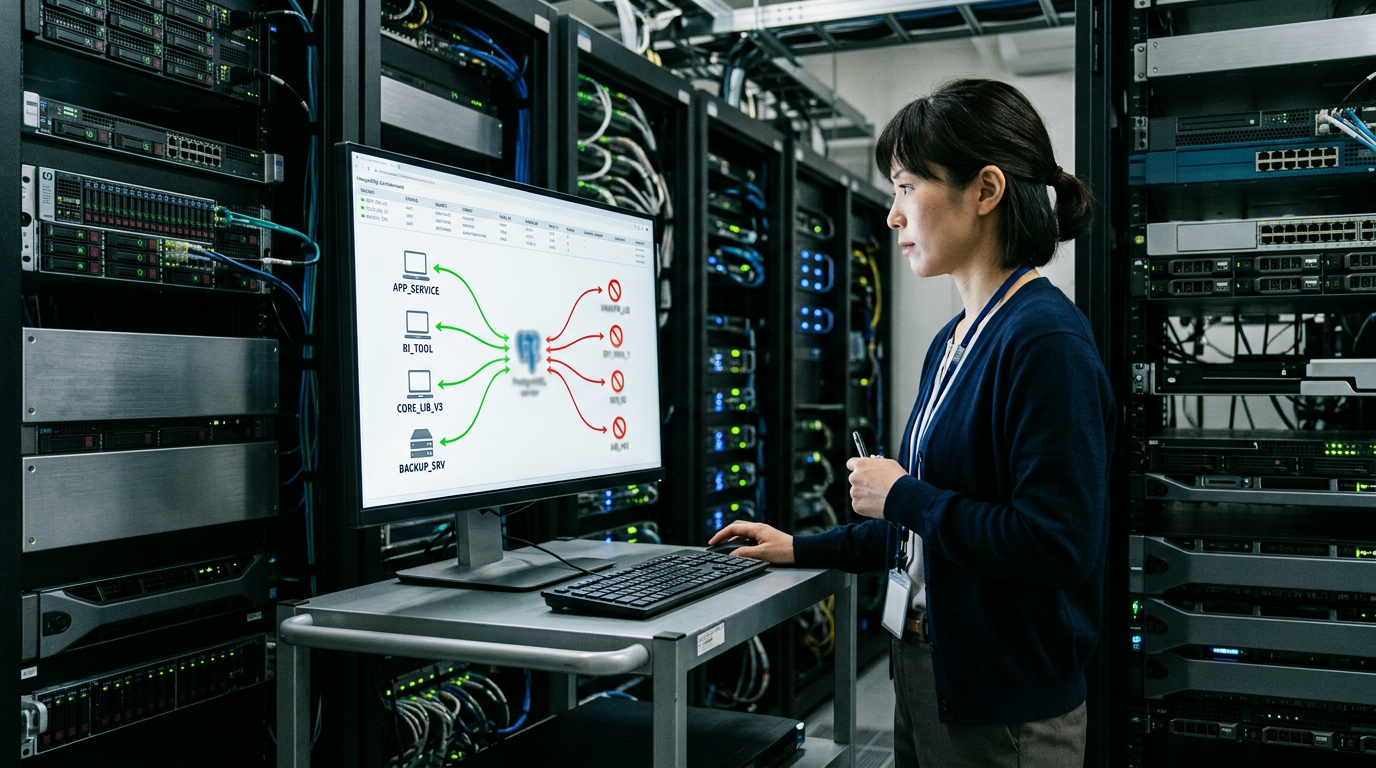
企業が最初に確認すべきなのは、PostgreSQLのバージョンだけではありません。CVE-2026-6471の悪用にはREPLICATION属性と論理デコードを利用できる環境が必要であるため、どのアカウントにREPLICATION属性が付与されているか、wal_levelがlogicalになっているか、どの出力プラグインが利用されているかを確認することが重要です。REPLICATION属性は、バックアップツールやスタンバイサーバー、CDCパイプライン、監視システムなどで利用される場合があります。そのため、通常のアプリケーション用ユーザーだけを確認して脆弱性への対応を完了したと判断しないよう注意が必要です。
直ちにアップデートできない場合のリスク低減策として、Cyeraは不要なアカウントからREPLICATION属性を削除すること、pg_hba.confでレプリケーション接続を既知の接続元に限定すること、データベースサーバーから外部へのSMBのTCP 445番ポートおよびNFSのTCP 2049番ポートの通信を制限すること、不要なautofsを無効化することなどを挙げています。ただし、これらはアップデートの代替ではなく、修正版を適用するまでのリスク低減策として扱う必要があります。The Hacker Newsの2026年9月4日時点の確認では、CVE-2026-6471はCISAのKnown Exploited Vulnerabilities(KEV)カタログには掲載されておらず、公開リポジトリ上でPoCコードも確認されていないと報告されていますが、該当する環境では修正版への更新を優先することが推奨されます。
参考文献・記事一覧
- The Hacker News
- PostgreSQL:CVE-2026-6471 Security Advisory
- PostgreSQL 18.6 Release Notes
- PostgreSQL Documentation:Replication Settings
- PostgreSQL:18.6、17.11、16.15、15.19、14.24 Release Announcement
- Cyera Research:PostGREShell
投稿者プロフィール

-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)
















