Appleは、iOS、iPadOS、macOSのCoreGraphicsに存在する脆弱性「CVE-2026-86950」を修正しました。悪意を持って細工されたファイルを処理すると任意コード実行につながる可能性があり、AppleはiOS 27より前のバージョンを利用していた特定の個人を狙う非常に高度な攻撃で悪用された可能性があるとしています。
The Hacker News:Apple Patches CoreGraphics Flaw Possibly Exploited in Targeted Attacks
この記事のポイント
影響のあるシステム
- iOS 26.7.1より前の影響対象バージョンを利用するiPhone 11以降が対象です。
- iPadOS 26.7.1より前の影響対象バージョンを利用するiPad Pro 12.9インチ(第3世代)以降、iPad Pro 11インチ(第1世代)以降、iPad Air(第3世代)以降、iPad(第8世代)以降、iPad mini(第5世代)以降が対象です。
- macOS Tahoeでは26.7.1、macOS Sequoiaでは15.8.1で修正されています。
- 脆弱性はCoreGraphicsの範囲外書き込みに起因し、悪意あるファイルの処理によって任意コード実行につながる可能性があります。
- Appleは、iOS 27より前のバージョンを使用する特定の個人を狙った非常に高度な攻撃で悪用された可能性があると報告しています。
推奨される対策
- 対象となるiPhoneおよびiPadは、iOS 26.7.1またはiPadOS 26.7.1以降へ更新してください。
- macOS Tahoeを利用している場合は26.7.1以降、macOS Sequoiaを利用している場合は15.8.1以降へ更新してください。
- 企業でApple端末を管理している場合は、MDMなどを利用して対象OSのバージョンを確認し、未更新端末を把握してください。
- Appleが悪用の可能性を公表しているため、特に重要情報を扱うユーザーや標的型攻撃のリスクが高い利用者の端末について、更新状況を優先的に確認してください。
- 今回の問題は境界チェックの改善によって修正されているため、利用可能なセキュリティアップデートの適用を優先してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- CVE-2026-86950:AppleのCoreGraphicsに存在する範囲外書き込みの脆弱性に付与された識別番号です。
- CoreGraphics:Apple製OSで2D描画や画像、PDFなどのグラフィックス処理に使用されるフレームワークです。
- Out-of-Bounds Write:プログラムが確保された範囲を超えてメモリへデータを書き込んでしまう問題です。
- 任意コード実行:攻撃者が対象端末上で意図したプログラムや命令を実行できる可能性がある状態を指します。
- 標的型攻撃:不特定多数ではなく、特定の人物や組織を選んで実行されるサイバー攻撃です。
- KEV:米国CISAが管理するKnown Exploited Vulnerabilitiesの略で、実際の悪用が確認されている脆弱性を掲載するカタログです。
CoreGraphicsの範囲外書き込みが任意コード実行につながる可能性
CVE-2026-86950は、Apple製OSのCoreGraphicsコンポーネントに存在する範囲外書き込みの脆弱性です。CoreGraphicsは、iPhone、iPad、Mac上で画像やPDFなどを描画・処理するために利用される重要なフレームワークです。Appleによると、悪意を持って細工されたファイルを処理すると、メモリ上で本来書き込むことのできない領域への書き込みが発生し、最終的に任意コード実行につながる可能性があります。
範囲外書き込みは、ソフトウェアが確保したメモリ領域の境界を正しく確認せず、その外側へデータを書き込んでしまう種類の問題です。こうした不具合は単純なアプリケーションのクラッシュだけでなく、条件によっては攻撃者がプログラムの動作を制御するために利用できる可能性があります。今回Appleが公表している影響も、悪意あるファイルの処理による任意コード実行です。
Appleは問題を「境界チェックの改善」によって修正したと説明しています。また、脆弱性の発見と報告についてMeta Product Securityをクレジットしています。Appleから攻撃用ファイルの形式や具体的な攻撃手法などの詳細は公開されていないため、現時点では公開情報を超えて感染経路や成立条件を断定することはできません。
Appleが「非常に高度な標的型攻撃」での悪用可能性を公表
今回の脆弱性で特に注意すべき点は、Appleが実際の攻撃で悪用された可能性に言及していることです。Appleは、CVE-2026-86950について「iOS 27より前のバージョンを使用する特定の個人を狙った非常に高度な攻撃」で悪用された可能性があるとの報告を認識しているとしています。
一方で、Appleは攻撃対象となった人数、実際に侵害へ成功したケースが存在するか、最初の悪用がいつ行われたのかについては公表していません。また、攻撃者の名称や所属、利用されたインフラ、攻撃用ファイルなどの情報も元記事では明らかにされていません。このため、現時点では広範囲の一般ユーザーを対象とする大量攻撃が確認されていると判断することはできません。
ただし、Apple自身が標的型攻撃での悪用可能性を認めている点は重要です。さらに米国CISAは2026年9月29日、CVE-2026-86950をKnown Exploited Vulnerabilities(KEV)カタログへ追加し、米国連邦政府機関に対して2026年10月2日までの修正を求めました。企業や組織でも、攻撃件数が限定的だからと対応を後回しにするのではなく、対象端末の更新状況を確認することが重要です。
iPhone・iPad・Mac向けに修正版を公開
Appleは2026年9月28日、複数のOS向けにCVE-2026-86950の修正版を公開しました。iPhoneとiPadについては、iOS 26.7.1およびiPadOS 26.7.1で問題が修正されています。対象端末はiPhone 11以降、iPad Pro 12.9インチ(第3世代)以降、iPad Pro 11インチ(第1世代)以降、iPad Air(第3世代)以降、iPad(第8世代)以降、iPad mini(第5世代)以降です。
Macについては、macOS Tahoe 26.7.1およびmacOS Sequoia 15.8.1で修正されています。Appleが公開している各セキュリティ情報では、いずれもCoreGraphicsの範囲外書き込みを境界チェックの改善によって修正したと説明されています。
企業で多数のApple端末を利用している場合には、ユーザー個人による更新だけに任せず、MDMなどの端末管理システムからOSバージョンを確認することが重要です。特にiOS 26系や対象となるmacOSを継続利用している端末については、修正版が適用されているかを確認し、未更新端末について更新を進める必要があります。
iOS 27より前の環境を利用する組織は更新状況を確認
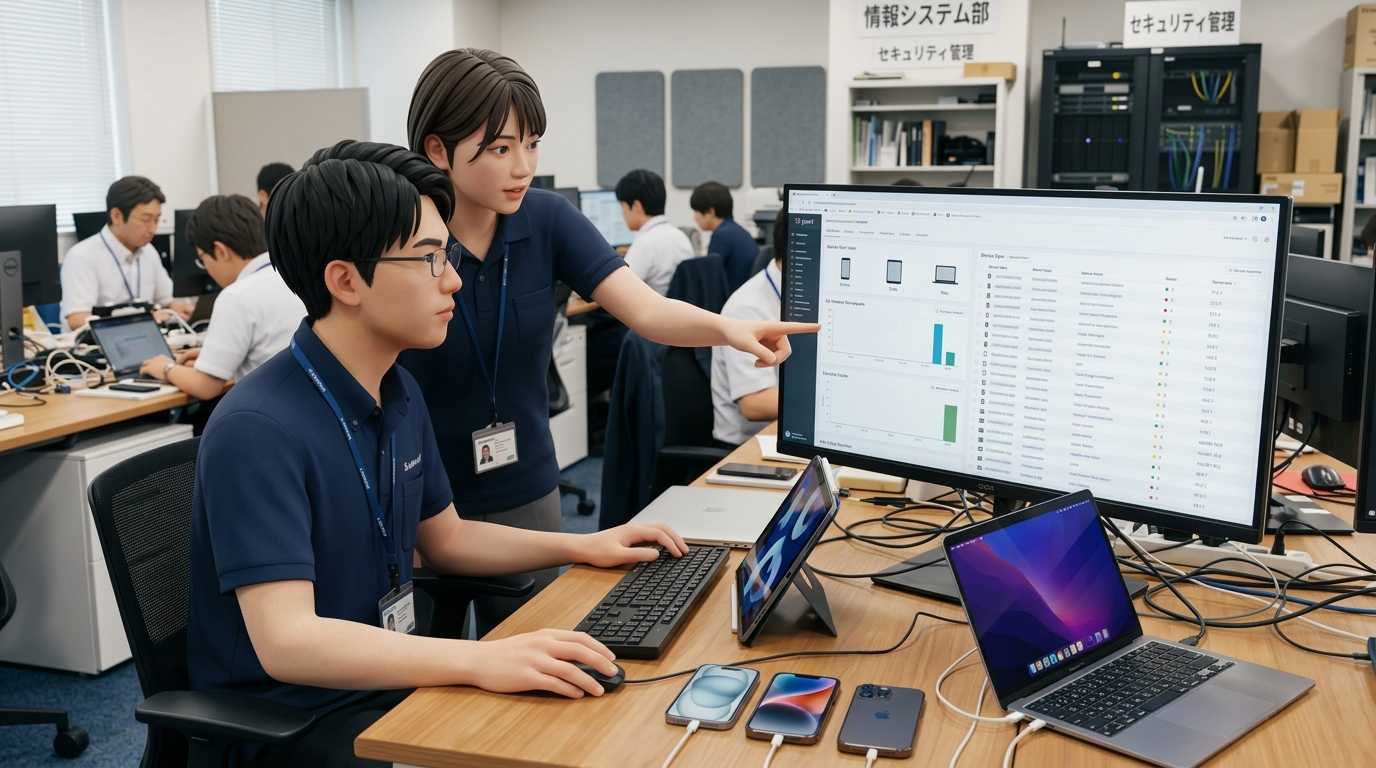
Appleは、今回報告された高度な攻撃について「iOS 27より前のバージョン」を利用していた特定の個人が対象だったと説明しています。そのため、企業や組織では、iOS 26系を継続して利用する端末の中に26.7.1未満のものが残っていないかを優先的に確認することが重要です。
特に、経営層、役員、政府・公共分野の担当者、機密情報を扱うユーザーなど、標的型攻撃の対象になりやすい利用者については、OS更新状況を早期に確認することが考えられます。ただし、Appleは特定の業種や役職が実際に今回の攻撃対象だったとは公表していません。そのため、特定のユーザー層が直接狙われたと断定するのではなく、組織内でリスクの高い端末から優先的に更新を進める運用が現実的です。
また、今回の問題はCoreGraphicsというOS内部の重要なコンポーネントに存在します。利用者が特定のアプリだけを避ければ安全になる種類の問題とは限らないため、アプリケーション設定だけで対応するのではなく、OSレベルのセキュリティアップデートを適用することが基本となります。
国内企業は「攻撃経路の特定」よりOS更新を優先
CVE-2026-86950については、Appleが悪用された可能性を認識している一方、具体的な攻撃経路、攻撃者、悪用されたファイル、被害件数などは明らかにされていません。そのため、現時点で利用者側が特定のメール、アプリ、Webサイトなどだけを避けることで確実に防御できるとは言えません。
企業が優先すべきなのは、自社で管理するApple端末が修正版へ更新されているかを確認することです。対象となるiOS、iPadOS、macOSのバージョンを一覧化し、未更新端末を特定することで、既知の脆弱性を悪用されるリスクを直接減らせます。BYODを許可している組織では、業務システムへアクセスする個人所有端末についても最低OSバージョンのルールを確認する必要があります。
また、すでに修正版へ更新している場合でも、更新前に標的型攻撃を受けていた可能性を完全に排除できるわけではありません。ただし、今回の公開情報だけでは具体的な侵害確認方法やIOCは示されていません。過度な推測に基づく対応を行うのではなく、まずAppleが提供する修正を適用し、標的型攻撃のリスクが高いユーザーについては通常の端末監視やインシデント対応体制を維持することが重要です。
参考文献・記事一覧
- The Hacker News
- Apple – About the security content of iOS 26.7.1 and iPadOS 26.7.1
- Apple – About the security content of macOS Tahoe 26.7.1
- Apple – About the security content of macOS Sequoia 15.8.1
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)