Microsoftが、企業の経営層を装う請求詐欺と、「パスキーやMFAの更新が必要」と偽ってMicrosoftのクラウドアカウントを乗っ取る攻撃について明らかにしました。特に後者では、偽のITヘルプデスクから電話やSMSで接触し、認証操作を誘導した後、SharePointやOneDrive、メールなどの情報収集につながる事例が確認されています。パスキーそのものの脆弱性を突く攻撃ではなく、認証変更を口実に利用者をだます点に注意が必要です。
The Hacker News:Attackers Use Passkey Phishing to Hijack Microsoft Cloud Accounts and Exfiltrate Data
この記事のポイント
影響のあるシステム
- MicrosoftのクラウドアカウントおよびMicrosoft 365を利用する組織
- Microsoft SharePoint Online
- Microsoft OneDrive for Business
- Microsoft Exchange Onlineおよびメールボックス
- Microsoft Graph APIを通じてアクセス可能なユーザー、グループ、権限、ファイルなどの情報
- MFA、パスキー、SSOなどの認証設定を利用するユーザーアカウント
- 経営層や取引先を装った請求メールを受信する経理・支払担当部門
推奨される対策
- 不審なサインインの後に、新しい電話番号や認証アプリなどの認証方法が追加されていないか確認してください。
- 侵害が疑われるアカウントでは、不正に追加された認証方法を削除し、既存セッションについても確認してください。
- パスキー、MFA、SSOの更新を理由とした突然の電話やSMSを、そのまま信用しないよう利用者へ周知してください。
- ITヘルプデスクを名乗る相手から認証変更を求められた場合は、社内で定めた正規の連絡経路から本人確認を行ってください。
- 業務上不要な場合は、デバイスコード認証などの利用を制限できるか検討してください。
- Microsoft Graph、SharePoint、OneDrive、Exchangeにおける大量の列挙・ダウンロード・メールアクセスなどを継続的に監視してください。
- 管理対象外の端末からクラウドデータを大量にダウンロードできる状態になっていないか、アクセス制御を確認してください。
- 経営者や取引先からの支払依頼について、メールだけで判断せず、既存の承認手順や別経路で確認してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- パスキー:パスワードの代わりに端末などを利用して本人確認を行う認証方式です。今回報告された攻撃では、パスキーそのものではなく、「パスキーを更新する必要がある」という説明が利用者をだます口実として使われています。
- MFA(多要素認証):パスワードだけでなく、認証アプリや端末など複数の要素を組み合わせて本人確認を行う仕組みです。
- SSO(シングルサインオン):一度の認証で複数のシステムやサービスを利用できるようにする仕組みです。
- AitM(Adversary-in-the-Middle):利用者と正規サービスの通信の間に攻撃者が入り込み、認証情報やセッショントークンなどを取得しようとする攻撃手法です。
- デバイスコードフィッシング:利用者に正規の認証ページでコードを入力させるなどして、攻撃者側のアプリケーションへのアクセスを本人に承認させる攻撃です。
- Microsoft Graph:Microsoft 365などのユーザー、ファイル、メール、グループといったデータへアクセスするためのAPIです。
- ACH:米国で広く利用されている銀行口座間の電子送金ネットワークです。今回報告された請求詐欺では、攻撃者側の口座への送金を促すために利用されていました。
「パスキーの更新」を口実にしたクラウドアカウント侵害
Microsoftが確認したクラウド侵害では、攻撃者が従業員の個人用電話番号へ電話やメッセージを送り、組織のITヘルプデスクを装って接触する手口が使われています。「パスキーやMFA、SSOの設定をすぐに更新しないとアクセスできなくなる」といった説明で緊急性を演出し、利用者をMicrosoftのサインイン画面に似せた偽サイトへ誘導します。こうした活動は2026年5月以降に確認されていると報告されています。
重要なのは、パスキー自体の安全性が破られたと報告されているわけではない点です。攻撃者にとって「パスキーの更新」は、利用者に認証操作を行わせるための口実として利用されています。その後、AitM方式のフィッシングやデバイスコード認証の仕組みに誘導し、認証情報やセッションを取得したり、利用者自身に攻撃者側のアクセスを承認させたりすることでMicrosoftアカウントの支配を試みます。
攻撃者は事前に従業員や組織構成を調査している可能性があり、SNSや職業情報を掲載する公開サービスなどから情報を集めているとMicrosoftはみています。また、一部の事例では、すでに侵害されたMicrosoftアカウントからTeamsを利用して同様のメッセージを送り、社内ユーザーからの連絡であるように見せる手法も確認されています。単純な「怪しいメール」だけではなく、電話、SMS、Teams、偽サイトを組み合わせて信用させる攻撃として警戒する必要があります。
侵入後は認証方法を追加し、Microsoft 365内の情報を広く探索
アカウントへの初期アクセスに成功した後、攻撃者は一時的な侵入で終わらせず、自分自身が管理できる認証方法を追加してアクセスを維持しようとします。Microsoftが確認した事例では、新しい電話番号、認証アプリ、ソフトウェア型のワンタイムパスワードなどを登録する活動が確認されています。これにより、盗み取った認証情報だけに依存せず、攻撃者自身が追加した認証手段を使って企業アカウントへ再びアクセスできる状態を作ろうとします。
その後はMicrosoft Graph APIなどを利用し、組織内のユーザー、グループ、権限、利用可能なリソースなどを調査します。さらに、メールボックスのメッセージやフォルダー、添付ファイルに関する情報を確認し、SharePoint OnlineやOneDrive for Businessに保存されているファイルへ大量にアクセスする活動が報告されています。Microsoft Exchange Onlineを通じたメール情報の収集が確認されたケースもあります。
データへのアクセスは、短時間に一気に行うとは限りません。元記事では、取得可能なファイルやメールの量に応じて、数時間から複数日にわたり情報収集が続く場合があると説明されています。また、認証、内部調査、データ取得の各段階で異なるIPアドレスを使い分ける活動も確認されており、単一のアクセスだけを見て判断すると異常を見落とす可能性があります。Microsoftも、Graph APIへの個々のリクエストではなく、認証から情報探索、大量アクセスへ続く一連の行動を関連付けて確認する重要性を指摘しています。
AIを利用した経営者なりすまし請求詐欺にも注意
今回の記事では、クラウドアカウント侵害とは別に、大規模な金融詐欺メールのキャンペーンも紹介されています。Microsoftによると、2026年8月3日から5日にかけて100万件を超える詐欺メールが送信され、主に米国企業の利用者が標的になりました。攻撃者は標的企業のCEOなど経営幹部を装い、経理・支払担当者に対してServiceNowの年間契約費用を支払うよう求める内容のメールを送信していました。
この攻撃では、単に経営者の名前を名乗るだけではなく、偽造した請求書や過去のやり取りを装うメールスレッド、実在する経営者の氏名やメールアドレスなどを組み合わせ、もっともらしい取引の流れを作っていました。さらに、正規企業に似せたドメインを登録し、信頼できる企業や人物から送られたメールのように見せています。Microsoftは、メールテンプレートや受信者ごとの文章作成を支援するために生成AIが利用されたことを示す証拠があると報告しています。
ただし、記事で名前が挙げられている正規企業が侵害され、そこからメールが送信されたという意味ではありません。攻撃者が管理するインフラや偽ドメインを使って企業や経営者を装ったものです。日本企業でも、経営者名義の送金依頼や請求書が「社内から届いたように見える」という理由だけで正当と判断することは危険です。特に通常と異なる振込先や急な支払依頼については、既存の社内承認手順やメール以外の確認経路を維持することが重要です。
日本企業が確認したいのは「認証後」の不審な変化
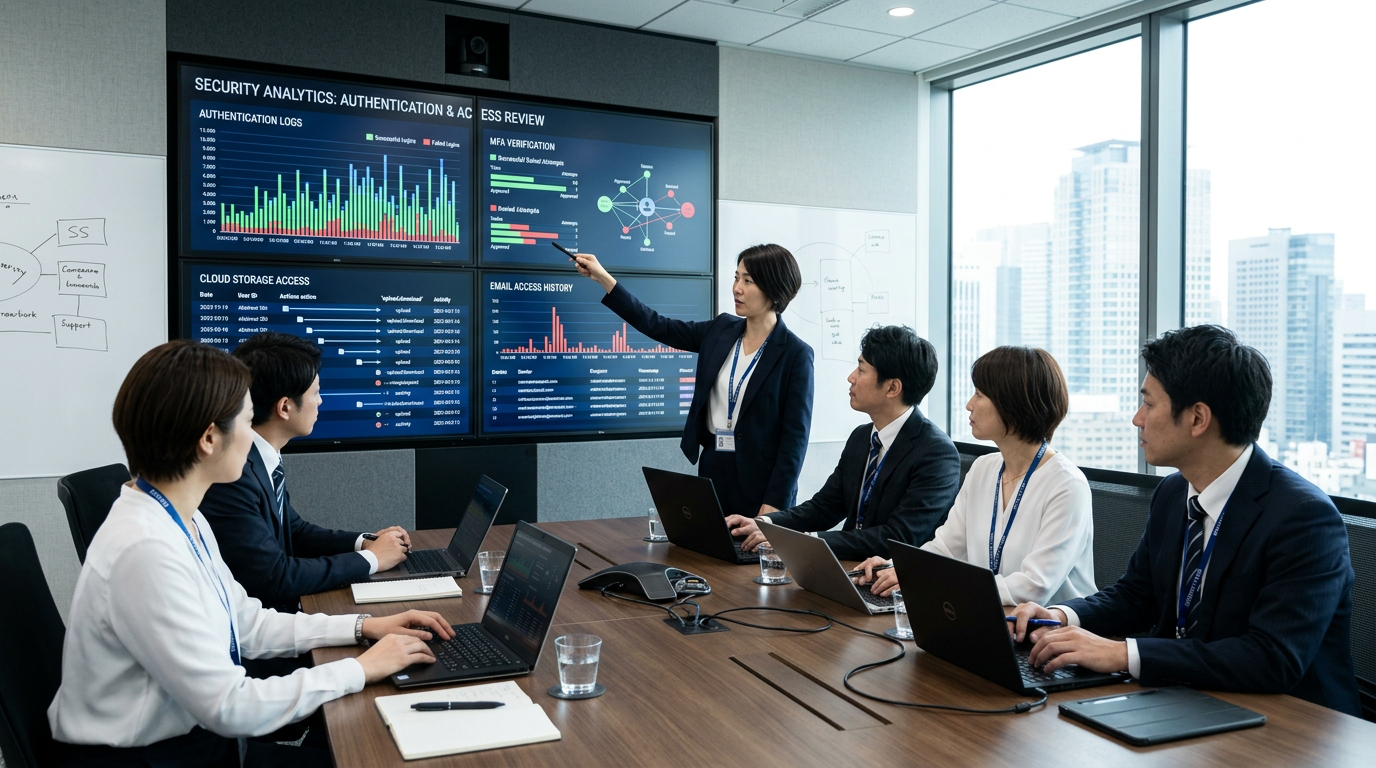
今回の攻撃に備えるうえでは、ログインの成功・失敗だけでなく、その直後にどのような操作が行われたかを見ることが重要です。不審な地域や管理対象外の端末からのサインインに続いて、新しい電話番号や認証アプリが登録されていないか、その後Microsoft Graphによる大量の情報照会やSharePoint、OneDriveからのダウンロードが発生していないかを関連付けて確認する必要があります。
利用者側への周知も重要です。IT部門から突然電話やSMSが届き、「今すぐパスキーを更新してください」「MFAを再設定しないと利用できなくなります」などと要求された場合、その場で相手の指示に従うのではなく、社内ポータルや既知の電話番号など正規の経路からIT部門へ確認できる運用が求められます。特に個人のスマートフォンを狙った連絡は、企業側のエンドポイント監視に記録が残らない場合もあるため、従業員からの申告が侵害経路を特定する重要な手掛かりになる可能性があります。
また、業務上必要のない認証フローを制限することや、管理対象外端末からのファイル取得を制御することも検討対象です。認証方法の追加、Graph APIによる情報探索、クラウドストレージからの大量取得、メールボックスへの継続的なアクセスといった複数のイベントを横断的に監視することで、正常なAPI利用に紛れた攻撃を発見しやすくなります。「MFAを導入しているから安全」と考えるのではなく、MFA登録そのものを攻撃者に悪用されない仕組みと監視体制まで含めて確認することが必要です。
参考文献・記事一覧
- The Hacker News
- Microsoft Security Blog:Passkey-themed social engineering leads to identity and cloud compromise
- Microsoft Security Blog:Protecting organizations from AI-assisted executive impersonation and invoice fraud
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)