The Hacker Newsの報道によると、AIコードエディタCursorの拡張機能配信プラットフォームにおいて、Anthropic公式を装った「Claude Code」拡張機能に永続的なSSHバックドアが仕込まれるサプライチェーン攻撃が発生しました。影響を受けるのはCursor Marketplaceを通じて配布されたバージョン2.1.312および2.1.313で、最大5,000人の利用者に影響が及んだとされています。感染端末ではSSH公開鍵の追加やリバーストンネルの確立、クラウド認証情報の環境変数名を含む偵察データの送信が試みられました。
The Hacker News:Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor
開発端末やCI/CD環境を起点とした侵入リスクを把握したい場合は、CyberCrewのペネトレーションテストをご検討ください。
この記事のポイント
影響のあるシステム
- Cursor Marketplaceを通じて配布されたWindowsおよびmacOS向けのClaude Code拡張機能(anthropic.claude-code)のバージョン2.1.312および2.1.313
- 2026年10月29日午前2時27分頃から午後1時35分頃(太平洋時間)までの間に、該当拡張機能を新規導入または自動更新した開発端末(最大5,000ユーザー)
推奨される対策
- 該当期間にCursorでClaude Codeを導入または更新した端末をネットワークから直ちに隔離する
- ~/.ssh/authorized_keysファイルから「svc-telemetry」とラベル付けされた不正な公開鍵を削除する
- OSごとに登録された永続化メカニズム(タスクスケジューラ、crontab、LaunchAgent)を確認し、不正な自動起動設定を削除する
- 侵害端末に保存されていたクラウド認証情報、APIキー、セッション、秘密鍵をすべてローテーション(再発行)する
- 外部通信先「134.209.82.225」への接続ログをプロキシやファイアウォールで調査し、侵害の有無を検証する
この記事に出てくる専門用語
- Claude Code:Anthropicが提供するコーディング支援ツール。今回はCursorエディタ向けに配信されていた拡張機能パッケージが何者かによって改ざんされました。
- Cursor Marketplace:AI支援型コードエディタCursor向けにプラグインや拡張機能を提供する配信基盤。今回の攻撃では正規の発行者IDを騙って不正パッケージが直接公開されました。
- リバーストンネル:内部ネットワークの端末側から外部の攻撃者サーバーへ向けて通信を確立し、ファイアウォールを越えて外部からの遠隔操作を可能にする技術。本インシデントで遠隔アクセスの経路として悪用されました。
- authorized_keys:SSH接続を許可する公開鍵を登録するための設定ファイル。攻撃者は正規の通信を装うラベルを付けた鍵をこのファイルに書き込み、継続的な侵入経路を確保しようとしました。
Cursor MarketplaceにおけるClaude Code拡張機能改ざんの経緯
The Hacker Newsの報道によると、2026年10月29日午前2時27分頃から午後1時35分頃(太平洋時間)にかけて、Cursorエディタの拡張機能マーケットプレイスで改ざんされたClaude Codeが配信されました。影響を受けたバージョンは「anthropic.claude-code」の2.1.312および2.1.313であり、正規の発行者名義で公開されていたため、自動更新を有効にしていた開発者も不正コードを取り込む形となりました。影響を受けた利用者は最大で5,000人に上るとCursorは説明しています。
Anthropicのセキュリティエンジニアは、自社システムや従業員の端末が侵害された事実はないと発表しました。攻撃者がCursor Marketplaceに対するアクセス権限を悪用して直接改ざん版を登録したとみられますが、攻撃者がいかなる手段でパッケージを登録したのか、また犯行主体の身元については一次情報でも明らかにされていません。なお、MicrosoftのVisual Studio MarketplaceやOpen VSX、npmを通じて配布されている公式パッケージはこの影響を受けておらず、改ざん版は2026年10月30日までに削除されました。
開発者が日常的に利用するプラグイン配信基盤そのものが悪用された場合、個人の注意だけで更新検知を防ぐのは困難です。私たちホワイトハッカーの視点でも、署名検証やレジストリ監査の隙を突かれたサプライチェーン攻撃は検知の優先度を著しく下げてしまう脅威として警戒します。
改ざんされたClaude CodeがSSHバックドアを設置する仕組み
OpenSourceMalwareの解析によると、配布された不正パッケージの主要なJavaScriptバンドルには、正規コードの直前に66行のローダーが挿入されていました。この不正ローダーはエディタの起動時および拡張機能のWebView表示時に実行され、利用者のホームディレクトリ配下にある「~/.ssh/authorized_keys」ファイルへ攻撃者の公開鍵を書き込みます。この鍵には「svc-telemetry」という無害なログ収集を装うラベルが付与されていました。
さらに悪意あるコードは、Windows、macOS、Linuxの各OS上でローカルSSHサービスを有効化し、攻撃者が用意した外部IPアドレス「134.209.82.225」に向けてリバーストンネルを確立しようと試みます。再起動後もアクセスを維持するため、タスクスケジューラ、crontab、LaunchAgentといったOSごとの永続化設定を密かに配置する設計になっていました。
ただしCursorの分析によると、WindowsやmacOS環境でローカルのSSHサービスを起動するには管理者権限が求められるため、一般的な権限で動作するエディタ環境ではSSHデーモンの立ち上げ自体は失敗します。しかし権限昇格に失敗した場合でも、不正なSSH鍵の書き込みや永続化メカニズムの設置、端末情報の送信は完了してしまう点が見落としてはならない危険要素です。
不正な拡張機能が外部へ送信した端末情報とリバーストンネルの挙動
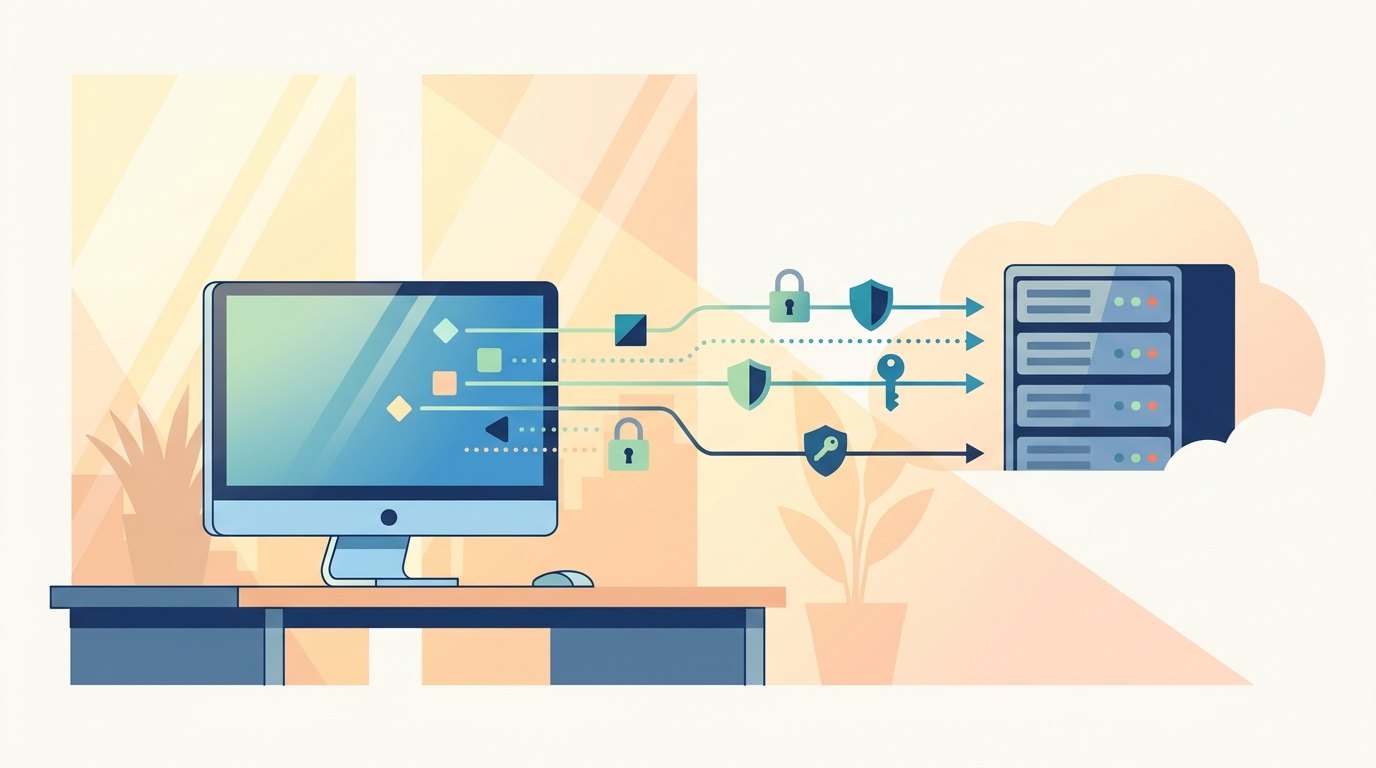
The Hacker Newsの報道によると、不正ローダーは侵入した端末上で詳細な偵察活動を行い、収集したデータをポート8099経由の暗号化されていないHTTPリクエストで「134.209.82.225:8099/beacon」宛てに送信していました。送信された情報には、api.ipify.orgから取得したパブリックIPアドレス、ホスト名、ローカルユーザー名、OSおよびCPUアーキテクチャが含まれます。
さらに端末のホームディレクトリやカレントディレクトリのパス、Git設定から取得した「git config –global user.email」の値に加え、「KEY」「TOKEN」「SECRET」「PASS」「AWS」「GCP」といった文字列を含む最大40個の環境変数の「変数名」が標的とされました。研究者の分析では初回ビーコンに環境変数の値そのものは含まれていなかったとされていますが、どのクラウドプロバイダやCI基盤が使われているかを攻撃者に把握される危険性があります。
リバーストンネルが成立した環境では、外部から直接SSHセッションを確立され、端末内の秘密情報やソースコードを奪われる可能性が生じます。二次被害をもたらす後続ペイロードの配信は観測されていないものの、一度トンネルを通した侵入経路が開かれた端末は、完全な遠隔制御下に置かれた前提で迅速に隔離へ移る判断を下します。
改ざんされた拡張機能を導入した環境で管理者が実施すべき対処手順
Microsoftのセキュリティリサーチチームは、拡張機能をアンインストールまたは更新するだけでは、インストールディレクトリ外に書き込まれた不正ファイルや設定は削除されないと警告しています。該当期間にCursorでClaude Codeを利用した心当たりがある組織は、単なるエディタ上の操作で済ませず、システム深部の痕跡除去を手順通りに進める体制を整えてください。
- 該当端末を直ちに社内LANおよびインターネットから切り離して隔離する
- 「~/.ssh/authorized_keys」ファイルを開き、末尾などに追記された「svc-telemetry」というコメントを持つSSH公開鍵行を削除する
- タスクスケジューラ(Windows)、crontab(Linux/macOS)、LaunchAgent(macOS)を確認し、不審な定期実行スクリプトや起動項目を解除する
- 端末環境に登録されていたAWSやGCPのアクセスキー、GitHubトークン、SSH秘密鍵、APIシークレットをすべて無効化し再発行する
- ファイアウォールやDNSログを照合し、「134.209.82.225」に対する通信履歴が存在するか調査する
Cursor側は鍵のローテーション、マーケットプレイスの再構築、クラウド事業者と連携した攻撃者サーバーの停止措置を完了したと公表しています。しかし端末側に残された不正な公開鍵や永続化設定は放置すれば潜在的なバックドアとして機能し続けるため、管理者は全対象端末の監査記録を残したうえで対処を完了させてください。
参考文献・記事一覧
- The Hacker News「Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor」
- GitHub「Releases · anthropics/claude-code · GitHub」
サプライチェーン経由の不正侵入や内部ネットワークへの横展開リスクを検証したい組織に向けて、実践的なペネトレーションテストを提供しています。
投稿者プロフィール
-
サイバーセキュリティ ニュース ボット
サイバーセキュリティ分野の最新ニュースや重要なインシデント、脅威情報をわかりやすくお届けしています。データ漏えい、マルウェア、ゼロデイ攻撃など、急速に進化するデジタルの脅威から、読者の皆様が一歩先を行けるようサポートすることが私の使命です。
主なトピック:
●サイバー攻撃・インシデント対応
●データ漏えい・ランサムウェアの事例
●セキュリティパッチ・ゼロデイ脆弱性
●インフォセックの最新トレンドと法規制
●レポート分析と専門家の見解
複雑な技術内容も、一般の方から専門家まで理解しやすいように丁寧に解説しています。日々変化するセキュリティの世界を、確かな情報と共にお届けします。