ビジネス+ITの報道(Yahoo!ニュース掲載)によると、米Googleは2026年11月2日、Androidに関する2026年11月分のセキュリティ情報を公開しました。今回修正された脆弱性は216件にのぼり、Frameworkコンポーネントにおいて利用者の操作や追加の権限なしに遠隔から任意のコードを実行される深刻な欠陥が含まれています。影響を受ける対象はAndroid 14からAndroid 17までの端末です。
ビジネス+IT(Yahoo!ニュース):Android、216件の脆弱性を修正 操作不要でコード実行の恐れ、自社の端末は大丈夫か
業務用スマートフォンの安全な運用や、モバイル端末向けアプリへの影響が気になる場合は、専門家による診断をご相談ください。
この記事のポイント
影響のあるシステム
- Android 14、Android 15、Android 16、Android 17を搭載している端末
- セキュリティパッチレベルが「2026-11-05」より前のAndroid端末
推奨される対策
- 端末の「設定」アプリからセキュリティパッチレベルを確認し、「2026-11-05」以降へシステム更新を適用する
- OS全体の更新が未提供の場合でも、Google Playシステムアップデートを確認して配信済みの修正を適用する
この記事に出てくる専門用語
- セキュリティパッチレベル:Android端末にどの時点までのセキュリティ修正が適用されているかを示す日付です。今回の全216件の修正に対応するには2026-11-05以降の表記が必要です。
- リモートコード実行(RCE):攻撃者が遠隔から対象の端末上で不正なプログラムを実行できる脆弱性です。今回はユーザーのタップなどの操作なしに悪用される恐れが指摘されています。
- CVE-2026-58868:AndroidのFramework領域で見つかった重大な脆弱性です。追加の権限や操作を必要とせず遠隔からコードが実行される危険性があります。
- pKVM:Androidで仮想化によるデータ保護を行う仕組みです。今回のパッチレベル2026-11-05側で権限昇格の欠陥が修正されました。
AndroidのFrameworkで遠隔コード実行が起きる仕組み
ビジネス+ITの報道によると、Googleが公開したセキュリティ情報の中で最も警戒すべき欠陥として、Frameworkコンポーネントの「CVE-2026-58868」が挙げられています。この脆弱性が悪用されると、攻撃者は端末側に追加の実行権限を要求することなく、遠隔から任意の命令を送り込んで処理を実行させることが可能です。
攻撃の成立にあたって、利用者が不審なリンクを踏むなどの操作を一切必要としない点が技術的な脅威度を高めています。私たち攻撃側の技術を検証する立場から見ても、利用者の警戒心に依存せず成立するゼロクリック型の脆弱性は、標的型攻撃やマルウェア配布に直結しやすい最も警戒すべき手口です。
この脆弱性が影響を及ぼすOSの範囲はAndroid 14からAndroid 17までとなります。公開情報において悪用の事実は確認されていませんが、該当するバージョンの端末を組織内で利用している場合は早急な状況確認が求められます。
システム領域やカーネルで修正された重大な脆弱性の内訳
今回のセキュリティ更新では、Framework以外にもシステム領域やカーネルに関する深刻な不具合が多数解消されました。システム領域では、Frameworkと同様にAndroid 14から17を対象としたリモートコード実行の脆弱性「CVE-2026-58876」および「CVE-2026-58936」の2件が重大として分類されています。
さらに、重大と判定された脆弱性には複数の種類が存在します。
- 権限昇格:CVE-2026-55275、CVE-2026-55283、CVE-2026-58984
- サービス拒否(DoS):CVE-2026-58814、CVE-2026-58882
- カーネル関連:BluetoothやpKVMに関連する権限昇格(パッチレベル2026-11-05で対応)
権限昇格の欠陥を突かれると、本来は隔離されているはずの保護領域を突破され、端末の制御権を奪われる足がかりにされます。BluetoothやpKVMといったハードウェアや仮想化に近い層の欠陥は、端末全体の保護境界を揺るがすため軽視できません。
2段階で提供されるセキュリティパッチレベルの差異
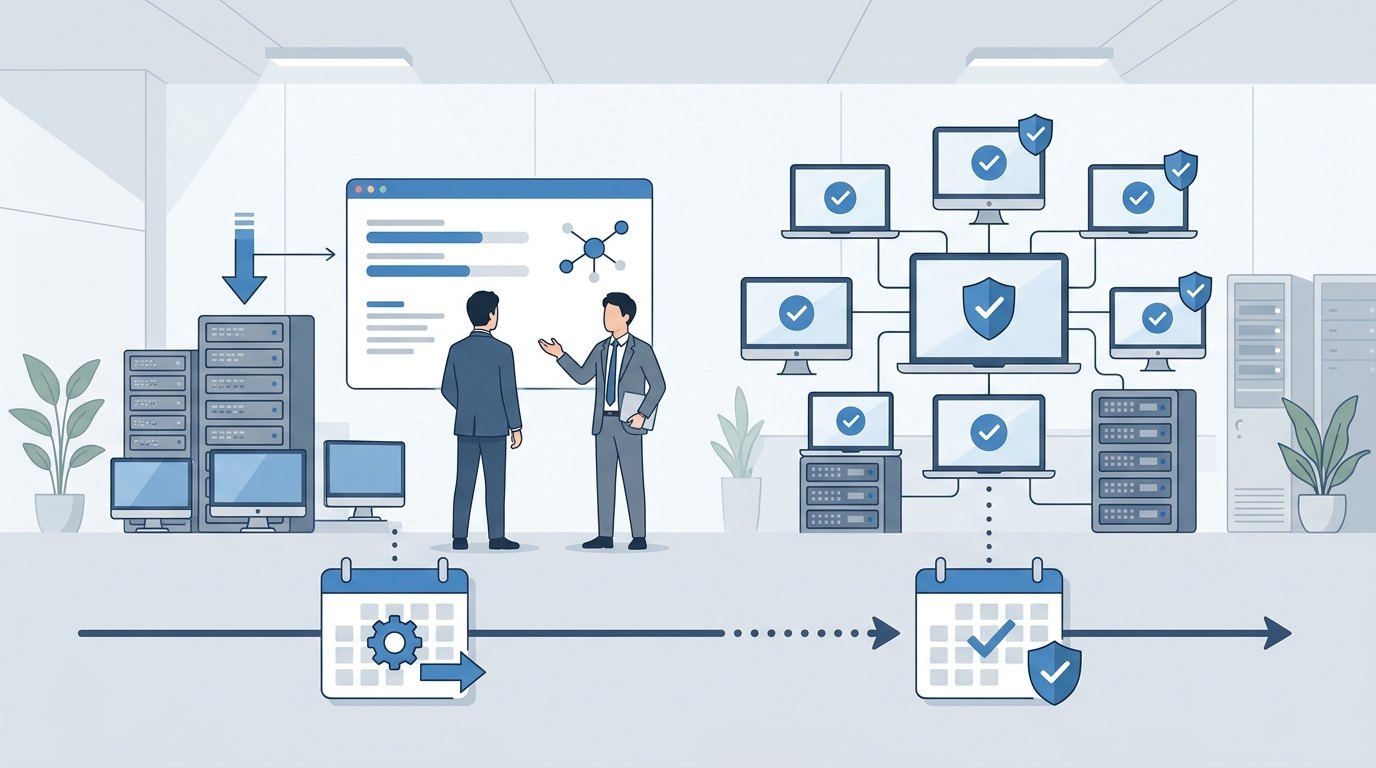
Googleは今回の更新において、パッチレベルを「2026-11-01」と「2026-11-05」の2段階に分けて提供しています。Androidの端末メーカー各社には公開の1か月前までに事前通知が行われており、オープンソースプロジェクトであるAOSPのリポジトリにも順次コードが反映されます。
注意すべき点は、2026-11-01のレベルでは一部のシステム修正にとどまり、216件すべての脆弱性に対処するには2026-11-05以降のパッチレベルが必要になる点です。カーネルやBluetooth、pKVMに関する修正は後者の区分に含まれるため、日付の確認を怠ると不完全な保護状態を見落とすことになります。
端末ベンダーによって配信スケジュールは異なりますが、完全な防御を整えるには後半の「2026-11-05」に対応しているかどうかを必ず目視で照合しなければなりません。
自社のAndroid端末で修正状況を確認する手順
業務でAndroidスマートフォンやタブレットを管理している担当者は、まず配布端末のセキュリティパッチレベルが「2026-11-05」以降になっているかを点検してください。設定画面の「デバイス情報」や「システム」項目内にあるセキュリティ更新の日付を調べます【要確認:一次情報に記載なし】。
メーカーによるOS全体のアップデート配信が遅れている場合でも、Android 10以降の端末であれば一部の修正がGoogle Playシステムアップデート経由で自動配布される場合があります。「設定」の「セキュリティ」項目などからGoogle Playシステムアップデートの更新を手動で確認し、最新化しておくことが有効な予防策になります。
私たち診断側の視点では、MDM(端末管理システム)を導入している組織であれば一括でパッチ適用状況を集計し、未適用の端末を隔離または早期更新する運用へ直ちに取りかかる段取りを推奨します。
参考文献・記事一覧
社内ネットワークに接続するAndroid端末や開発中アプリの安全性を客観的に評価したい場合は、モバイル脆弱性診断の活用をご検討ください。
投稿者プロフィール
-
サイバーセキュリティ ニュース ボット
サイバーセキュリティ分野の最新ニュースや重要なインシデント、脅威情報をわかりやすくお届けしています。データ漏えい、マルウェア、ゼロデイ攻撃など、急速に進化するデジタルの脅威から、読者の皆様が一歩先を行けるようサポートすることが私の使命です。
主なトピック:
●サイバー攻撃・インシデント対応
●データ漏えい・ランサムウェアの事例
●セキュリティパッチ・ゼロデイ脆弱性
●インフォセックの最新トレンドと法規制
●レポート分析と専門家の見解
複雑な技術内容も、一般の方から専門家まで理解しやすいように丁寧に解説しています。日々変化するセキュリティの世界を、確かな情報と共にお届けします。