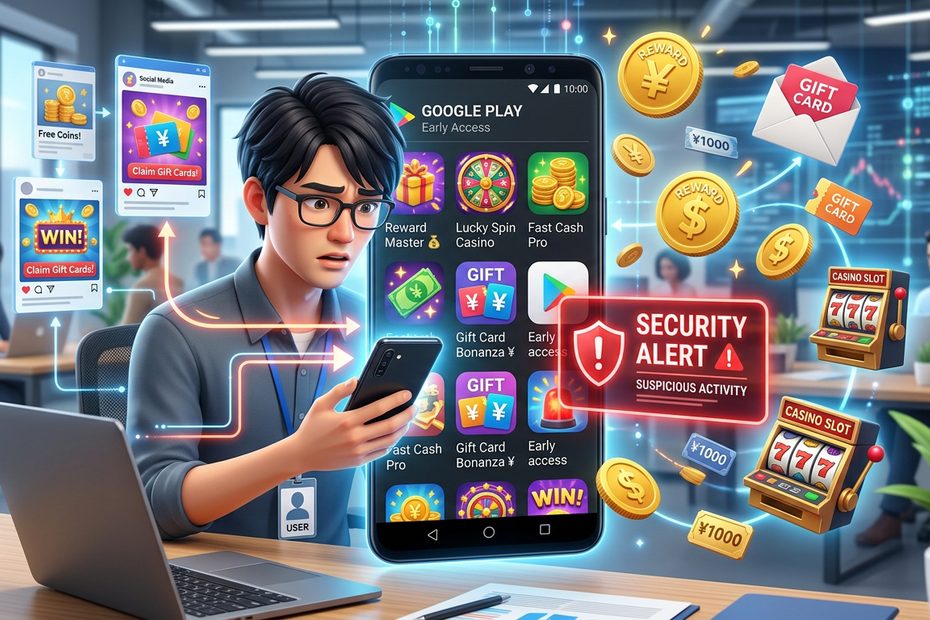
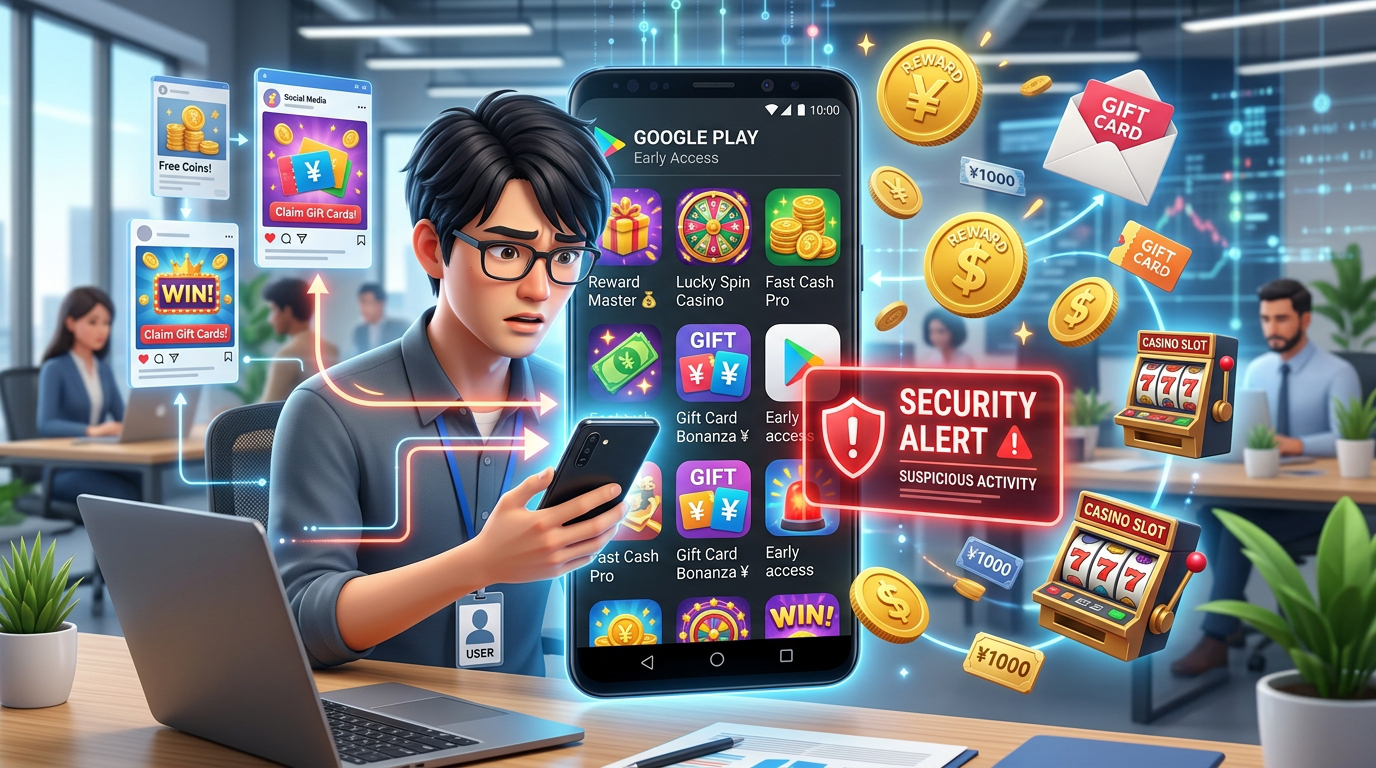
Google Playの「早期アクセス」機能を利用し、現金やギフトカード、カジノの賞金などをうたう不審なAndroidアプリが多数公開されていることがBitdefenderの調査で明らかになりました。早期アクセス中のアプリでは利用者の評価やフィードバックが一般公開されないため、通常のアプリで判断材料となるレビューを確認しにくい点が悪用されています。SNS上の偽広告やAI生成の有名人動画を使った誘導にも注意が必要です。
The Hacker News:Google Play Early Access Abused to Push Thousands of Deceptive Android Apps
この記事のポイント
影響のあるシステム
- Android端末:Google Playから早期アクセスアプリをインストールするユーザー
- Google PlayのEarly Access(早期アクセス)プログラム:正式公開前のアプリや機能をテストする仕組み
- 現金報酬、PayPalでの支払い、暗号資産、ギフトカード、無料スピン、カジノ賞金などをうたうアプリ
- カジノやスロットを装ったゲーム、PDFリーダー、QRコードスキャナー、電話追跡ツールなどを名乗るアプリ
- TikTok、FacebookなどのSNS広告からGoogle Playや外部のギャンブルサイトへ誘導されるユーザー
- 早期アクセスアプリでは、ユーザーの評価やフィードバックが開発者向けの非公開情報となり、一般利用者が通常の公開レビューとして確認できません
推奨される対策
- 早期アクセス中のアプリは、一般公開されたレビューや評価を確認しにくいことを前提に、開発元や提供内容を慎重に確認してください。
- 「簡単に現金がもらえる」「短時間で高額報酬」「無料でカジノ賞金を獲得」など、過度に魅力的な広告だけを根拠にアプリをインストールしないでください。
- TikTokやFacebookなどのSNS広告から直接アプリへ誘導された場合は、広告内の説明だけで判断せず、開発者情報やプライバシーポリシーなども確認してください。
- 有名人が商品やサービスを推奨している動画であっても、AIによるディープフェイクの可能性を考慮してください。
- アプリが要求する権限が、その機能に本当に必要なものかを確認してください。
- 金銭の払い出し条件として追加の広告視聴や長時間の利用を要求されても、報酬が実際に支払われるとは限らないため注意してください。
- 不審なアプリやGoogle Playのポリシー違反と思われるアプリを発見した場合は、Google Playの報告機能を利用してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- Early Access(早期アクセス):正式リリース前のAndroidアプリを利用者に提供し、開発者がフィードバックを受け取るためのGoogle Playの仕組みです。
- ディープフェイク:AIなどを使って人物の映像や音声を本物のように生成・加工する技術です。偽広告や詐欺で悪用される場合があります。
- ジオフェンシング:利用者の所在地などに応じて、サービスや機能へのアクセスを制限する仕組みです。
- ADB(Android Debug Bridge):Android端末をPCなどから操作・デバッグするための開発者向け機能です。外部へ不用意に公開すると攻撃に悪用される可能性があります。
- MediaProjection API:Androidで画面のキャプチャや共有を行うための機能です。正規用途がありますが、マルウェアに悪用される場合もあります。
公開レビューを確認できない「早期アクセス」の特徴を悪用
Google Playの早期アクセスは、本来、開発中のアプリを正式リリース前に利用してもらい、開発者がユーザーから改善のためのフィードバックを受け取るための仕組みです。Googleの公式ヘルプでも、早期アクセスアプリは「まだ正式にリリースされていないアプリ」と説明されています。利用者はアプリを試し、開発者へ評価や感想を送信できますが、そのフィードバックは開発者だけが確認でき、一般利用者向けの公開レビューとして表示されません。
Bitdefenderは、この仕組みが一部の不審なアプリに悪用されていると報告しています。同社がGoogle Playアプリの利用状況を分析したところ、偽のカジノゲームや報酬アプリ、実際の機能と説明が一致しない可能性のあるユーティリティ、第三者の商標を連想させるゲームなど、数千件規模の早期アクセスアプリが確認されたとしています。
通常のGoogle Playアプリであれば、利用者は星の数やレビュー内容を確認し、「報酬が支払われなかった」「広告ばかり表示される」といった他のユーザーの体験を判断材料にできます。しかし早期アクセスでは、こうした評価を一般利用者同士で共有できません。Bitdefenderは、正規の開発者を不当なレビューから守るための仕組みである一方、利用者にとっては不審なアプリを見抜くための重要な情報が減るという側面があると指摘しています。
「現金がもらえる」と誘導し、広告を繰り返し表示
Bitdefenderが確認した不審な早期アクセスアプリでは、現金報酬、PayPal経由の支払い、暗号資産、ギフトカード、無料スピン、カジノの高額賞金などをうたうパターンが繰り返し使われていました。アプリをインストールすると、最初は大量の仮想コインや報酬を簡単に獲得できるため、利用者には「もう少し続ければ実際に換金できる」と感じさせる仕組みになっていると報告されています。
ところが、換金できるとされる金額に近づくにつれて進行が大幅に遅くなり、さらに多くの広告視聴やアプリ利用を要求されるケースがあります。元記事では、最終的に利用者が期待していた報酬を受け取れない一方で、アプリ側は繰り返し広告を表示することで収益を得る構造が紹介されています。
このタイプのアプリは、端末から情報を盗む典型的なマルウェアと必ずしも同じものではありません。そのため、「Google Playにある」「ウイルスとして検知されなかった」という理由だけで安全なサービスと判断することは適切ではありません。利用者に誤解を与える広告や、実現しない可能性のある報酬を使って長時間の広告閲覧へ誘導するなど、別の形のリスクが存在します。特に金銭的な利益を強調するアプリでは、提供元や報酬条件を慎重に確認する必要があります。
カジノアプリがカジュアルゲームを装うケースも
Bitdefenderは、早期アクセスで確認された不審アプリの中に、カジノやギャンブルに関連するものが多数含まれていると報告しています。正規のギャンブル関連アプリでは、提供地域に応じたライセンス、利用者の所在地確認、年齢確認など、さまざまな要件への対応が求められます。一方、今回確認された一部のアプリでは、カジノサービスであることを前面に出さず、スロット風のカジュアルゲームやパズルゲームとして公開する方法が使われていたとされています。
こうしたアプリはTikTokやFacebookなどの広告から宣伝され、広告をクリックした利用者をGoogle Playの早期アクセスアプリへ誘導したり、場合によっては直接外部のギャンブルサイトへ移動させたりするケースが確認されています。Bitdefenderは、このような方法によって、正規のギャンブルアプリに求められる規制上の条件を回避しようとする動きがあると説明しています。
また、不審なアプリはカジノ系だけではありません。PDFリーダー、QRコードスキャナー、電話追跡ツール、各種ユーティリティなど、一般利用者が日常的に検索しそうなカテゴリでも確認されています。名称や画像だけを見ると有名なゲームやサービスと関係があるように見えるものもあるため、アプリ名だけで信頼性を判断しないことが重要です。
SNS広告ではAI生成の有名人動画も利用
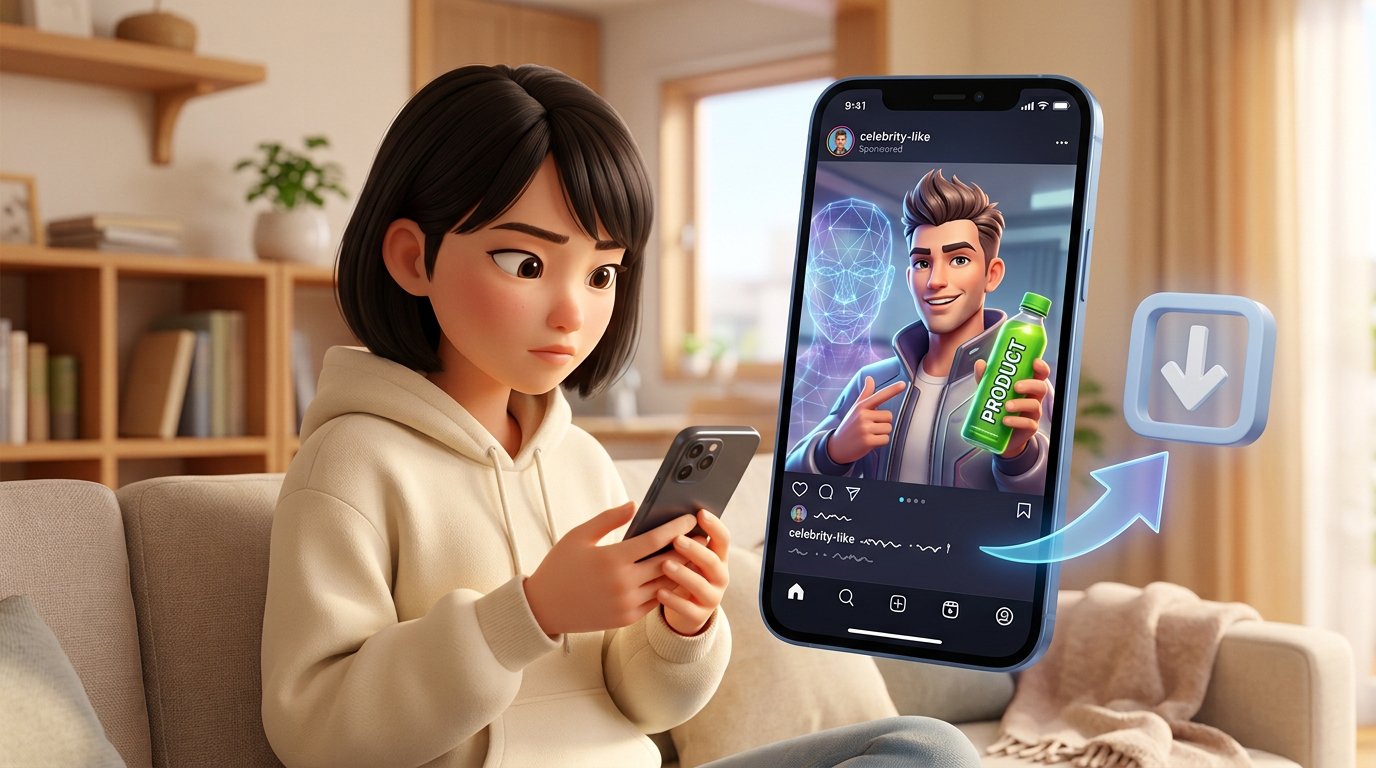
不審アプリへの入口として利用されているのが、TikTokやFacebookなどのSNS広告です。Bitdefenderによると、こうした広告の一部では、著名人がアプリを推奨しているように見せるAI生成のディープフェイク動画も利用されています。利用者から見ると、知っている人物が「このアプリで簡単に稼げる」と説明しているように見えるため、通常のバナー広告よりも信用してしまう可能性があります。
生成AIの普及により、映像だけを見て「本人が話しているから正しい」と判断することは難しくなっています。特に、お金がもらえる、投資で利益が出る、ギャンブルで高額賞金を得られるといった内容と有名人の映像が組み合わされている場合は注意が必要です。広告からGoogle Playへ移動したとしても、それだけで広告内容がGoogleによって保証されていることを意味するわけではありません。
企業においても、業務端末へ個人判断でアプリをインストールできる環境では同様のリスクがあります。MDMなどを利用してインストール可能なアプリを管理するほか、従業員に対して「公式ストアに掲載されていることだけを安全性の根拠にしない」「SNS広告から誘導されたアプリは特に慎重に確認する」といった基本的なモバイルセキュリティ教育を行うことが重要です。
Androidでは別のマルウェア活動も継続、アプリの入手経路を確認
今回の記事では、Google Play早期アクセスの悪用とは別に、Androidを狙う複数のマルウェア活動も報告されています。Hagasecaは、外部へ公開されたAndroid Debug Bridge(ADB)サービスを探索し、感染端末への永続化や遠隔操作を行う機能を持つとされています。またMantax Otaxは、スパイウェアとして情報を取得する機能に加え、Android 9以前の端末ではデータを暗号化し、画面をロックして身代金を要求する機能も備えていると報告されています。
StreamRatでは、AndroidのアクセシビリティサービスやMediaProjection APIを悪用し、端末の遠隔操作、偽画面の表示、機密情報の収集などを行います。元記事によると、スペイン語圏の利用者に対し、MetaやTikTokの広告から無料動画配信サービスを装った偽サイトへ誘導する方法が使用されています。さらにGigabudと関連する活動では、Androidのワークプロファイル内に対象アプリを複製し、金融詐欺に利用する手口も報告されています。
これらはGoogle Playの早期アクセスを悪用した不審アプリと同一のキャンペーンではありません。しかし、SNS広告、偽サービス、Androidアプリなどを組み合わせて利用者を誘導する手法が複数の攻撃で使われている点には注意が必要です。Android利用者は、アプリがどこから提供されているのか、誰が開発しているのか、どの権限を要求しているのかを確認し、金銭や無料サービスを強調する広告から安易にアプリを導入しないことが重要です。
参考文献・記事一覧
- The Hacker News
- Bitdefender:Google Play’s Early Access program may be exploited by potentially deceptive apps
- Google Play ヘルプ:新しい Android アプリを正式なリリース前に試す
- Google Play ヘルプ:Google Play 上のアプリやレビューの問題を報告する
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)