
Ciscoは、Secure Firewall Management Center(FMC)に影響する2件の脆弱性が実際の攻撃で悪用されていると明らかにしました。攻撃では、認証情報の取得やWebシェルの設置に加え、遠隔操作用マルウェア「Cyclops Blink」やQilinランサムウェアの展開につながった事例も報告されています。特にCVE-2026-20079はCVSS 10.0と評価されており、対象環境では早急な修正が求められます。
The Hacker News:Cisco FMC Flaws Exploited to Steal Credentials and Deploy Qilin Ransomware
この記事のポイント
影響のあるシステム
- Cisco Secure Firewall Management Center(FMC)Software
- CVE-2026-20079:CVSS 10.0の認証回避脆弱性
- CVE-2026-20316:CVSS 5.3の静的な認証情報に関する脆弱性
- 外部からFMCのWebインターフェースへアクセス可能な環境
- FMCによって管理されるネットワークや端末に重要な認証情報を保持している環境
推奨される対策
- CVE-2026-20079およびCVE-2026-20316の影響を受けるCisco Secure FMCに、Ciscoが提供する修正を速やかに適用してください。
- FMCのWebインターフェースを必要なくインターネットへ公開していないか確認してください。
- 不審なJSPファイルやJARファイル、WebシェルなどがFMC上に配置されていないか確認してください。
- 通常と異なるユーザー認証や、FMC内部データベースへの不審なアクセスがないか確認してください。
- Netcatなど、外部との通信を維持するための不審なツールが配置されていないか確認してください。
- FMCから認証情報が取得された可能性がある場合は、関連するパスワードやその他の認証情報への影響を確認してください。
- エンドポイント上でセキュリティ製品の停止やQilinランサムウェアの展開につながる不審な活動がないか調査してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- CVE-2026-20079:Cisco Secure FMCのWebインターフェースに存在する認証回避の脆弱性です。認証されていない遠隔の攻撃者がスクリプトファイルを実行し、基盤OSのroot権限を取得できる可能性があります。
- CVE-2026-20316:Cisco Secure FMCに存在する認証情報に関する脆弱性です。認証されていない攻撃者が低権限アカウントでログインし、機密情報へアクセスできる可能性があります。
- Webシェル:攻撃者が侵害したWebサーバー上でコマンドを実行し、継続的に遠隔操作するために設置する不正なプログラムです。
- リバースシェル:侵害されたシステム側から攻撃者のサーバーへ通信を開始し、遠隔からコマンドを実行できるようにする仕組みです。
- Living off the Land(LotL):OSや製品に標準搭載された正規の機能やツールを悪用して攻撃を行う手法です。
- Cyclops Blink:モジュール型のマルウェアです。過去に米国や英国の機関からロシアのSandwormに関連付けられたことがあります。
- Qilin:企業などを標的とするランサムウェアとして知られるマルウェアです。
- KEV(Known Exploited Vulnerabilities):米国CISAが管理する、実際の攻撃で悪用が確認された脆弱性のカタログです。
CVSS 10.0、認証なしでroot権限につながるCVE-2026-20079
CVE-2026-20079は、Cisco Secure Firewall Management CenterのWebインターフェースに存在する認証回避の脆弱性です。CVSSスコアは最大値の10.0と評価されています。悪用された場合、認証されていない遠隔の攻撃者がFMC上でスクリプトファイルを実行し、その基盤となるOSのroot権限を取得できる可能性があります。
ネットワークセキュリティ製品の管理システムでroot権限を奪われることは、一般的なWebサーバーの侵害とは異なるリスクがあります。FMCは企業ネットワーク内のセキュリティ機器や設定を管理する重要なシステムであるため、攻撃者が管理サーバーを掌握した場合、認証情報の収集や内部ネットワークの調査など、その後の攻撃活動に利用される可能性があります。
実際にCisco Talosが確認した攻撃では、この脆弱性を利用した侵入後にWebシェルやコマンド実行用ファイルが設置されています。そのため、対象環境では脆弱性を修正するだけではなく、修正前にすでに侵入されていなかったかを確認する必要があります。特にインターネットからFMCの管理画面へアクセスできる環境では、優先度を上げて対応することが重要です。
Webシェルを設置し、内部データベースから認証情報を取得
Cisco Talosは、侵害後の活動を3つの異なるクラスターとして追跡しています。このうち「UAT-12197」と呼ばれる活動では、CVE-2026-20079の悪用後にJSP形式のWebシェルがFMCへ設置されました。Webシェルは、攻撃者がサーバー上で継続して操作を行うための足掛かりとして利用される仕組みです。
その後、攻撃者はJava Archive(JAR)形式のコマンド実行ツールも配置し、侵害したFMC内部のデータベースへ問い合わせを行っていました。Cisco Talosによると、このツールはシステム上でコマンドを実行する機能を備えており、FMCの内部データベースからユーザーの認証データや認証情報を取得するために利用されていました。
このような活動が確認された場合、影響はFMCそのものだけに限定できません。取得された認証情報が別のシステムでも利用できる状態だった場合、攻撃者が内部ネットワークへさらに侵入する可能性があります。そのため、Webシェルや不審なJARファイルなどが見つかった場合は、ファイルを削除するだけではなく、認証情報が外部へ取得された可能性も含めて影響範囲を調査する必要があります。
Cyclops Blinkを展開する別の攻撃活動も確認
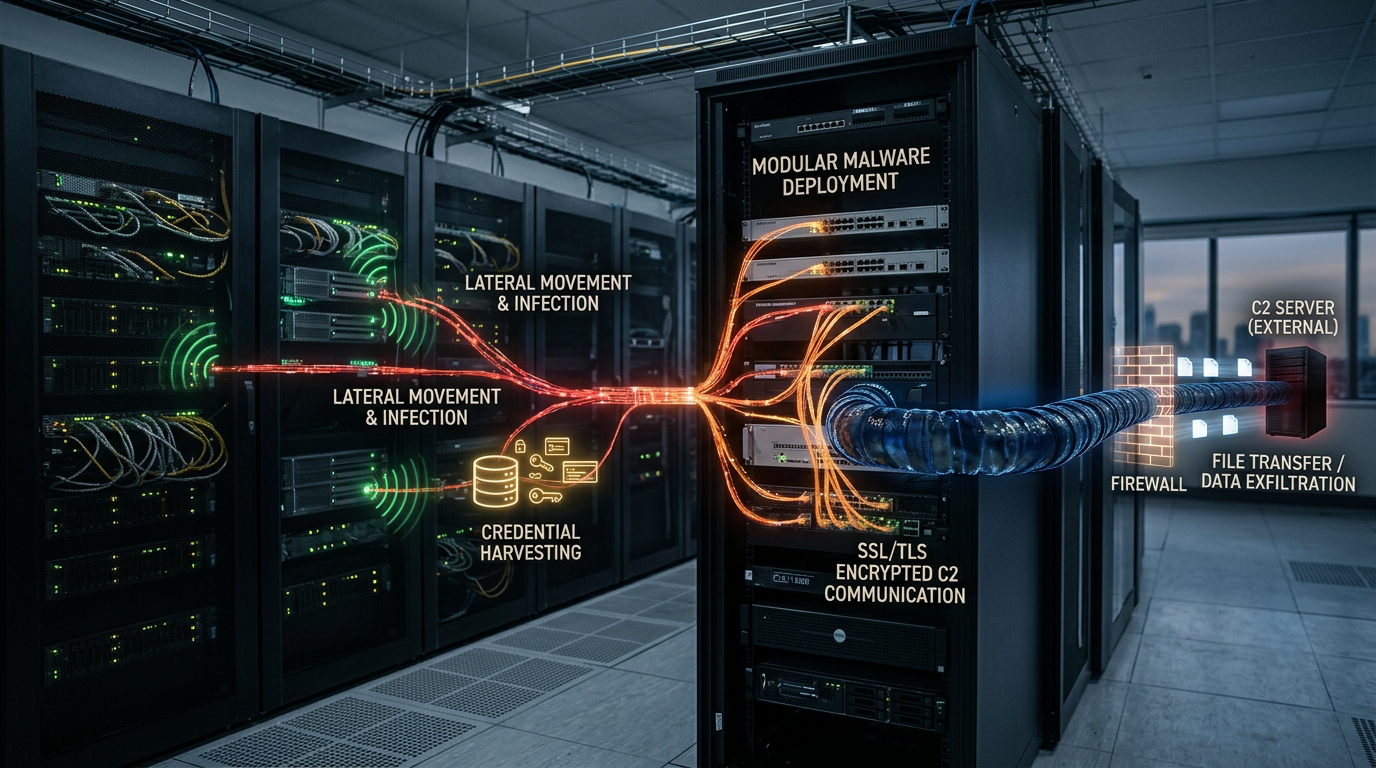
2つ目の活動クラスター「UAT-11823」では、CVE-2026-20079とCVE-2026-20316の両方が悪用されたと報告されています。攻撃者はFMCへのアクセスを取得した後、Netcatを利用したリバースシェルを設置し、外部のC2サーバーからコマンドを送信できる状態を構築していました。また、管理対象デバイスの設定情報を取得するためのスクリプトなども利用されています。
さらにCisco Talosは、この活動でCyclops Blinkの亜種が展開されたことを確認しています。Cyclops Blinkは永続化、ファイルのアップロードやダウンロード、認証情報の収集、任意コマンドの実行、ネットワークスキャン、パケット取得などの機能を備えていたと報告されています。
Cisco TalosはUAT-11823をAPT活動として追跡しており、使用されたツールが過去にSandwormへ関連付けられたCyclops Blinkと重なることを報告しています。ただし、このことだけを根拠に、今回のすべての活動主体を特定の組織と同一視することは適切ではありません。企業側では攻撃者の帰属よりも、FMCへの侵入後に外部通信や永続化、認証情報収集などが行われていないかを確認することが優先されます。
Qilinランサムウェア攻撃では正規のFMC機能も悪用
3つ目の活動クラスター「UAT-11988」について、Cisco Talosは高い確度でランサムウェア運用者によるものと評価しています。攻撃者はCVE-2026-20316に関連する静的な認証情報を利用してFMCへアクセスし、その後FMCに標準搭載されている正規の機能を悪用して内部ネットワークの調査を進めました。このように正規ツールを攻撃に利用する方法はLiving off the Landと呼ばれます。
侵入後、攻撃者はネットワーク内の情報を広く調査し、認証情報を収集するとともに、暗号化対象となる端末の一覧を作成していました。また、SOCKSプロキシやリバースSSHトンネルを配置し、内部システムへのアクセスを維持するための通信経路も構築したと報告されています。
その後、攻撃者はネットワーク内で追加の探索を行い、セキュリティ製品を停止するためのツールを展開し、最終的にQilinランサムウェアを対象端末へ導入しました。Cisco Talosは、確認された手法や行動がQilinランサムウェアのアフィリエイトによる活動と一致すると評価しています。この事例は、FMCのようなネットワーク管理基盤への侵入が、組織全体を対象とするランサムウェア攻撃の入口となり得ることを示しています。
CVSS 5.3でも実攻撃では重大な入口になったCVE-2026-20316
CVE-2026-20316のCVSSスコアは5.3であり、CVE-2026-20079の10.0と比較すると数値上は低く見えます。しかし、実際の攻撃ではこの脆弱性が初期アクセスの手段として利用され、その後のランサムウェア攻撃につながった事例が確認されています。この脆弱性では、認証されていない遠隔の攻撃者が低権限アカウントを利用してFMCへログインし、機密情報へアクセスできる可能性があります。
また、Ciscoはこの問題について、他のSecure FMCの脆弱性と組み合わせることで権限を拡大できる可能性があると説明しています。つまり、単独では限定的に見える脆弱性であっても、他の問題や正規の管理機能と組み合わせることで、実際の攻撃では深刻な結果につながる場合があります。
今回のUAT-11988の事例でも、CVE-2026-20316によるアクセス取得後、内部調査、認証情報収集、トンネル構築、セキュリティ製品の停止、ランサムウェア展開へと攻撃が段階的に進んでいます。脆弱性対応ではCVSSの数値だけで優先順位を決めるのではなく、実際の悪用状況や他の攻撃手法と組み合わせられる可能性も確認することが重要です。
国内企業はパッチ適用と同時に「侵入済み」を前提とした確認を
Ciscoは、CVE-2026-20079とCVE-2026-20316について、影響を受けるソフトウェアへ修正を適用するよう強く推奨しています。また、両脆弱性は実際の攻撃で悪用されており、米国CISAのKnown Exploited Vulnerabilities(KEV)カタログにも追加されています。そのため、Secure FMCを運用している組織では通常の脆弱性管理よりも優先度を上げて対応する必要があります。
ただし、今回の事例ではすでにWebシェル、リバースシェル、認証情報窃取、Cyclops Blink、トンネルツール、Qilinランサムウェアなど、侵入後の具体的な活動が確認されています。対象システムを一定期間インターネットへ公開していた場合や、修正前の状態で運用していた場合は、アップデートしただけで安全になったと判断しないことが重要です。
管理者はFMC上の不審なファイルやプロセス、アカウント、外部通信などを確認するとともに、内部ネットワークで不審な探索や認証情報へのアクセスが発生していないかを調査する必要があります。侵害が疑われる場合には、FMCに保存されていた認証情報がすでに取得された可能性も考慮し、関連するシステムまで含めて影響範囲を確認することが求められます。
参考文献・記事一覧
- The Hacker News
- Cisco Talos:Active exploitation of Cisco Secure Firewall Management Center vulnerabilities
- Cisco:Secure Firewall Management Center Software Authentication Bypass Vulnerability
- Cisco:Secure Firewall Management Center Software Static Credential Vulnerability
- CISA:Known Exploited Vulnerabilities Catalog
投稿者プロフィール

-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)
















