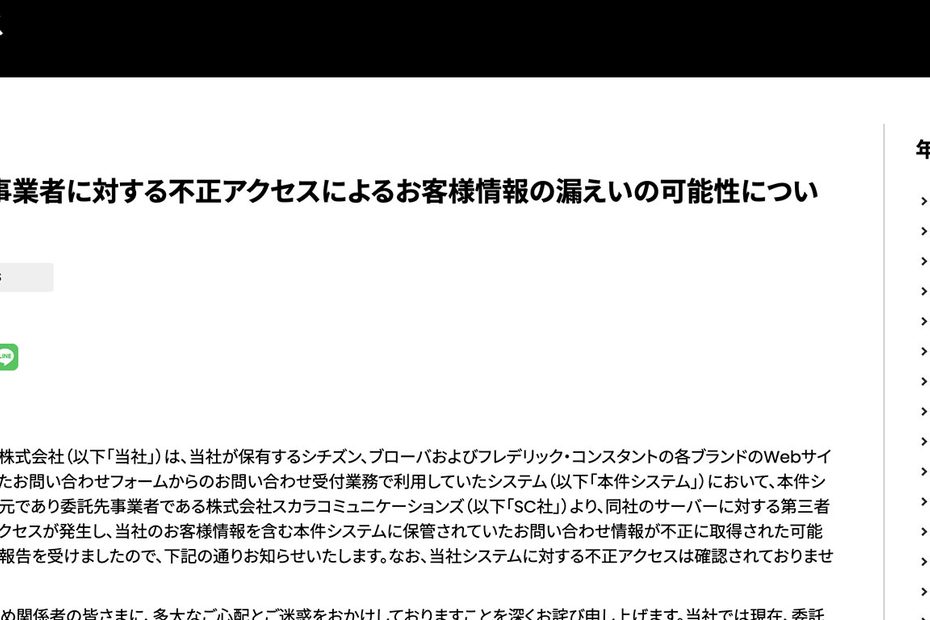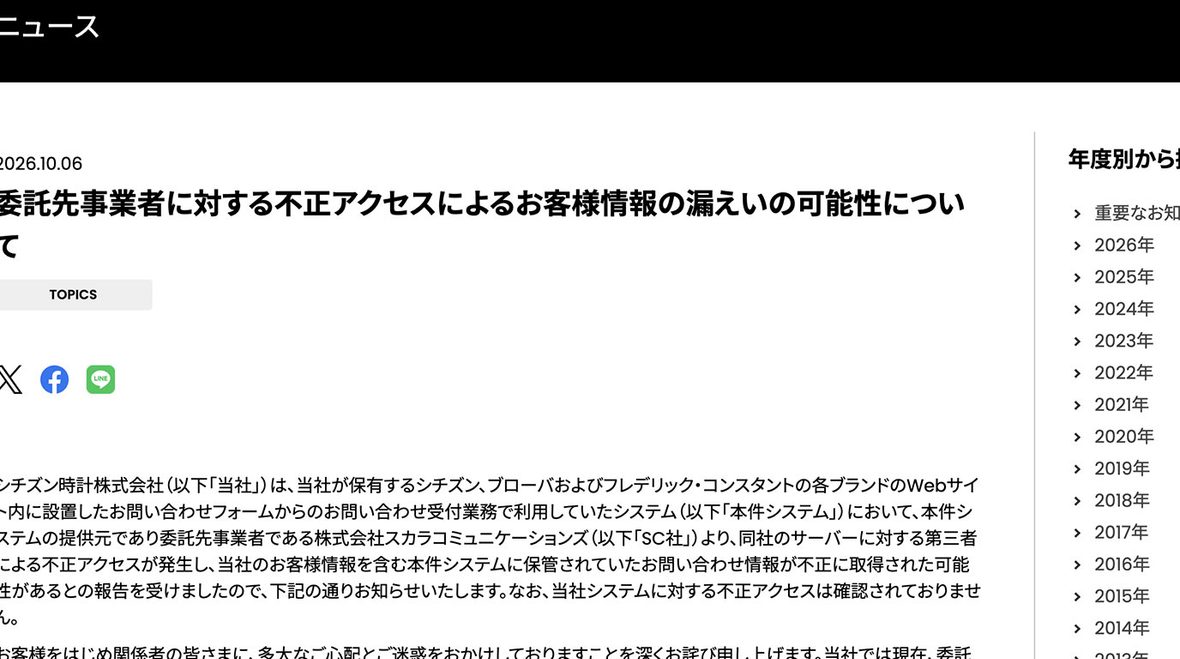
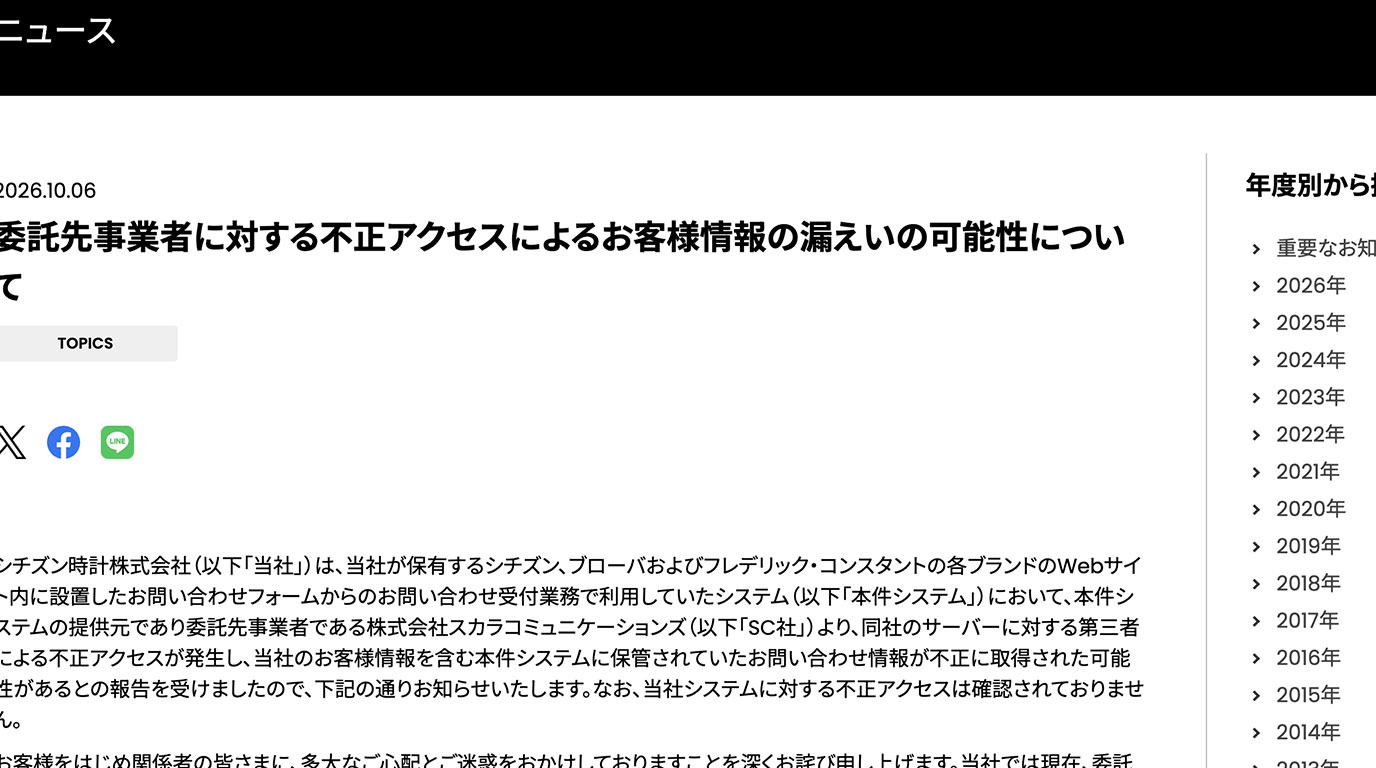
2026年10月6日、シチズン時計は、顧客約10万人分の個人情報が漏えいした可能性があると発表しました。
今回、不正アクセスを受けたのはシチズン時計のシステムではなく、問い合わせ受付業務を委託していた外部企業のサーバーです。
漏えいした可能性がある情報には、氏名や住所、電話番号、メールアドレスなどが含まれています。また、問い合わせ内容によっては、銀行口座やクレジットカードの情報も含まれていた可能性があります。
多くの企業では、問い合わせフォームや顧客管理などに外部サービスを利用しています。自社で管理しているシステムが安全でも、委託先で事故が発生すれば、預けていた情報が漏えいするおそれがあります。
今回のニュースは、そうした外部サービスの利用に伴うリスクを考えるうえでも、注目したい事例です。
シチズン時計で何が起きたのか
シチズン時計の発表によると、不正アクセスを受けたのは、問い合わせ受付業務を委託していた株式会社スカラコミュニケーションズのサーバーです。
対象となったのは、シチズン、ブローバ、フレデリック・コンスタントの各ブランドのWebサイトに設置されていた問い合わせフォームの情報です。
不正アクセスは10月2日夜から3日朝にかけて発生しました。
委託先の発表では、第三者がシステムの管理画面に不正ログインし、不正なプログラムを設置したうえで、保存されていた問い合わせ情報を取得した可能性があるとされています。
委託先は10月3日朝、データベースの監視による警告をきっかけに調査を開始し、不正アクセスを遮断しました。
シチズン時計は、自社のECサイトや会員向けサービス、社内ネットワークなどへの不正アクセスは確認されていないと発表しています。
また、10月6日時点で今回の件に起因する二次被害も確認されていません。
問い合わせフォームに入力した情報が流出する可能性も
今回の件で気になるのが、問い合わせフォームに保存されていた情報が対象になっていることです。
問い合わせフォームには、名前やメールアドレスだけでなく、住所や電話番号などを入力することもあります。
商品に関する相談や修理の問い合わせであれば、購入時期や製品の情報、相談内容なども記録されているかもしれません。
特に注意したいのは、問い合わせ内容を自由に入力できる欄です。
シチズン時計は、この欄に銀行口座やクレジットカードの情報が記載されていた場合、それらも漏えいした可能性があると説明しています。
ただし、銀行口座やクレジットカードの情報が約10万人全員について漏えいしたという意味ではありません。
現時点では、こうした情報が実際にどの程度含まれていたのかは明らかになっていません。
問い合わせフォームは、利用者にとって身近な機能です。それだけに、企業側では入力された情報がどこに保存され、いつまで残っているのかを把握しておく必要があります。
同じサービスを利用していた他の企業にも影響
今回の不正アクセスは、シチズン時計だけの問題ではありません。
スカラコミュニケーションズによると、同じサーバー上で稼働していた最大5社のシステム環境で、問い合わせ情報が漏えいした可能性があります。
対象となる情報は、延べ最大713,126件です。
この数字は問い合わせの件数であり、同じ人が複数回問い合わせた場合もそれぞれ数えられています。そのため、約71万人分の個人情報が漏えいしたと考えるのは正確ではありません。
実際の対象人数については調査が進められています。
一つの外部サービスで問題が発生し、複数の利用企業に影響が及ぶ。今回の件では、こうしたリスクが実際に表面化しました。
なお、委託先は今後の対策として、利用企業ごとのシステム環境をより適切に分けることや、管理者の認証強化などを挙げています。
外部サービスに任せていれば安全とは限らない
企業のWebサイトには、問い合わせフォームや予約システム、チャットサポートなど、外部企業が提供するサービスが数多く使われています。
こうしたサービスは便利で、自社ですべてを開発・運用する必要がないという利点があります。
一方、顧客情報を外部のシステムに保存する場合、そのサービスの安全性も重要になります。
例えば、外部サービスを導入するときに機能や料金は詳しく確認していても、保存データの扱いや管理画面の安全性までは十分に確認できていないケースもあるでしょう。
契約前だけでなく、利用を始めた後の管理も必要です。
委託先でどのような情報を保管しているのか。不要になった情報は削除されているのか。問題が発生した際には、どのような方法で連絡を受けられるのか。
こうした点は、普段から確認しておきたいところです。
もちろん、今回の不正アクセスについて、委託先の具体的な管理上の問題や責任の所在がすべて明らかになっているわけではありません。現時点で公表されている情報だけで、原因を決めつけることはできません。
企業が見直しておきたいセキュリティ対策
外部サービスを利用している企業では、まず顧客情報がどこに保存されているのかを確認することが大切です。
自社のサーバーだけでなく、問い合わせシステムや顧客管理サービスなど、外部に預けている情報も含めて把握する必要があります。
また、問い合わせフォームの自由入力欄に、必要以上の個人情報を入力させない工夫も有効です。
例えば、クレジットカード番号などの機密情報を入力しないよう案内したり、業務上必要のない情報を長期間保存しないようにしたりする方法があります。
管理画面については、パスワードだけに頼らない多要素認証や、アクセス権限の制限も重要です。
多要素認証とは、パスワードに加え、スマートフォンによる確認などを組み合わせてログインの安全性を高める仕組みです。
Webサイトやシステムの安全性については、脆弱性診断やペネトレーションテストを利用して確認する方法もあります。
CyberCrewでは、攻撃者の視点からシステムの問題点を調べるセキュリティ診断やペネトレーションテストを提供しています。
ただし、自社で診断を実施しても、委託先のシステムまで自動的に安全性を確認できるわけではありません。外部サービスについては、提供事業者の対策状況も確認することが必要です。
漏えいした情報を早く見つけるために
情報漏えいへの対策は、不正アクセスを防ぐことだけではありません。
流出した情報が後日、ダークウェブなどで公開されたり、売買されたりすることもあります。
ダークウェブとは、通常の検索エンジンでは見つけにくく、専用のソフトウェアなどを使ってアクセスするWebサイト群のことです。違法な情報の売買などに使われる場合もあります。
CyberCrewでは、こうした場所などに流出した情報を検知・監視するサービス「ALIENGATE(エイリアンゲート)」を提供しています。
ALIENGATEは、企業のドメインやメールアドレスなどに関連する流出情報を監視し、確認された情報を把握できるようにするサービスです。
例えば、従業員のメールアドレスやパスワードなどの認証情報が流出していることが分かれば、対象のアカウントを確認し、パスワードの変更などの対応につなげられます。
ただし、すべての情報漏えいを検知できるわけではありません。監視対象となる情報源に現れていない情報まで、必ず発見できるものではないためです。
不正アクセスを防ぐ対策とあわせて、外部に流出した情報を早期に発見できる仕組みも検討しておきたいところです。
ALIENGATEの詳細は、公式サイトで確認できます。
シチズン時計への問い合わせ経験がある方は注意を
シチズン時計は、今回の件で情報漏えいの可能性がある利用者に対し、順次個別に連絡するとしています。
対象となる可能性がある方は、シチズン時計や関係者を名乗る不審なメール、SMS、電話に注意してください。
情報漏えいに関するお知らせを装い、偽のWebサイトへ誘導したり、個人情報を聞き出そうとしたりする手口も考えられます。
不審な連絡を受けた場合は、メッセージに記載されたリンクをそのまま開かず、公式サイトから案内を確認する方が安全です。
シチズン時計は、今回の件に関する専用問い合わせ窓口を設けています。
まとめ
今回のシチズン時計の件では、問い合わせ受付業務を委託していた外部企業への不正アクセスによって、約10万人分の個人情報が漏えいした可能性があります。
さらに、同じサーバーを利用していた他の企業にも影響が及んだ可能性があり、委託先のセキュリティ管理がいかに重要かが分かります。
外部サービスは多くの企業にとって欠かせない存在です。利用を避けるのではなく、どのような情報を預けているのか、提供事業者がどのような対策を取っているのかを確認したうえで利用することが大切です。
自社のシステムだけでなく、外部に預けている顧客情報についても、管理状況を見直しておく必要があります。
参考情報
- シチズン時計株式会社|委託先事業者に対する不正アクセスによるお客様情報の漏えいの可能性について(2026年10月6日)
- 株式会社スカラコミュニケーションズ|FAQシステム「i-ask」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(2026年10月6日)
※本記事は2026年10月7日時点の公式発表および公開情報をもとに、株式会社CyberCrewが独自に整理・解説したものです。調査の進展によって内容が変わる可能性があります。
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)