国内で不正アクセスによる被害の公表が相次いでいます。
2026年10月6日の共同通信の報道によると、国内の企業や自治体が今年公表した不正アクセスなどの被害は、9月末時点で600件に達しました。
この数字は、セキュリティ企業のトレンドマイクロが公表情報を集計したものです。2025年の年間593件をすでに上回り、現在の集計方法が始まった2024年の644件も超えるペースとなっています。
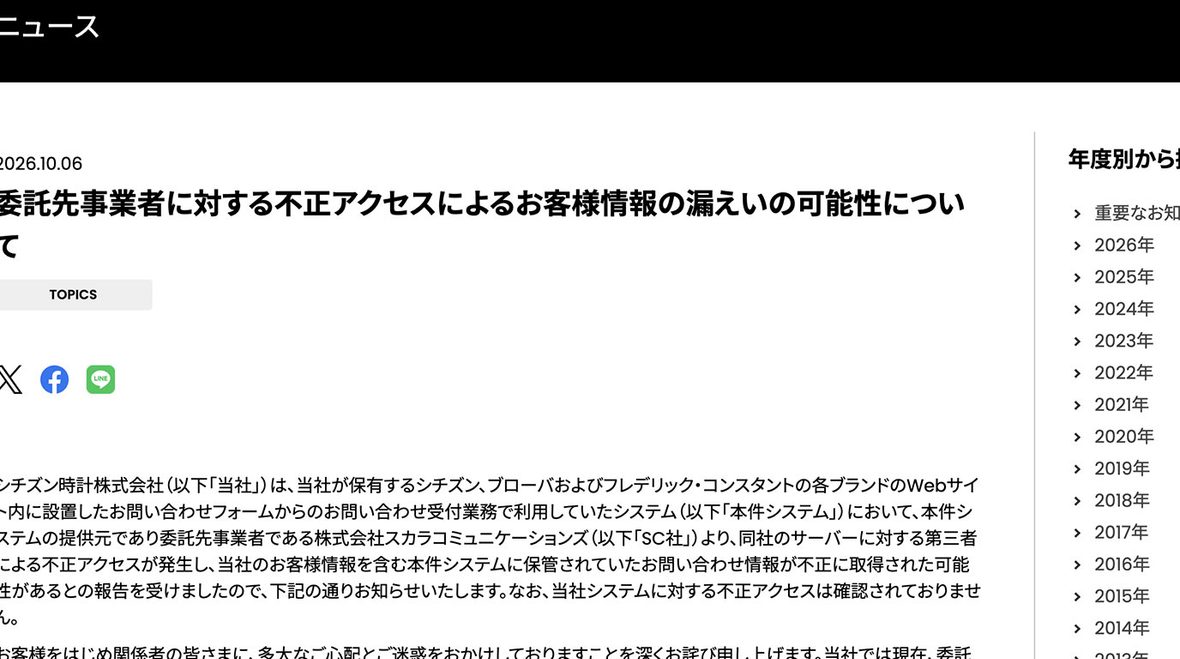
最近では、タイムズカーで約660万アカウントの情報漏えいが確認され、シチズン時計でも問い合わせ業務の委託先への不正アクセスによって、約10万人分の個人情報が漏えいした可能性があると発表されました。
こうしたニュースが続く中、自社のセキュリティ対策に不安を感じている企業も多いのではないでしょうか。
不正アクセスの被害公表が9カ月で600件に
トレンドマイクロの集計によると、国内企業や自治体による不正アクセスなどの被害公表件数は、2024年が644件、2025年が593件でした。
2026年は9月末の時点で600件に達しており、前年の年間件数を超えています。
ただし、この数字は国内で発生したすべてのサイバー攻撃を数えたものではありません。
企業や自治体が公表した被害を集計しているため、外部に公表されていない事故や、被害に気付いていないケースは含まれていません。また、2024年からの集計なので、それ以前も含めた日本の歴史上最多という意味でもありません。
公表件数の増加だけで、実際の攻撃件数が同じ割合で増えていると断定することはできませんが、企業が公表する被害が高い水準で続いていることは確かです。
業種を問わず被害が広がっている
最近のニュースを見ると、不正アクセスの被害は特定の業種に限られていません。
9月には、カーシェアリングサービス「タイムズカー」で、約660万アカウントの情報が不正に取得されたことが確認されました。
10月に入ってからも、証券会社や飲食店チェーンなど、さまざまな業界で被害が報じられています。
また、シチズン時計では、自社のシステムではなく、問い合わせ受付業務を委託していた外部企業が不正アクセスを受け、顧客情報が漏えいした可能性があると発表されました。
自社で直接管理しているシステムだけでなく、外部サービスを通じて情報が漏れてしまうこともあります。
これまで大きな事故がなかった企業でも、今後同じような被害を受けないとは限りません。
AIの悪用でサイバー攻撃は変わるのか
今回の報道では、人工知能(AI)の悪用によって、サイバー攻撃が容易になっている可能性についても触れられています。
例えば、以前は不自然な日本語が多かった詐欺メールも、生成AIを利用すれば、自然な文章を短時間で作成できるようになりました。
企業の公式サイトに掲載されている情報をもとに、実在する取引先や担当者を装ったメールを作ることも技術的には可能です。
また、攻撃に使うプログラムの作成や修正、公開情報の整理などにAIが悪用されることも考えられます。
独立行政法人情報処理推進機構(IPA)が公表した「情報セキュリティ10大脅威 2026」でも、「AIの利用をめぐるサイバーリスク」が組織向けの脅威として初めて3位に入りました。
ただし、最近発生した個々の不正アクセスについて、AIが使われていたと確認されているわけではありません。
今回の600件という数字も、AIの普及が原因で増えたと断定できるものではありません。
AIの悪用には注意が必要ですが、それだけに注目するのではなく、従来からある攻撃への対策も欠かせません。
情報漏えいのニュースを悪用した詐欺にも注意
不正アクセスによる被害が増えると、情報漏えいそのものとは別の危険も生まれます。
それが、ニュースを悪用した詐欺メールです。
例えば、普段利用しているサービスの名前で、
「個人情報漏えいのおそれがあるため、パスワードを変更してください」
というメールが届いた場合、本物の案内だと思ってリンクを開いてしまう人もいるでしょう。
しかし、そのリンクが偽のログイン画面につながっていたら、入力したIDやパスワードを盗まれてしまう可能性があります。
このように、偽のWebサイトへ誘導して情報を盗む手口を「フィッシング詐欺」と呼びます。
実際に情報漏えいのニュースが出ている企業の名前を使われると、利用者も信じやすくなります。
パスワード変更などの案内が届いた場合は、メールに記載されたリンクからではなく、公式アプリや普段使っている公式サイトから確認する方が安全です。
企業側でも、利用者に注意を呼びかける際は、偽メールとの見分け方や公式の確認方法を分かりやすく案内することが求められます。
企業はどこから対策を始めればよいのか
サイバー攻撃への対策と聞くと、大がかりなシステムの導入を思い浮かべるかもしれません。
もちろん、企業の規模や扱う情報に応じて専門的な対策が必要になることもありますが、基本的な管理ができているかを確認することも大切です。
例えば、長期間変更されていないパスワードや、退職した従業員のアカウントが残っていないか。システムやソフトウェアの更新が後回しになっていないか。
管理画面へのログインに、パスワード以外の確認方法を組み合わせる「多要素認証」を導入することも、不正ログインのリスクを減らす対策になります。
また、インターネット上に公開しているWebサイトやシステムに、安全上の問題がないかを確認することも重要です。
CyberCrewでは、システムの弱点を調べる脆弱性診断や、実際の攻撃に近い方法で侵入の可能性を検証するペネトレーションテストを提供しています。
普段は問題なく動いているシステムでも、外部から攻撃されたときにどのような問題が起きるかは、実際に検証してみなければ分からない部分があります。
自社の情報がすでに漏れている可能性も
セキュリティ対策では、不正アクセスを防ぐことに加え、すでに外部に流出している情報がないかを確認することも重要です。
過去に漏えいしたメールアドレスやパスワードなどが、後になって別の攻撃に利用されるケースがあります。
また、盗まれた情報がダークウェブなどで売買・公開されることもあります。
CyberCrewが提供する「ALIENGATE(エイリアンゲート)」は、こうした流出情報を検知・監視するためのサービスです。
企業のドメインやメールアドレスなどに関連する情報を監視し、ダークウェブなどで確認された流出情報を把握できるようにします。
例えば、従業員のメールアドレスや認証情報の流出が見つかった場合、対象アカウントの確認やパスワード変更などの対応につなげられます。
ただし、インターネット上のすべての流出情報を検知できるわけではありません。監視対象の情報源に現れていない情報などは、発見できない場合があります。
被害を防ぐための対策と、流出した情報を早期に把握するための対策を組み合わせることが大切です。
ALIENGATEの詳細は、公式サイトで確認できます。
まとめ
2026年の国内における不正アクセスなどの被害公表件数は、9月末時点で600件に達し、過去最多の644件を上回るペースで推移しています。
大企業だけでなく、さまざまな業種で被害が発生しており、外部の委託先を通じた情報漏えいにも注意が必要です。
AIを悪用した攻撃への懸念も高まっていますが、パスワードやアカウントの管理、システムの更新、外部公開システムの安全性確認など、基本的な対策の重要性は変わりません。
自社がどのような情報を保有しているのか、どのシステムが外部からアクセスできる状態にあるのか、万が一の際に異常を発見できるのか。
被害が発生してから慌てることのないよう、普段の管理状況を確認しておくことが重要です。
参考情報
- 共同通信「国内の不正アクセス、最多ペース 相次ぐ個人情報漏えい、対策急務」(2026年10月6日)
- IPA「情報セキュリティ10大脅威 2026」
※本記事は2026年10月7日時点の報道および公開情報をもとに、株式会社CyberCrewが独自に整理・解説したものです。被害件数はトレンドマイクロによる公表情報の集計値であり、国内で発生したすべての不正アクセスを示すものではありません。
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)