イランとの関連が指摘される攻撃グループ「Nimbus Manticore」について、新たな攻撃インフラと未報告のマルウェアが確認されました。Group-IBの調査では、侵害したネットワークへの通信経路を確保するSSHトンネルツールと、既知のTWOSTROKEに似たC++製バックドアが発見されています。中東だけでなく欧州にも関連インフラが確認されており、攻撃範囲の拡大が示唆されています。
The Hacker News:Nimbus Manticore Expands Toolset With TWOSTROKE-Like Backdoor and SSH Tunneler
この記事のポイント
影響のあるシステム
- Windows環境:新たに確認されたSSHトンネルツールおよびC++製バックドアの対象となる可能性があります。
- 防衛・航空宇宙・軍事関連組織:Nimbus Manticoreや関連グループが過去から重点的に狙ってきた分野とされています。
- ITサービスプロバイダー:関連する攻撃グループの標的として報告されています。
- 中東・欧州の組織:Group-IBが確認したインフラから、これらの地域を意識した活動の可能性が指摘されています。
- 採用・求人情報を利用する企業や従業員:同グループは過去に求人を装ったソーシャルエンジニアリングを利用しています。
推奨される対策
- Windows環境で、正規のWindows Terminal Server SDK関連ファイルを装う不審な
wtsapi32.dllが配置されていないか確認してください。 - 端末から外部へ確立される不審なSSHトンネルや、通常とは異なるポート443上のSSH通信がないか監視してください。
172.86.98[.]113への不審な通信が環境内で確認されていないか調査してください。- HTTPS経由で継続的に外部サーバーへ接続し、コマンドを受信する不審なプロセスがないか確認してください。
- ファイルのアップロード・ダウンロード、DLLの読み込み、ディレクトリ列挙、ファイル削除などが不審なプロセスから実行されていないか監視してください。
- 求人や採用担当者を装うメッセージ、偽の求人サイト、外部から送付された不審なファイルを利用した攻撃に注意してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- APT(Advanced Persistent Threat):特定の組織などを標的として、長期間にわたり侵入や情報収集を続ける高度なサイバー攻撃や攻撃グループを指します。
- バックドア:攻撃者が侵害した端末へ継続してアクセスし、遠隔から命令を実行するために設置する不正なプログラムです。
- SSHトンネル:SSH接続を利用し、別の通信を暗号化された経路の中へ通す仕組みです。正規の管理用途がありますが、攻撃者が内部ネットワークへの通信経路を維持する目的で悪用する場合があります。
- C2(Command and Control):攻撃者が侵害した端末へ命令を送り、結果を受信するために利用するサーバーや通信基盤です。
- TWOSTROKE:Nimbus Manticoreに関連付けられているバックドアの一つです。今回発見されたC++製バックドアは、その機能や特徴に類似点があると報告されています。
- DLL:Windowsで複数のプログラムから利用される機能をまとめたファイル形式です。攻撃では正規DLLを装った悪意あるファイルが利用されることがあります。
Nimbus Manticoreに新たな攻撃基盤とマルウェア
Group-IBは、Nimbus Manticoreに関連するとみられる追加の攻撃インフラと、これまで公に報告されていなかったマルウェアを確認しました。Nimbus ManticoreはGalaxyGato、Mirage Kitten、Screening Serpens、Smoke Sandstorm、Subtle Snail、UNC1549など複数の名称で追跡されている攻撃グループです。Group-IBは、このグループを2026年に特に活発だったイラン系APTの一つと評価しています。
同グループは、Tortoiseshellと呼ばれる攻撃グループとの関連も指摘されています。Tortoiseshellは少なくとも2018年7月から活動しているとされ、防衛、航空宇宙、ITサービスプロバイダー、軍事関連組織などを主な標的としてきました。活動地域としては中東や米国が知られており、標的へ侵入するために求人情報を装ったソーシャルエンジニアリングも利用してきたと報告されています。
今回Group-IBが確認したインフラは中東だけでなく欧州にも広がっており、標的地域が拡大している可能性が示されています。ただし、インフラの存在だけで実際の被害組織や攻撃対象を確定できるわけではありません。企業側では特定の国や業界だけの問題と考えず、同グループが利用するマルウェアや通信手法を基に自社環境を確認することが重要です。
SSHトンネルを作り、侵害ネットワークへの通信経路を確保
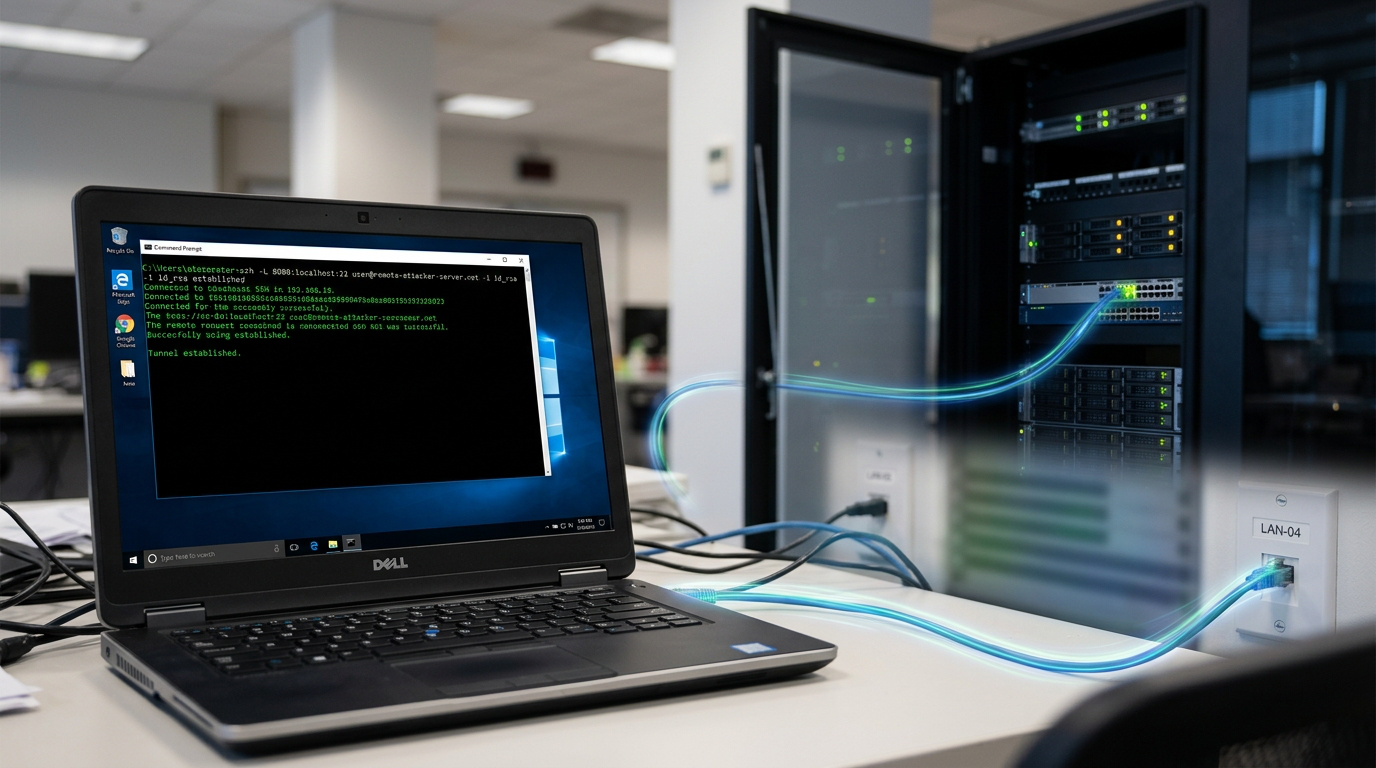
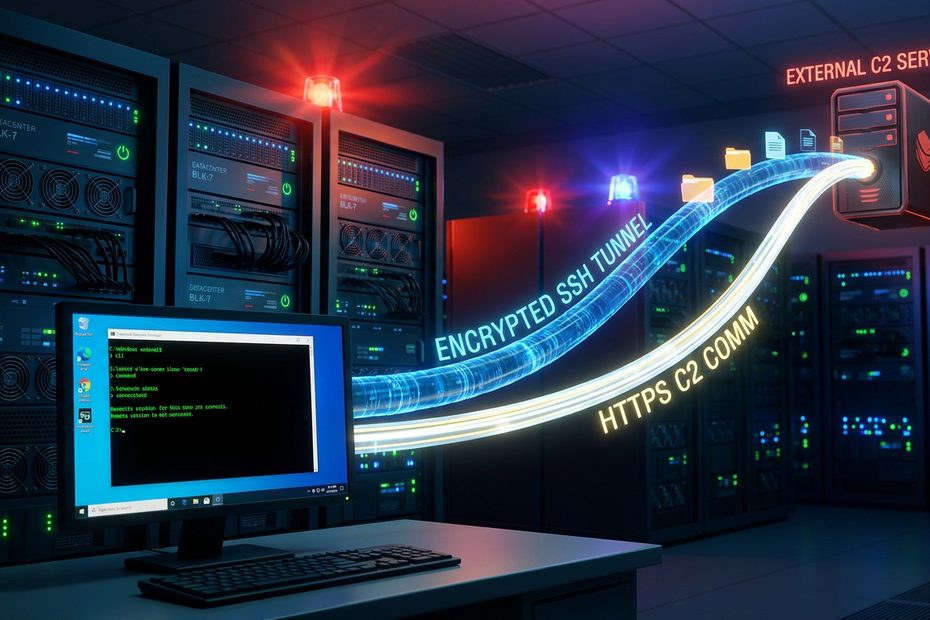
新たに確認されたツールの一つは、侵害したWindows環境から攻撃者側のインフラへ「逆向き」のSSH接続を作るリバースSSHトンネルツールです。元記事によると、このツールはWindows Terminal Server SDK APIを装いながら動作し、攻撃者が管理する172.86.98[.]113のポート443へSSH接続を確立します。
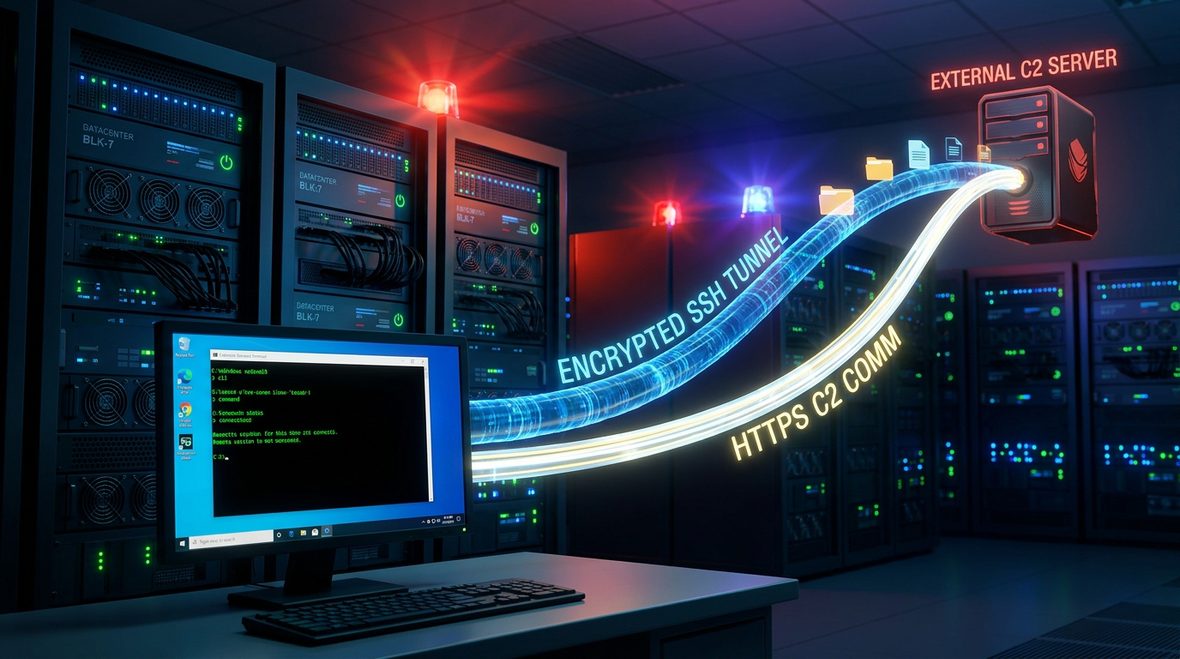
一般的にポート443はHTTPS通信で広く利用されているため、ネットワーク環境によっては外部通信として許可されている場合があります。今回確認されたツールでは、そのポート上でSSH接続を行うことで、侵害された端末と攻撃インフラとの間にトンネルを構築します。これにより、攻撃者は侵害端末を経由して組織内部への通信経路を維持できる可能性があります。
SSHトンネルそのものはシステム管理でも使われる正規技術ですが、攻撃者が利用すると、侵害した端末を内部ネットワークへの中継地点として利用できるようになります。そのため、企業では「SSH通信があること」だけで判断するのではなく、通常SSHを利用しないWindows端末から外部へ接続していないか、ポート443でSSHが使われていないかなど、通信内容と端末の役割を合わせて確認することが重要です。
TWOSTROKEに似たC++製バックドアで遠隔操作
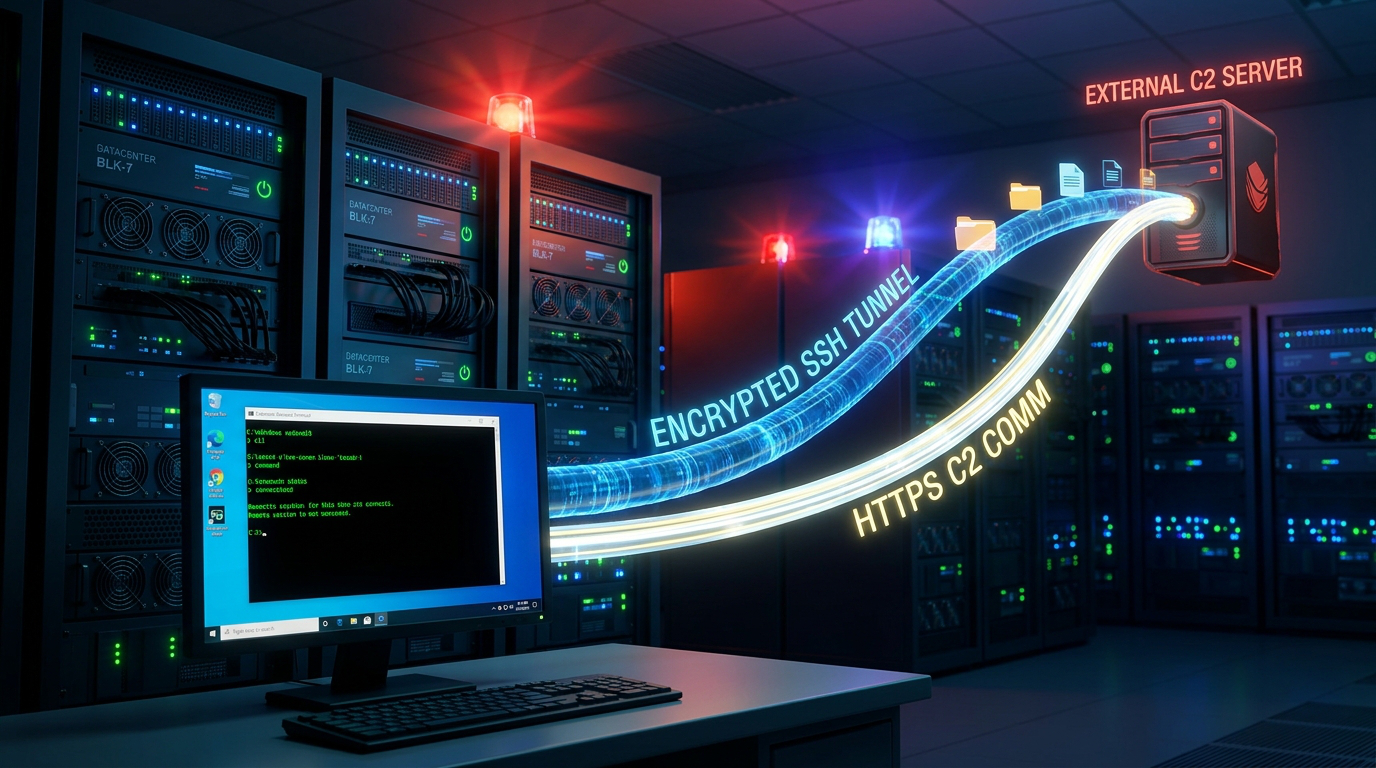
もう一つ確認されたマルウェアは、既知のTWOSTROKEと類似する特徴を持ったC++製バックドアです。このバックドアもWindows Terminal Server SDKで利用される正規DLLと同じwtsapi32.dllという名称を使って正規ファイルを装います。感染後はハードコードされた複数のC2サーバーのいずれかへHTTPS接続を行い、攻撃者からの命令を待つ仕組みになっています。
C2サーバーから命令を受け取ると、新しいワーカースレッドを作成して指定された処理を実行します。元記事では、ファイルのダウンロードとアップロード、実行ファイルの起動、DLLの読み込み、端末情報の収集、ディレクトリ一覧の取得、指定したファイルの削除などの機能が確認されています。これらは侵害後の情報収集や追加マルウェアの投入、データ持ち出しなどに利用できる機能です。
特にバックドアがHTTPSを利用している点にも注意が必要です。HTTPSは日常的なWeb通信にも広く使われるため、接続が暗号化されているというだけでは正規通信か悪意ある通信かを判断できません。外部へ定期的な通信を繰り返す未知のプロセスや、通常とは異なる場所から読み込まれたwtsapi32.dllなどを組み合わせて確認することが、侵害の発見につながります。
NightLedgerやWebSocketトンネルなど攻撃ツールの開発を継続
今回のGroup-IBの調査は、Kasperskyが先に報告していたNimbus Manticore関連の活動を手掛かりに進められました。Kasperskyは、同グループが「NightLedger」と呼ばれる新しいWindowsバックドアと、「BridgeHead」「ArcBridge」と呼ばれる2種類のWebSocketトンネルツールを利用していると報告しています。これらは、侵害した端末への継続的なアクセスを維持する目的で利用されていました。
NightLedgerは侵害端末の情報収集やコマンド実行、ファイル操作などを行うバックドアとして機能し、BridgeHeadとArcBridgeはネットワーク通信を侵害端末経由で中継するためのツールとして利用されています。今回さらにSSHベースのトンネルツールとTWOSTROKEに似たバックドアが確認されたことで、同グループが複数の方式で遠隔操作と内部アクセスを維持できるツール群を継続的に整備していることがうかがえます。
攻撃者が複数種類のトンネルやバックドアを持つ場合、1つのマルウェアだけを検知・削除しても、別の通信経路が残されている可能性があります。そのため、Nimbus Manticoreに関連する侵害が疑われる場合は、単一ファイルの駆除だけで対応を終了せず、外部通信、永続化手段、不審なDLL、SSHやWebSocket通信などを横断的に調査することが重要です。
求人を装う攻撃にも注意、技術対策と利用者教育の両面が必要
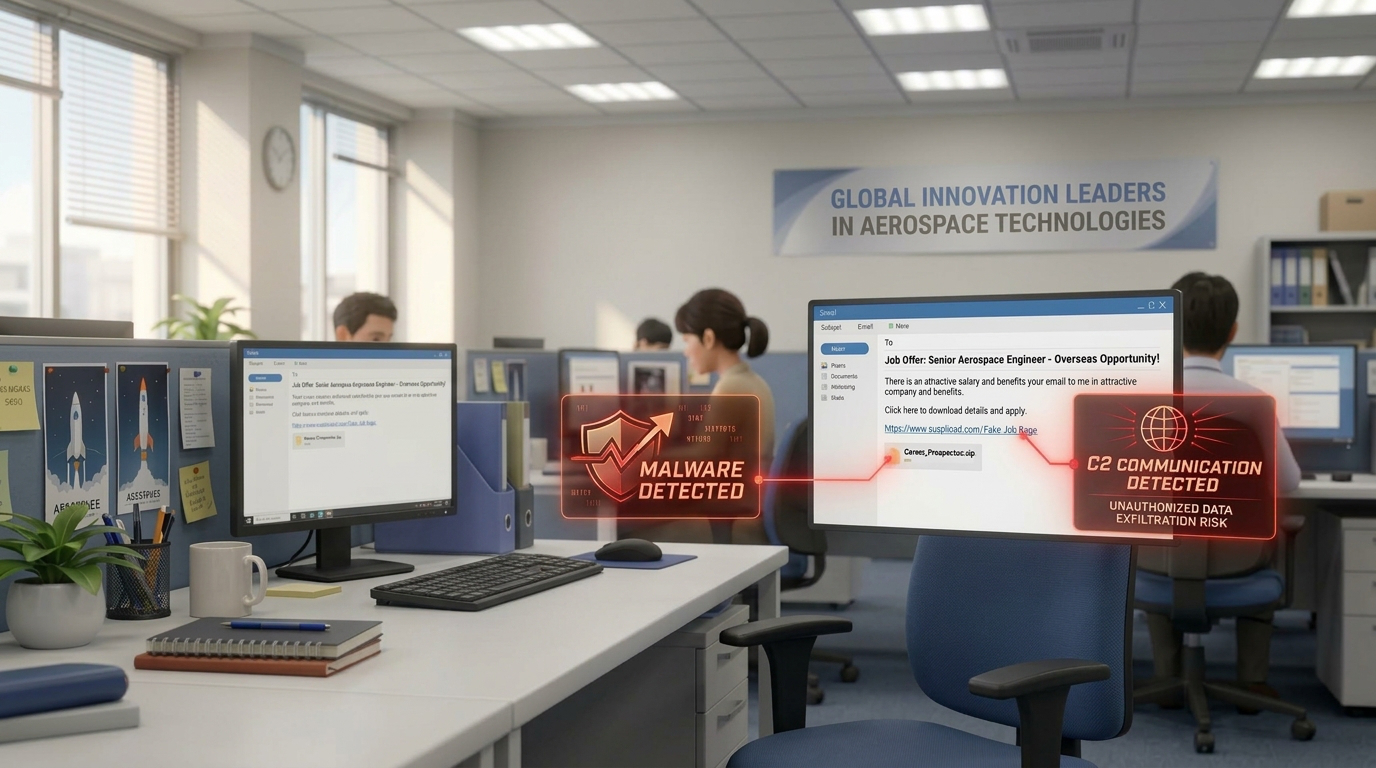
Nimbus Manticoreは技術的な侵入手法だけでなく、標的となる人物をだましてマルウェアを実行させるソーシャルエンジニアリングも利用してきました。特に知られているのが、採用担当者や企業を装って求人情報を提示する「Dream Job」型の攻撃です。魅力的な転職案件や採用面談などをきっかけに信頼させ、最終的に悪意あるファイルやサイトへ誘導する方法が利用されてきました。
防衛、航空宇宙、軍事、ITサービスなどの分野では、専門知識を持つ従業員がSNSやビジネス向けネットワークサービスを通じて直接スカウトを受けることも珍しくありません。そのため、単に「知らない送信者からのメールを開かない」という対策だけでは十分でない場合があります。実在する企業名や求人内容を使った連絡であっても、送信元ドメイン、ファイルの入手先、面談用として案内されたWebサイトなどを個別に確認する必要があります。
今回確認されたバックドアやトンネルツールは、侵入後の長期的なアクセス維持を目的とした機能を持っています。そのため、企業ではメールや求人を利用した侵入を防ぐ利用者教育と、侵入された後のSSHトンネル、HTTPS C2通信、不審なDLLの読み込みなどを検知する技術的な監視を組み合わせることが重要です。特に標的となりやすい業界では、継続的なログ監視と脅威ハンティングを行うことが早期発見につながります。
参考文献・記事一覧
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)