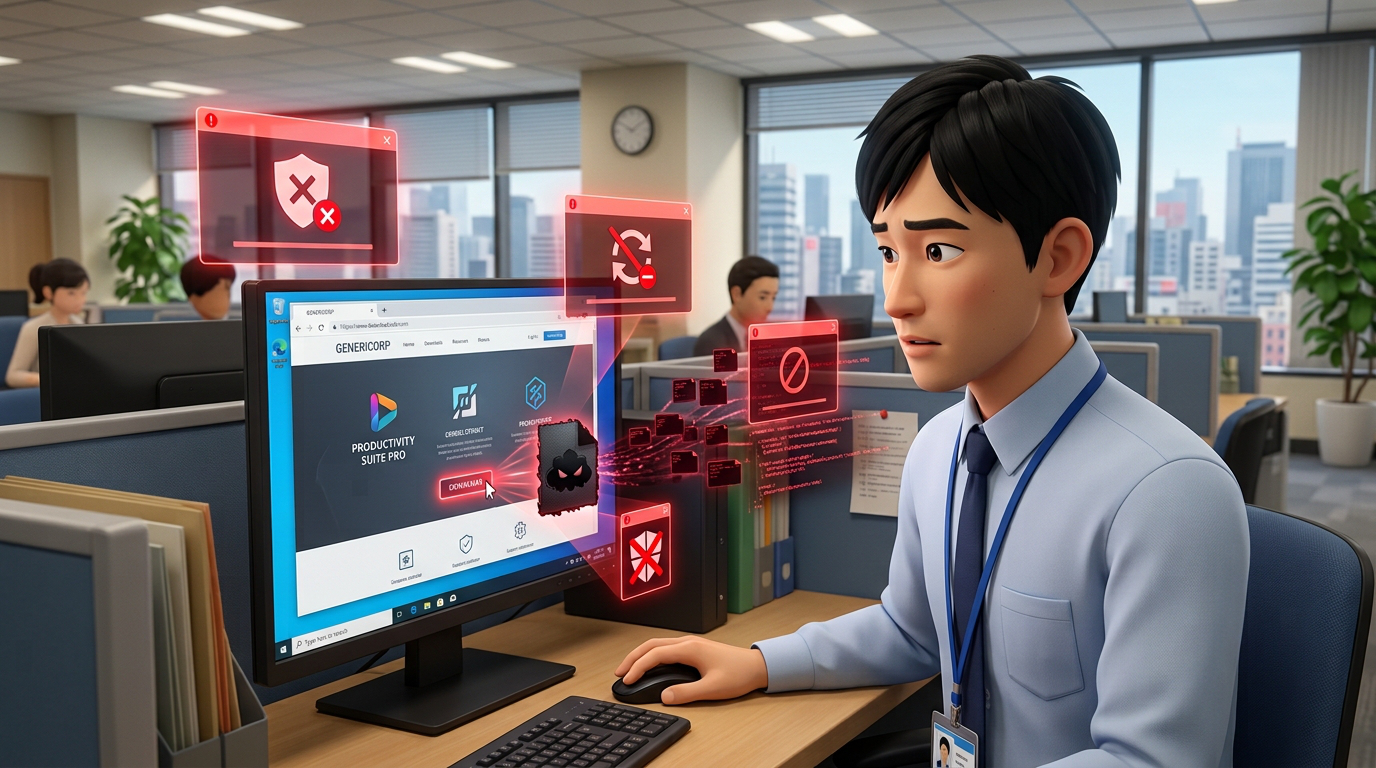
人気ソフトウェアの公式サイトを精巧に模倣し、悪意あるインストーラーを配布する攻撃キャンペーンが確認されています。感染後はMicrosoft Defenderの保護を弱め、Windows Updateを停止し、復旧に利用できるシャドウコピーを削除するなど、端末を長期間侵害するための処理が実行されます。Microsoftは、この活動について中国語利用者などを主な標的とする「Silver Fox」と呼ばれる脅威クラスターとの一致を中程度の確度で評価しています。
The Hacker News:Fake Software Installers Disable Windows Update and Weaken Microsoft Defender
この記事のポイント
影響のあるシステム
- Windows端末:偽のソフトウェア配布サイトから悪意あるインストーラーを実行した環境
- 中国語で提供される偽ダウンロードサイトへアクセスする利用者
- 中国拠点を持つ多国籍企業や中国語を利用するユーザーが主な被害対象として報告されています
- Microsoft Defender Antivirusを利用しているWindows環境
- Windows Updateを利用して更新プログラムを管理している端末
- 医療、製造、ゲーム、テクノロジー、物流、政府、教育など複数の業種で被害が確認されています
推奨される対策
- ソフトウェアは広告や検索結果から直接ダウンロードせず、開発元の公式サイトであることを確認してください。
- 正規企業に似せたドメインや、通常とは異なるドメインから配布されるZIPファイルやインストーラーに注意してください。
- Microsoft Defenderの除外設定に、身に覚えのないフォルダーやファイルが追加されていないか確認してください。
- Windows Update関連サービスが停止・無効化されていないか確認してください。
- シャドウコピーが意図せず削除されていないか確認し、重要データは別の安全な場所にもバックアップしてください。
- 不審なスケジュールタスクやSYSTEM権限で実行される未知のプログラムがないか確認してください。
- 通常使用しないポートへの継続的な外部通信や、不審なC2通信がないか監視してください。
- 感染が疑われる場合は、削除された更新機能やDefender設定を戻すだけでなく、残存する永続化処理やマルウェアも調査してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- Silver Fox:偽のソフトウェア配布サイトなどを利用してマルウェアを拡散する活動で知られる脅威クラスターです。Microsoftは今回の活動について、Silver Foxとの一致を中程度の確度で評価しています。
- C2(Command and Control):攻撃者が感染端末へ命令を送信したり、感染端末から情報を受信したりするための通信基盤です。
- 永続化:端末の再起動後などもマルウェアが継続して動作できるようにする仕組みです。
- スケジュールタスク:Windowsで指定した時刻や条件に応じてプログラムを自動実行する機能です。攻撃者がマルウェアを繰り返し起動するために悪用する場合があります。
- DLLサイドローディング:正規の実行ファイルから悪意あるDLLを読み込ませ、信頼されたプログラムの一部であるかのように不正コードを実行する手法です。
- DACL:Windowsでファイルやフォルダーに対して、誰がどの操作を行えるかを定めるアクセス制御情報です。
- ValleyRAT:端末情報の収集、画面撮影、追加モジュールの取得、キーロギングなど複数の遠隔操作機能を持つマルウェアです。
公式サイトそっくりの偽ページから悪意あるインストーラーを配布
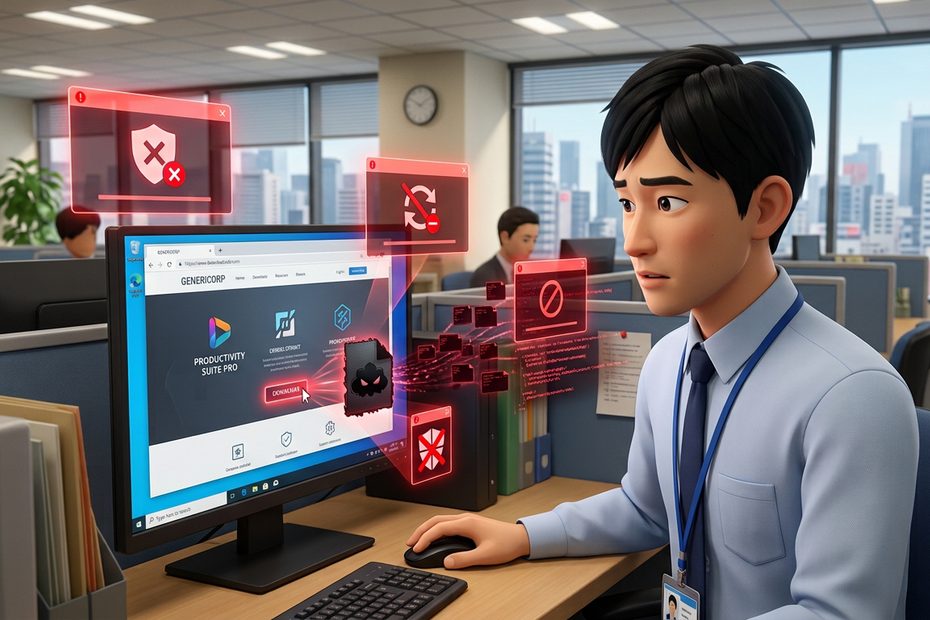
今回の攻撃では、利用者が検索している人気ソフトウェアの配布元を装った偽Webサイトが使われています。Microsoftが確認したページは正規ベンダーのWebサイトを精巧に模倣しており、利用者の目につきやすい場所にダウンロードボタンを配置していました。確認された偽サイトでは、Microsoft Edge、Baidu Pan、Calibre、draw.io、Kaspersky、Razer、SteelSeriesなど、さまざまなソフトウェアやブランドを連想させるドメイン名が利用されていました。
利用者がダウンロード操作を行うと、外部の配布サーバーからZIP形式のアーカイブが取得されます。特徴的なのは、ダウンロードされるファイル名が同じでも、ファイルのハッシュ値が取得するたびに変化していた点です。元記事では、この挙動について、リクエストごとにサーバー側でペイロードが生成されていることを示すものと説明されています。ファイルをハッシュ値だけで検知・遮断する対策を回避する意図がある可能性があります。
ZIPファイル内にはインストーラーを装った実行ファイルが含まれており、利用者自身が実行することで最初のマルウェアが起動します。また別の実行経路では、Windowsの正規機能であるmsiexec.exeを利用してランダムな名称の実行ファイルを起動する方法も確認されています。見た目は通常のソフトウェアインストールであっても、入手元が正規サイトであるかを確認することが重要です。
感染後はMicrosoft Defenderを弱体化しWindows Updateも停止
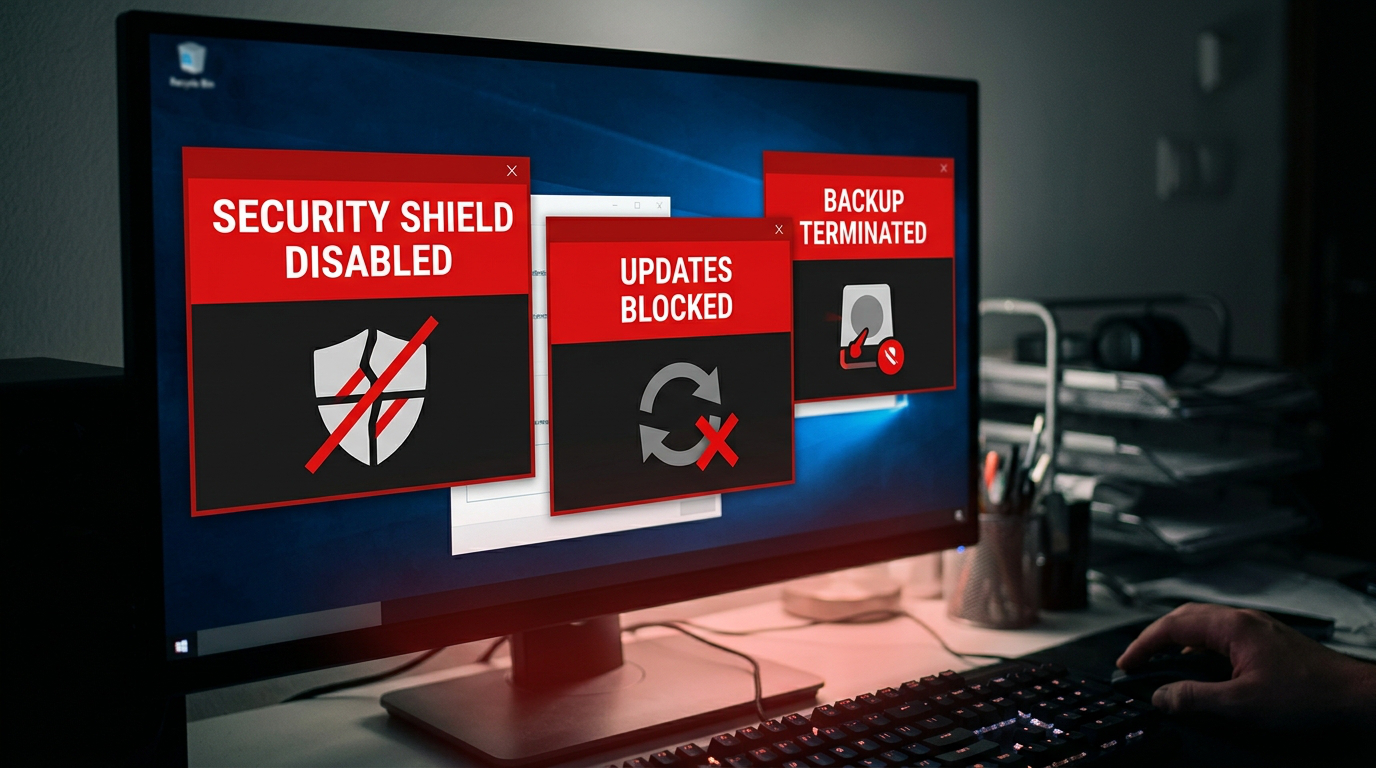
悪意あるインストーラーが実行されると、攻撃者は端末へのアクセスを維持しながらセキュリティ機能を弱めます。元記事によると、マルウェアは通常のIT作業や業務ツールの処理を装ったスケジュールタスクを作成し、継続的に実行される状態を構築します。さらに短時間だけ存在するSYSTEM権限のスケジュールタスクを作り、PowerShellを使用してMicrosoft Defenderの除外設定を変更します。
除外対象に追加された場所ではDefenderによる通常の検査が行われにくくなるため、攻撃者が配置したファイルを検知・削除されにくくすることができます。また、マルウェアはicaclsを利用してペイロードを保存したフォルダーのアクセス制御を変更し、一般ユーザーが通常の操作でファイルを削除できない状態を作ります。
さらに、Windows Updateに関連するwuauserv、UsoSvc、uhssvc、WaaSMedicSvcなどのサービスを停止・無効化し、更新に利用されるDLLの名称変更やSoftwareDistributionキャッシュの削除も行います。加えて、Windowsのボリュームシャドウコピーを削除する処理も実行されます。感染した端末では、単に不審なファイルの有無を見るだけでなく、セキュリティ設定や更新機能が意図せず変更されていないかを確認する必要があります。
セキュリティ対策を弱めた後、外部C2サーバーとの通信を確立
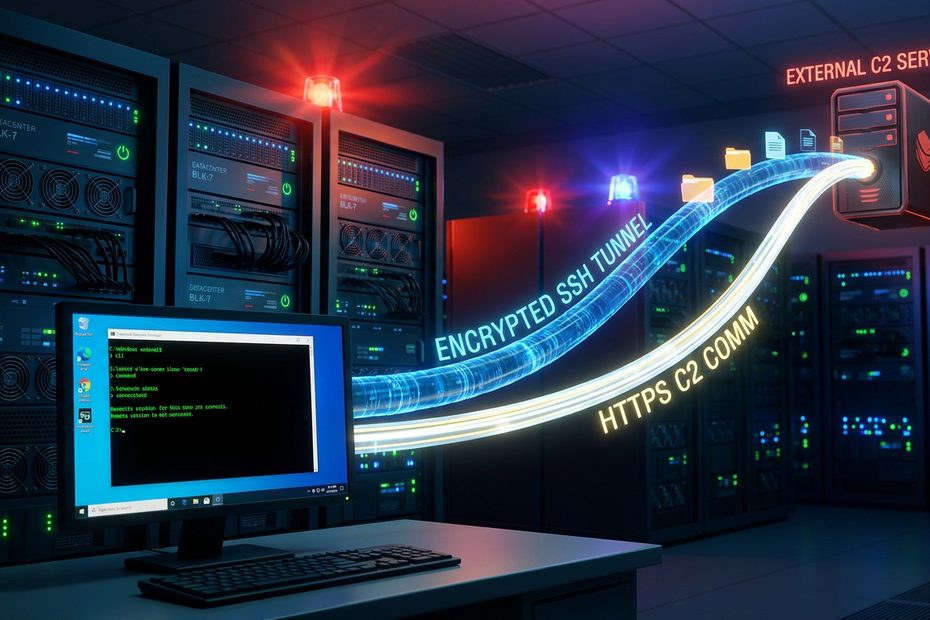
端末の防御機能を弱めた後、マルウェアは攻撃者が管理するC2インフラとの通信を開始します。元記事では、5090、7031、7032、7088~7090、8050、28290、28300といった一般的なWeb通信とは異なるポート上でアプリケーション層の通信を行う活動が確認されています。また、関連するC2ドメインとしてiualef[.]netとoijfwe[.]netが報告されています。
C2通信が確立されることで、攻撃者は感染端末に対して追加の処理を指示できる可能性があります。ただし、Microsoftが確認した今回のキャンペーンについて、最終的に攻撃者が何を目的としていたのかは明らかになっていません。Microsoft Defenderは攻撃の複数段階を検知し、自動的な封じ込め処理を開始したことで、追加の影響を抑制したと報告されています。
企業の監視では、既知のマルウェアファイルだけに依存しないことも重要です。今回のようにダウンロードのたびにファイルのハッシュ値が変化する場合、特定のファイルハッシュだけをIOCとして監視しても検知できない可能性があります。Defender除外設定の変更、Windows Updateサービスの停止、シャドウコピー削除、不審なスケジュールタスクの作成、通常使用しない外部ポートへの通信など、複数の動作を関連付けて監視する必要があります。
別の偽インストーラー攻撃ではValleyRATも配布
今回のMicrosoftによる報告とは別に、Kasperskyも偽ソフトウェアインストーラーを利用した活動を報告しています。この事例では、中国語圏向けのデスクトップ壁紙管理ツール「QN Wallpaper」を改変したインストーラーが利用され、DLLサイドローディングによってValleyRATが実行されます。元となったQN Wallpaperは広告を表示する正規のソフトウェアですが、攻撃者はその仕組みを悪用し、署名された正規プロセスの一部であるかのように悪意あるコードを実行していました。
展開されるバックドアは、自身のプロセスが停止されないよう保護する処理に加え、キーボード入力やクリップボードの内容を取得し、端末上のファイルへ保存する機能を備えています。また、プロセスや通信の解析に使用される可能性のあるアプリケーションが起動していないかを定期的に確認する機能も持っています。
ValleyRATには、システム情報の収集、PCの再起動やシャットダウン、スクリーンショット撮影、ログ削除、C2アドレスの更新、追加DLLやシェルコードの取得など、多数の機能があります。さらにキーロガーやクリップボードから収集したデータを攻撃者側へ送信できます。正規ソフトウェアそのものではなく、偽サイトや改変されたインストーラーが攻撃経路となるため、ソフトウェアの入手先を確認することが重要です。
「検索してダウンロード」する行動そのものが狙われている
今回の攻撃で企業が注意したいのは、特殊な脆弱性を利用しなくても、利用者が普段行っている「必要なソフトウェアを検索してインストールする」という行動が侵入経路になる点です。偽サイトは正規ベンダーのページを高い精度で模倣しており、ソフトウェア名やブランド名に似せたドメインも利用されています。そのため、ページのデザインだけを確認して安全性を判断することは難しくなっています。
特に業務用PCでユーザーが自由にソフトウェアをインストールできる場合、管理者が把握していないアプリケーションの導入から感染につながる可能性があります。企業では、利用可能なソフトウェアや入手先を定めることに加え、ソフトウェアを検索結果や広告から直接ダウンロードしないよう従業員へ周知することが重要です。
また、今回のマルウェアは感染後にDefenderやWindows Updateへ干渉するため、「セキュリティ製品が動いているように見える」だけでは安全とは判断できません。Microsoft Defenderの除外設定、Windows Updateサービス、シャドウコピー、不審なスケジュールタスクなどを確認し、通常とは異なる変更があれば感染の兆候として調査する必要があります。偽インストーラー対策では、ダウンロード前の確認と、実行後の振る舞いを検知する監視の両方が重要です。
参考文献・記事一覧
- The Hacker News
- Microsoft Security Blog:Counterfeit installers to system compromise: Tracking a deceptive software download campaign
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)