AppleのCoreGraphicsに存在する脆弱性「CVE-2026-86950」について、セキュリティ研究者がPoC(概念実証)を公開しました。細工されたフォントを埋め込んだPDFを処理することでメモリ範囲外への書き込みが発生する問題で、Appleは特定の標的を狙った高度な攻撃に悪用された可能性があるとしています。一方、WhatsAppが実際の攻撃経路だったことは確認されていません。
The Hacker News:Apple CoreGraphics PoC Emerges as WhatsApp PDF Checks Hint at Possible Delivery Path
この記事のポイント
影響のあるシステム
- Apple CoreGraphicsを利用するiOS、iPadOS、macOS
- Appleのアドバイザリでは、CVE-2026-86950はiOS 26.7.1およびiPadOS 26.7.1、macOS Sequoia 15.8.1、macOS Tahoe 26.7.1で修正されています。
- Appleは、iOS 27より前のバージョンを使用する特定の個人を狙った高度な攻撃で、本脆弱性が悪用された可能性があるとしています。
- 研究者が公開したPoCでは、細工されたTrueTypeフォントを埋め込んだPDFによって、未修正のiOSおよびmacOSでクラッシュを発生させられることが示されています。
推奨される対策
- 対象となるiPhone、iPad、Macについて、Appleが提供している修正版OSへのアップデート状況を確認してください。
- 少なくともiOS 26系では26.7.1、iPadOS 26系では26.7.1、macOS Sequoiaでは15.8.1、macOS Tahoe 26系では26.7.1への更新を確認してください。
- 業務端末を管理している組織では、MDMなどを利用してOSバージョンを確認し、未更新端末を把握することが重要です。
- 更新できない端末については、Appleから本脆弱性に対する回避策が示されていないため、特に慎重な運用が求められます。
- WhatsAppが実際の攻撃経路だったとは確認されていないため、現時点でWhatsAppを攻撃原因と断定しないことも重要です。
上記の対策は、元記事の事実に基づき、一般的なIT運用対策を補足して整理したものです。
この記事に出てくる専門用語
- CVE-2026-86950:AppleのCoreGraphicsに存在する範囲外書き込みの脆弱性に付与された識別番号です。
- CoreGraphics:Apple製OSで2D描画や画像、PDFなどの処理に使用されるフレームワークです。
- PoC(Proof of Concept):脆弱性などが実際に成立することを技術的に確認するための概念実証コードや検証方法です。
- Out-of-Bounds Write:プログラムが本来書き込むことのできるメモリ領域を越えてデータを書き込んでしまう問題です。
- TrueTypeフォント:コンピューターやスマートフォンなどで広く利用されているフォント形式の一つです。
- ゼロクリック攻撃:標的となる利用者がリンクをクリックしたりファイルを意図的に開いたりしなくても成立する可能性がある攻撃を指します。ただし、今回のWhatsAppを利用したゼロクリック経路は確認されていません。
- KEV:米国CISAが管理する「Known Exploited Vulnerabilities」の略で、実際の悪用が確認された脆弱性を掲載するカタログです。
細工されたPDFがCoreGraphicsのメモリ処理を狂わせる
CVE-2026-86950は、Apple製OSの描画処理を担うCoreGraphicsに関係する脆弱性です。Appleの情報では、悪意を持って細工されたファイルを処理することによって任意コード実行につながる可能性があり、問題は境界チェックの改善によって修正されています。
セキュリティ企業Califの研究者は、iOS 26.7と26.7.1のバイナリ差分などを調査し、CoreGraphicsが文字の形状を描画する際に使用する座標変換処理に着目しました。修正前の処理では、一定の範囲を超える座標値を扱った場合に計算結果の扱いに差異があり、文字を描画するために確保されるバッファーが実際に必要となるサイズより小さくなる場合があったと報告されています。
研究者はこの挙動を確認するため、大きな座標値を持つTrueTypeフォントを作成し、それをPDFへ埋め込みました。さらに文字の変換処理などを組み合わせることで問題を発生させ、macOSとiOSの双方でクラッシュを確認したとしています。研究では、攻撃者が制御可能なバッファーに隣接する領域への範囲外書き込みが確認されています。
ただし、公開されたPoCが示しているのは脆弱性によるクラッシュやメモリ破損を発生させる段階です。研究者自身も、これを実際の任意コード実行へ発展させるには別の作業が必要であると説明しています。そのため、「公開されたPoCを実行するだけで端末を完全に乗っ取れる」と解釈するのは適切ではありません。
WhatsAppは攻撃経路だったのか
今回注目されているもう一つのポイントがWhatsAppとの関係です。AppleはCVE-2026-86950の発見者としてMeta Product Securityをクレジットしています。このためCalifの研究者は、Metaが提供するWhatsAppについても調査しました。
研究者がWhatsAppのバージョン26.37.73と26.38.74を比較したところ、新しいバージョンでは添付ファイルを検査する「Kaleidoscope」に、PDF内部の埋め込みフォントを確認する処理が追加されていたと報告されています。不審なフォントプログラムなどが検出された場合には高リスクとして評価し、該当ファイルの自動解析を停止する仕組みが確認されたとしています。
しかし、この変更だけを根拠として「CVE-2026-86950がWhatsApp経由で攻撃された」と断定することはできません。公開された研究では、WhatsAppを通じて実際に脆弱性を発火させる攻撃経路は実証されていません。また、WhatsAppから本脆弱性との関連を示すアドバイザリも公開されていません。
研究の初期版にはWhatsAppを経由したPDF配信の可能性について、より踏み込んだ記述が含まれていましたが、その後、この部分は削除されています。したがって現時点では、WhatsAppは研究上検討された「可能性のある経路」の一つとして扱うのが適切です。特に「WhatsAppのゼロクリック脆弱性が確認された」と読み替えないよう注意が必要です。
企業はApple端末の更新状況を優先して確認
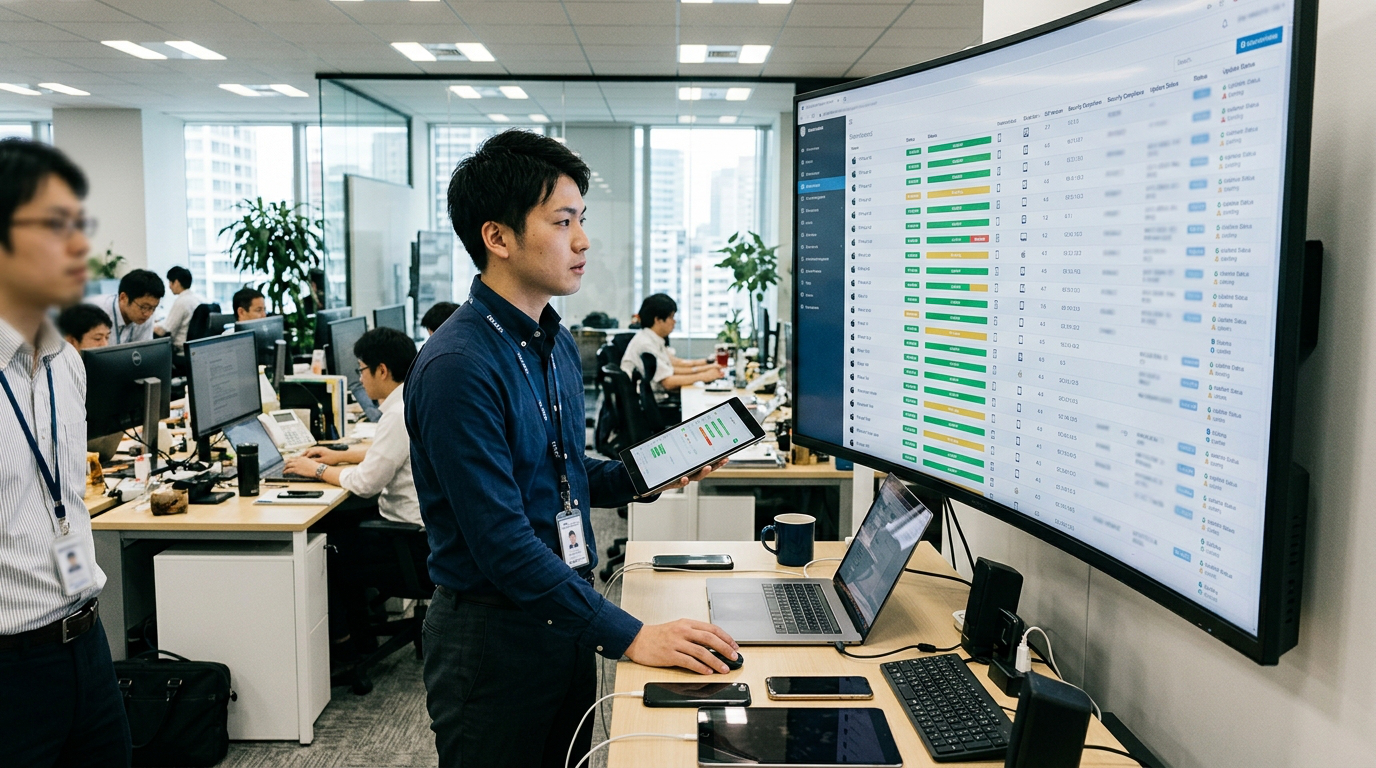
企業や組織にとって重要なのは、攻撃経路に関する未確認の情報を追うことよりも、まず管理下にあるApple端末が修正版へ更新されているかを確認することです。AppleはCVE-2026-86950について、iOS 26.7.1、iPadOS 26.7.1、macOS Sequoia 15.8.1、macOS Tahoe 26.7.1で修正したとしています。
また、米国CISAは2026年9月29日、本脆弱性をKnown Exploited Vulnerabilities(KEV)カタログへ追加しました。KEVは実際の悪用を示す証拠が存在する脆弱性を扱うものであり、少なくとも「技術的に悪用可能かもしれない」という段階だけの問題ではありません。Appleも、iOS 27より前のバージョンを使用していた特定の個人を狙う非常に高度な攻撃で、本脆弱性が悪用された可能性があると説明しています。
そのため企業では、MDMなどを通じて管理対象のiPhone、iPad、MacのOSバージョンを棚卸しし、修正版が適用されていない端末を特定することが重要です。特に経営層、重要情報を扱う担当者、社外との連絡が多い担当者などの端末については、更新状況を優先的に確認することが考えられます。
一方で、今回公開された情報から攻撃者、具体的な攻撃対象、ネットワーク上のIOC、実際に使用された攻撃用PDFなどを特定することはできません。WhatsAppとの関連についても確定していないため、推測に基づいて特定アプリを攻撃原因と判断するのではなく、まずAppleが提供するセキュリティアップデートを適用し、既知の脆弱性を確実に解消することが現実的な対応となります。
参考文献・記事一覧
- The Hacker News
- Calif – CVE-2026-86950: The Great Glyph Grift
- CISA – Known Exploited Vulnerabilities Catalog
- NVD – CVE-2026-86950
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)