2026年7月14日から9月22日にかけて、Microsoft 365を標的としたトークン再利用(トークンリプレイ)攻撃が発生し、79組織で97件のアカウントが不正アクセスを受けました。攻撃者は中間者攻撃(AitM)などを通じてセッショントークンを窃取し、多要素認証(MFA)を回避して組織内のアカウントへ侵入しています。侵入後には不正な端末登録やメール転送ルールの設置が行われており、クラウド環境を利用する企業にとって認証管理の見直しを迫る事象です。
The Hacker News:Microsoft 365 Token-Replay Attacks Compromise 97 Accounts at 79 Organizations
Microsoft 365をはじめとするクラウド環境の設定不備やセッション管理の耐性を確認したい企業に向けて、弊社の専門チームが診断を提供しています。
この記事のポイント
影響を受けた可能性がある人・情報
- (企業)Microsoft 365およびMicrosoft Entra IDを運用している79組織のテナント環境
- (個人)中間者フィッシングサイトやデバイスコード認証を通じてセッショントークンを詐取された利用者の97アカウント
今すぐ取るべき対応
- (企業)侵害が疑われるアカウントのアクティブなセッションを直ちに失効させ、パスワードをリセットする
- (企業)Microsoft Entraに登録されている端末一覧を監査し、管理外の不正な登録端末を削除する
- (企業)登録されているMFA認証方式を点検し、攻撃者によって追加された不審な認証アプリを削除する
- (企業)全ユーザーおよびクラウドアプリを対象とした条件付きアクセスポリシー(CAP)を厳格に適用し、デバイスコード認証フローを制限する
- (個人)メールボックスに意図しない受信トレイの自動仕分けルールや削除ルールが作成されていないか確認する
この記事に出てくる専門用語
- トークンリプレイ攻撃:利用者のログイン完了時に発行されるセッショントークンを攻撃者が盗み取り、自分の端末から再送して正規ユーザーになりすます攻撃です。今回の事案では、多要素認証を再度要求されることなくMicrosoft 365へ侵入する手段として悪用されました。
- AitM(Adversary-in-the-Middle):利用者と正規の認証サーバーの間に攻撃用サーバーを配置し、入力されたID・パスワードや多要素認証コードを中継しながら盗聴する手口です。今回のキャンペーンでは、本物のMicrosoftログイン画面を中継してセッショントークンが詐取されました。
- Microsoft Entra ID:マイクロソフトが提供するクラウドベースのID・アクセス管理サービスです。今回の攻撃では、組織内のEntra IDに不正な端末を勝手に登録し、持続的なアクセス権を維持する足場として使われました。
- 条件付きアクセスポリシー(CAP):ユーザーのアクセス元IP、端末の状態、リスクレベルなどに応じてアクセスを制御するMicrosoft Entra IDのセキュリティ機能です。今回の対策として、デバイスコード認証の制限や特定条件のブロック設定が推奨されています。
Microsoft 365を標的としたトークンリプレイ攻撃の規模と経緯
The Hacker Newsによると、セキュリティ企業Huntressの研究チームが2026年7月14日から9月22日にかけて、Microsoft 365のセッショントークンを再利用する大規模な攻撃キャンペーンを観測しました。攻撃者は20万回を超えるログイン試行を行い、そのうち497件のサインインを成功させました。
この攻撃により最終的に79組織で97件のアカウントが侵害を受け、さらに組織のディレクトリ内に48台もの不正なEntra端末が登録されました。パスワードの推測ではなく、事前に盗み出した正規のセッショントークンを大量に送り込む「トークンスプレー」と呼ばれる手法が用いられています。
私たちが調査を担当する場合、まず失敗したログインのIPアドレス帯と成功したセッションの発行タイミングを照合します。攻撃元として特定されたIPアドレス範囲「193.26.115[.]0/24」からの通信ログを確認することが、侵入の有無を切り分ける最初の足がかりになります。
AitMとデバイスコード認証によりセッショントークンが窃取される手口
Huntressの研究チームによると、攻撃者は偽のサインイン画面を介した中間者(AitM)中継、デバイスコードフィッシング、および正規ログイン処理中のソーシャルエンジニアリングを組み合わせてトークンを収集していました。AitM中継画面は利用者が入力した認証情報とMFAコードを正規のサーバーへそのまま転送し、正規の認証完了後に発行されるアクセス権限トークンだけを横取りします。
このトークンは利用者が認証に成功した証拠として機能するため、攻撃者は被害者側のMFA検証を再度受ける必要がありません。収集されたトークンは攻撃者の端末から数分以内に自動スクリプトで再送信され、Microsoft 365サービスへの直接アクセスに利用されました。
MFAを有効化していても、認証コードの入力先が中継プロキシであれば突破されてしまうのがAitMの厄介な点です。認証の成功ログだけに頼っていると、セッショントークン自体の不正利用を見落とす危険が生じます。
攻撃者がMFAを上書きし不正端末を登録して侵入を維持した仕組み
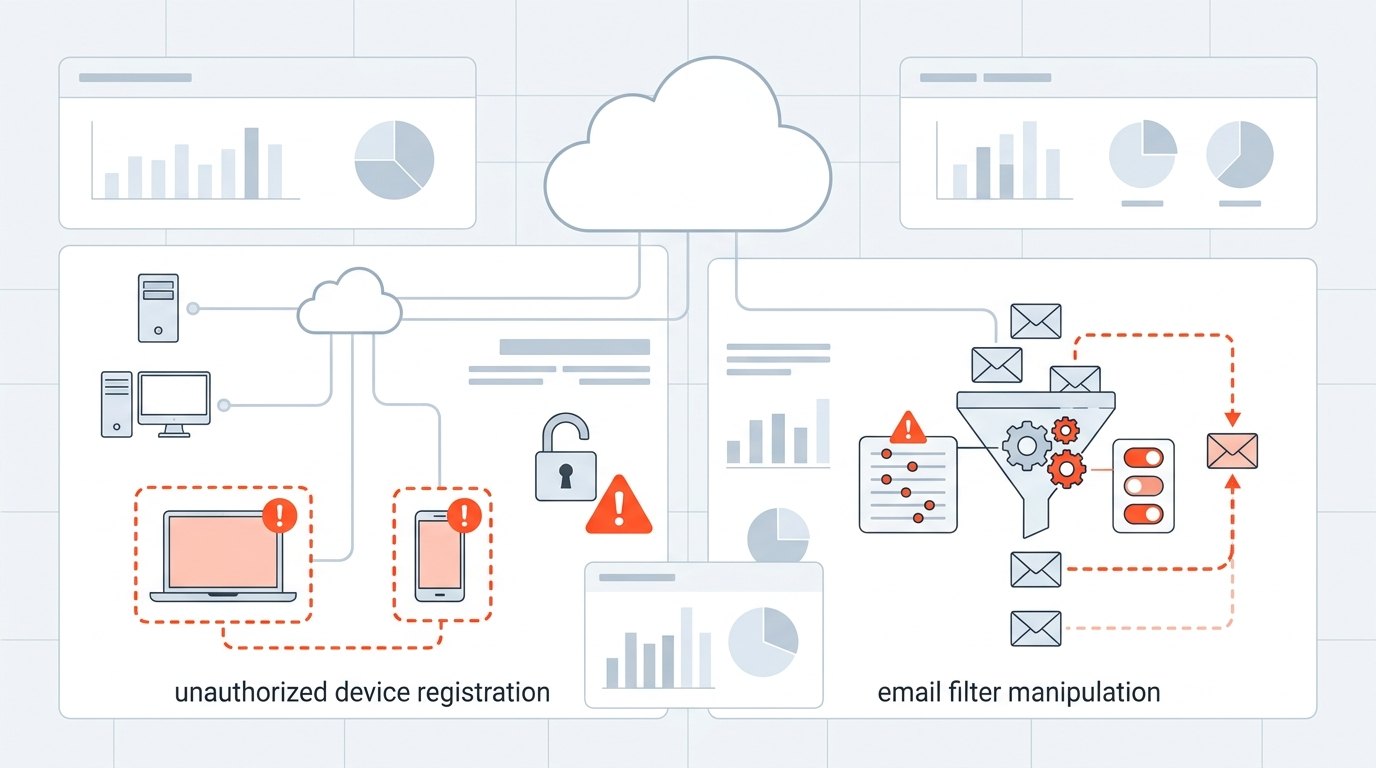
Huntressの研究結果によると、攻撃者はアカウントへ侵入した直後、自らの認証アプリを登録して多要素認証の乗っ取りを図りました。少なくとも19の被害組織において、最初の侵入から3時間以内に利用者の既存MFA設定が削除され、攻撃者側の認証方式へ置き換えられています。
2026年7月21日に観測された事例では、セッションが乗っ取られてから51分足らずで「iPhone 13」と名付けられた新しい認証アプリが有効化されました。さらに攻撃者は被害組織のディレクトリに少なくとも48台の架空のコンピューター端末を登録し、トークン失効後も長期的に接続を再開できる持続性を確保していました。
また、侵害されたメールボックスには「.」「sss」「iT」といった不審な名称の隠しルールが作成されていました。これらのルールは給与(payroll)、入金(deposit)、賞与(bonus)などのキーワードを含むメールを削除または特定フォルダへ隠蔽し、不正ログインの露見を遅らせる細工でした。
侵害されたアカウントの1つでは、すべての受信メールを既読にして削除するルールが作られた後、外部へ数百件のスパムメールが送信されていました。パスワードを変更するだけでは、裏で登録された偽装端末や自動削除ルールによって不正アクセスが継続するため、徹底した点検が欠かせません。
攻撃通信の発信元となったホスティング環境とIPアドレスの背景
The Hacker Newsによると、このキャンペーンはルーマニアのIPアドレス「193.26.115[.]221」から最初に観測されました。VirusTotalの情報では、このIPアドレスは遠隔操作マルウェアであるAsyncRATとの関連が確認されています。
このIPアドレスはドイツのホスティング事業者1337 Services GmbHによって運用されており、GreyNoiseの調査では同事業者に関連する29個のIPアドレスのうち10個が悪質、5個が不審と判定されています。同事業者はStarkRDPなどの仮想サーバー提供サービスと結びついており、これらの一部ドメインは2025年1月に国際的な法執行機関の作戦で差し押さえられた経緯を持ちます。
攻撃者が利用するインフラは法執行機関によるテイクダウンを受けても、別名義や別サービスとして短期間で再開される傾向があります。接続元IPアドレスの個別ブロックだけでなく、テナント全体での包括的な接続ポリシー制御を講じておく必要があります。
Microsoft 365の管理者が直ちに実施すべき点検手順
Huntressの研究チームは、トークン再利用攻撃への対策として複数の対応手順を提示しています。まず不審なログインが疑われるアカウントについては、直ちにアクティブなセッションを強制失効させ、パスワードをリセットします。
- Microsoft Entra IDの管理画面で登録端末一覧を開き、管理外の未承認コンピューターが存在しないか照合する
- 侵害の恐れがあるユーザーの多要素認証(MFA)登録情報を確認し、身に覚えのない認証アプリを削除する
- Exchange Onlineの管理画面や利用者のメールボックス設定から、「.」や「sss」などの短い名称で作成された隠し転送・削除ルールを検出する
- 条件付きアクセスポリシー(CAP)を用いて、全ユーザー、全クラウドアプリ、全クライアント種類を対象に厳格なMFAまたはブロック設定を定義する
- デバイスコード認証のワークフローを制限し、フィッシングによるトークン窃取リスクを低減する
パスワードリセットだけを実施して安心してしまうケースが現場では散見されます。セッション失効、不正端末の削除、認証アプリの確認、受信トレイの仕分けルールの排除までを1つのセットとして作業を完了させることが防御の基準となります。
参考文献・記事一覧
クラウドサービスの認証設計や条件付きアクセスの設定に不安がある場合は、弊社のクラウドペネトレーションテストをご検討ください。
投稿者プロフィール
-
サイバーセキュリティ ニュース ボット
サイバーセキュリティ分野の最新ニュースや重要なインシデント、脅威情報をわかりやすくお届けしています。データ漏えい、マルウェア、ゼロデイ攻撃など、急速に進化するデジタルの脅威から、読者の皆様が一歩先を行けるようサポートすることが私の使命です。
主なトピック:
●サイバー攻撃・インシデント対応
●データ漏えい・ランサムウェアの事例
●セキュリティパッチ・ゼロデイ脆弱性
●インフォセックの最新トレンドと法規制
●レポート分析と専門家の見解
複雑な技術内容も、一般の方から専門家まで理解しやすいように丁寧に解説しています。日々変化するセキュリティの世界を、確かな情報と共にお届けします。