Ciscoは、一部のNexus 9000 Series Switchesに影響する重大な脆弱性「CVE-2026-20212」を修正しました。CVSSスコアは9.8で、認証されていない遠隔の攻撃者が特定のTCPポートへ細工したデータを送信し、root権限でコードを実行できる可能性があります。同時にIOS XRについても複数の脆弱性をまとめたセキュリティ強化アップデートが公開されています。
The Hacker News:Critical Cisco Nexus 9000 Flaw Lets Unauthenticated Remote Attackers Run Code as Root
この記事のポイント
影響のあるシステム
- Cisco Nexus 9000 Series Switches(Silicon One ASIC搭載モデル)
- N9324C-SE1U
- N9348Y2C6D-SE1U
- N9364E-SG2-O
- N9364E-SG2-Q
- N9396T12C-SE1
- N9348Y12C-SE1
- N9396Y12C-SE1
- N9336C-SE1
- N9K-C9804
- N9K-C9808
- 上記対象機器で、CVE-2026-20212の影響を受けるCisco NX-OS Softwareを利用している環境
- Cisco IOS XR Software:CVE-2026-20274~CVE-2026-20280の7件についてセキュリティ強化アップデートが公開されています
推奨される対策
- Cisco Software Checkerを利用し、自組織のNX-OSバージョンがCVE-2026-20212の影響を受けるか確認してください。
- 影響を受ける場合は、Ciscoが案内する修正版へ速やかにアップグレードしてください。
- すぐに更新できない場合は、インフラストラクチャACL(iACL)を利用し、対象機器のTCPポート43210および43211への不要なアクセスを遮断してください。
- iACLを導入する場合は、本番適用前に自組織のネットワーク構成や必要な管理通信への影響を確認してください。
- 利用可能な環境ではCisco Live Protectによる一時的な緩和策を確認してください。これは恒久的な修正ではなく、最終的には修正版への更新が必要です。
show moduleコマンドなどを利用し、使用しているNexus 9000の製品識別子(PID)が対象モデルに含まれるか確認してください。- IOS XRを利用している場合は、対象リリースに対応するSoftware Maintenance Update(SMU)または修正版へのアップグレードを確認してください。
- ネットワーク機器の管理インターフェースや制御プレーンに対し、業務上必要な通信だけを許可する構成になっているか確認してください。
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- CVE-2026-20212:一部のCisco Nexus 9000 Series SwitchesのSilicon One統合部分に存在する脆弱性です。認証されていない遠隔の攻撃者がroot権限でコードを実行できる可能性があります。
- CVSS:脆弱性の深刻度を数値で評価する仕組みです。CVE-2026-20212は9.8と評価されています。
- root権限:Linuxなどのシステムで最も高い管理権限です。取得されるとシステムの広範な操作が可能になります。
- VRF(Virtual Routing and Forwarding):1台のネットワーク機器上で複数の独立したルーティングテーブルを扱う仕組みです。
- iACL(Infrastructure Access Control List):ルーターやスイッチなどネットワーク機器自体への通信を制限するために使用するアクセス制御リストです。
- SMU(Software Maintenance Update):Cisco製品で特定の問題を修正するために提供されるソフトウェア更新です。
- Silicon One:Ciscoがネットワーク機器向けに開発しているネットワーク処理用ASICのアーキテクチャです。
TCPポート43210・43211からroot権限のコード実行につながる恐れ
CVE-2026-20212は、Cisco Nexus 9000 Series Switchesのうち、Silicon One ASICを搭載する一部モデルに影響する重大な脆弱性です。CVSSスコアは9.8で、攻撃に認証や利用者の操作を必要としない点が大きな特徴です。Ciscoによると、Silicon Oneとの統合部分で使用されるサービスが、デフォルトのLayer 3 VRF上にあるTCPポート43210と43211へ制限なくバインドされていることが原因とされています。
攻撃者が対象スイッチのいずれかのポートへネットワーク経由で到達できる場合、そのサービスへ直接接続し、細工した入力を送信できます。その入力が処理されると、対象機器上でroot権限のコードとして実行される可能性があります。認証済みの管理者アカウントを事前に取得する必要がないため、ネットワーク上で対象ポートへ到達可能かどうかが重要な防御ポイントになります。
さらに、この脆弱性への悪用を試みることでSilicon One Hardware Abstraction Layerに関係するS1HALプロセスがクラッシュし、機器が再起動する可能性もあります。つまり、機密性や完全性への影響だけでなく、ネットワーク機器の可用性にも影響する恐れがあります。企業ネットワークの中核を担うスイッチで問題が発生した場合、接続されたシステムやサービスにも影響が広がる可能性があるため、対象機種を利用している組織では優先的な確認が必要です。
対象はSilicon One搭載のNexus 9000、すべてのモデルではない
今回の脆弱性は、Nexus 9000シリーズ全体へ一律に影響するものではありません。Ciscoが公開した情報では、Silicon One ASICを搭載した10種類の製品識別子が対象として示されています。N9324C-SE1U、N9348Y2C6D-SE1U、N9364E-SG2-O、N9364E-SG2-Q、N9396T12C-SE1、N9348Y12C-SE1、N9396Y12C-SE1、N9336C-SE1、N9K-C9804、N9K-C9808です。
管理者はshow moduleコマンドを利用することで、機器に搭載されているモジュールの製品識別子を確認できます。特に多数のNexus機器を運用している企業では、単に「Nexus 9000を使用している」という情報だけで判断せず、実際のPIDとNX-OSのバージョンを組み合わせて影響を確認する必要があります。
一方、CiscoはNexus 3000シリーズ、Nexus 7000シリーズ、今回対象として挙げられたモデル以外のNexus 9000シリーズ、およびACIモードで動作するNexus 9000 Series Fabric Switchesについては、この脆弱性の影響を受けないとしています。脆弱性対応では、対象外の機器まで一律に緊急変更するのではなく、機器モデル、動作モード、ソフトウェアバージョンを正確に把握し、CiscoのSoftware Checkerなどで確認することが重要です。
更新できない場合はiACLやLive Protectで一時的に緩和
CiscoはCVE-2026-20212を修正するソフトウェア更新を公開しており、影響を受ける組織に修正版へのアップグレードを推奨しています。対象バージョンはCisco Software Checkerを利用して確認する方式となっているため、自社が利用しているNX-OSのリリース番号を入力し、最初に問題が修正されたリリースを確認する必要があります。
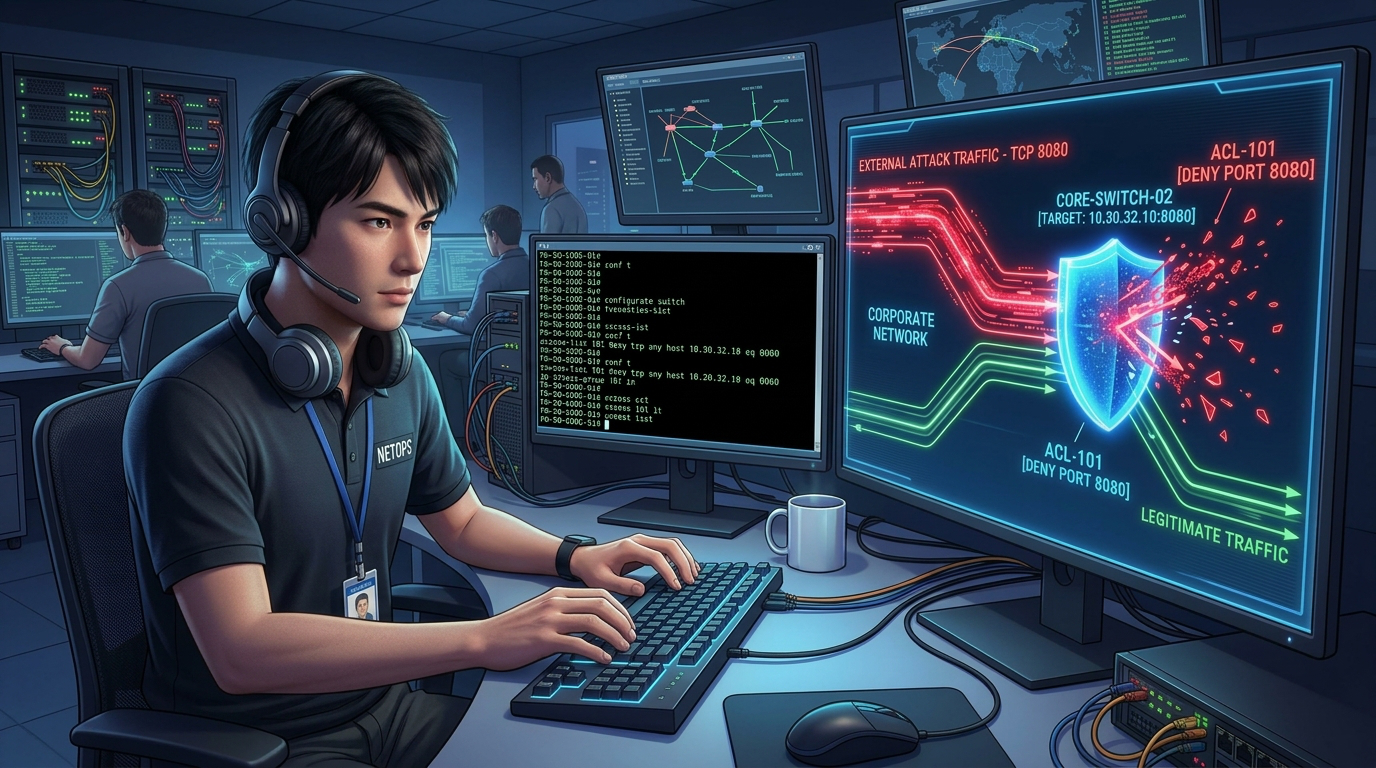
業務上の理由ですぐにアップグレードできない場合には、一時的な回避策としてインフラストラクチャACLの利用が案内されています。対象機器へ必要な管理通信と制御プレーン通信だけを許可するか、ローカルに設定されているIPアドレスのTCPポート43210および43211宛て通信を明示的に拒否する方法です。ただし、Ciscoはこうした設定について、自社環境への影響を評価したうえで適用するよう注意を促しています。
また、Cisco Live Protectを利用できる一部のNX-OS環境では、この脆弱性を一時的に緩和するためのLive Protect shieldも提供されています。ただし、Live Protectは修正版へ更新できるまでの期間を補うための一時的な対策です。iACLやLive Protectを適用したとしても、最終的にはCiscoが提供する修正版へ移行する必要があります。ネットワーク機器では変更による通信影響も大きいため、緊急性と安定運用の双方を考慮しながら更新計画を進めることが重要です。
IOS XRでも7件の脆弱性をまとめたセキュリティ強化アップデート
CiscoはNexus 9000向けのCVE-2026-20212と同時期に、IOS XR Softwareについても大規模なセキュリティ強化リリースを公開しています。今回のIOS XR向けアップデートでは、内部のセキュリティテストで発見された複数の問題を脆弱性の種類ごとにまとめ、CVE-2026-20274からCVE-2026-20280までの7件のCVEとして整理しています。
このうち、リソースのライフサイクル管理に関係する問題をまとめたCVE-2026-20274と、認証・認可などのアクセス制御に関する問題をまとめたCVE-2026-20279は、それぞれ最大CVSS 9.8とされています。残るCVE-2026-20275、CVE-2026-20276、CVE-2026-20277、CVE-2026-20278、CVE-2026-20280についても、最大CVSSスコアは8.2から8.8の範囲です。
IOS XRの問題については、BGP、gRPC、IP-SLA、IS-IS、MPLS、Multicast、OSPF、Segment Routing、TCP Authentication Option、Zero Touch Provisioningなど複数の機能領域に関連する修正が含まれています。元記事によると、Ciscoは利用中のリリースに対応したSoftware Maintenance Updateを適用するか、必要に応じてSMUを利用できるリリースへ先にアップグレードするよう案内しています。IOS XRについては有効な回避策が用意されていないため、対象環境ではCiscoのアドバイザリを確認し、ソフトウェア更新による対応を進める必要があります。
ネットワーク機器は設定だけでなく「実際の動作状態」の監視も重要
今回の記事では、Ciscoの脆弱性情報とは別に、IOS XRルーターを標的とした高度な攻撃活動についても紹介されています。Sygniaは、中国との関連が指摘される「Fire Ant」と呼ばれる脅威アクターについて、IOS XRルーター上で専用のインプラントを動作させ、syslogの送信を妨害したり、管理者が実行するshowコマンドの結果から特定の情報を隠したりする活動を確認しています。
さらに、隠れたGREトンネルを構築し、ルーター上の通信パケットを取得して外部FTPサーバーへ送信したり、接続されている別のシステムに対して接続試行やポートスキャンを行ったりする活動も報告されています。この事例についてSygniaは最初の侵入方法を特定しておらず、今回のCVE-2026-20212やIOS XRの脆弱性との関連も示していません。そのため、両者を同じ攻撃として扱うことはできません。
一方で、この事例はネットワーク機器を侵害された場合の調査が難しいことを示しています。Fire Antの調査では、実際にはトンネルインターフェースが動作していたにもかかわらず、その状態を説明できる実行中設定や変更履歴が見つからなかったとされています。ネットワーク機器の防御では、設定ファイルが正常に見えることだけで安全と判断せず、実際のインターフェース、通信、プロセス、ログの整合性まで確認することが重要です。今回のような重大脆弱性への対応でも、パッチ適用とともに管理プレーンへのアクセス制御や継続的な監視を組み合わせることが求められます。
参考文献・記事一覧
- The Hacker News
- Cisco:Nexus 9000 Series Switches Silicon One Remote Code Execution Vulnerability
- Cisco:IOS XR Software Security Hardening Release
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)