LinuxカーネルのARM64向けKVM(Kernel-based Virtual Machine)に、ゲスト仮想マシンからホスト側のカーネルメモリを読み書きできる脆弱性「CVE-2026-89775」が報告されています。悪用にはARM64環境でNested Virtualizationが有効になっていることが必要で、通常は無効です。研究者は条件を満たす環境ではゲストVMからホストへの脱出に利用できると説明しています。
The Hacker News:New Linux Kernel Flaw Gives ARM64 KVM Guests Read-Write Access to Host Memory
この記事のポイント
影響のあるシステム
- ARM64プロセッサを使用するLinux KVM環境
- Nested Virtualizationが有効になっているARM64 KVMホスト
- Armv8.4の「FEAT_NV2」を利用する環境
- Linux 6.17以降の一部カーネルが報告された攻撃経路の対象となる可能性があります
- Red Hat Enterprise Linux 10のカーネルは影響対象とされ、RHEL 6~9は影響を受けないとされています
- Ubuntu 26.04はAWS、Azure、GCP向けカーネルを含め影響対象とされています
- Ubuntu 24.04 LTSの標準カーネルは影響を受けない一方、より新しいHardware Enablementカーネルの6.17および7.0は影響対象とされています
- Amazon LinuxではAL2023のkernel6.18パッケージについて、2026年9月22日時点で修正が保留中と報告されています
- Debianではbookwormとtrixieは影響を受けず、sidは7.2.6-1で修正済み、forkyは影響対象とされています
推奨される対策
- ARM64 KVMホストでNested Virtualizationが有効になっているか確認する
- 利用しているLinuxディストリビューションのCVE-2026-89775対応状況を確認し、提供済みのセキュリティアップデートを適用する
- メインラインLinuxを利用している場合は、修正版として示されているLinux 6.18.51、7.2.5以降などへの更新を検討する
- 不要な環境ではNested Virtualizationを有効にしない
- /dev/kvmを一般ユーザーが利用できる環境では、ローカルユーザーからの攻撃経路についても確認する
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- CVE-2026-89775:ARM64向けLinux KVMのNested Virtualization処理に関連する脆弱性です。特定条件下でゲストVMからホストカーネルメモリを読み書きできると報告されています。
- KVM:Kernel-based Virtual Machineの略称です。Linuxカーネルに組み込まれている仮想化機能で、Linuxマシン上で仮想マシンを実行するために利用されます。
- ARM64:64ビットARMアーキテクチャを指します。サーバーやクラウド環境などでも利用されています。
- Nested Virtualization:仮想マシンの内部でさらにハイパーバイザーを動作させ、別の仮想マシンを実行できるようにする仕組みです。
- VM Escape:仮想マシン内の処理が本来の隔離境界を越え、ホスト側のシステムへアクセスすることです。
- TLB:Translation Lookaside Bufferの略称で、仮想アドレスから物理アドレスへの変換情報をキャッシュする仕組みです。
- /dev/kvm:Linux上のプログラムがKVMを利用して仮想マシンを作成する際に使用するデバイスです。
ゲストVMからホストメモリを操作できる脆弱性
CVE-2026-89775は、Linuxカーネルに含まれるARM64向けKVMのNested Virtualization処理に存在する問題です。Nested Virtualizationは、ゲストVMの内部でさらにハイパーバイザーを動作させ、その中で別の仮想マシンを実行できるようにする仕組みです。ARM64では標準で無効になっており、今回報告された攻撃経路では、Armv8.4のFEAT_NV2を備えたハードウェア上で、この機能が起動時に有効化されている必要があります。
問題は、ゲストVMがメモリを特定の状態に配置した際のKVM内部の処理にあります。元記事によると、この条件下ではサイズ計算の結果がゼロとなり、本来実行されるべきTLBの無効化処理がスキップされます。その結果、すでに解放されたホスト側のメモリページがマッピングされた状態で残り、ゲストVMから書き込み可能な状態になるとされています。
この状態になると、ゲスト側からホストカーネルメモリを64ビット単位で読み書きでき、ハードウェアによるトラップでホスト側へ制御が戻らないと報告されています。脆弱性を報告したセキュリティ研究者Hyunwoo Kim氏は、この問題を利用してゲストVMから脱出し、基盤となるホスト上でコードを実行できると説明しています。ただし、2026年9月22日時点では公開されたエクスプロイトコードはなく、実際の攻撃に悪用された兆候も報告されていません。
影響には「Nested Virtualizationが有効」という重要な条件
CVE-2026-89775はゲストからホストへの脱出につながる可能性があるため影響は大きいものの、すべてのARM64 Linuxサーバーが同じ条件で危険にさらされるわけではありません。特に重要なのが、Nested Virtualizationが有効になっていることです。ARM64環境ではこの機能は標準で無効とされており、一度も有効にしていない通常のARM64 KVMホストは、元記事で報告された攻撃経路の対象外とされています。
影響するカーネルの範囲についても注意が必要です。Linuxカーネル側の記録では関連コードがLinux 6.16から存在するとされていますが、修正をレビュー・テストしたメンテナーは、問題となるTLB無効化の欠落が実際に始まるのはLinux 6.17からだと説明しています。そのため、6.16には関連コードが存在していても、攻撃に必要な挙動は発生しないという見解が示されています。
また、研究者は別の悪用経路も指摘しています。一般ユーザーが/dev/kvmを開けるシステムでは、ローカルユーザーが自らゲストVMを作成し、同じ脆弱性を利用してroot権限を取得できる可能性があるとされています。元記事ではRed Hat Enterprise Linuxが例として挙げられています。ただし、このローカル権限昇格の経路についても、ホスト側でNested Virtualizationが有効であることが前提です。
Linuxディストリビューションごとに対応状況が異なる
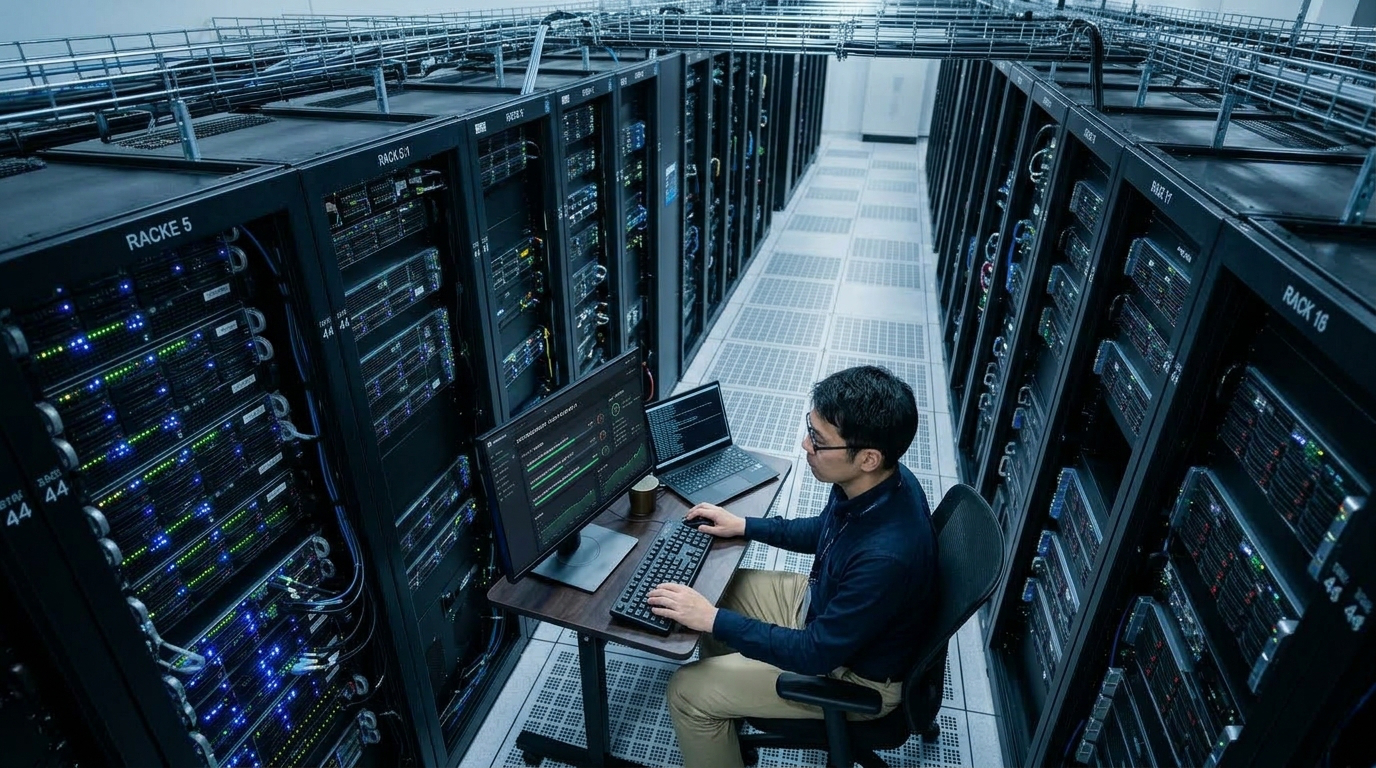
メインラインLinuxでは、CVE-2026-89775はLinux 6.18.51、7.2.5、7.3-rc1で修正されています。ただし、実際に企業で利用されるLinuxディストリビューションでは独自のカーネルやバックポートされた修正が使われるため、単純にカーネルのバージョン番号だけで安全性を判断することは適切ではありません。利用中のディストリビューションが公開しているセキュリティ情報を確認する必要があります。
2026年9月22日時点の情報では、Red Hat Enterprise Linuxはバージョン10のカーネルを影響対象とし、バージョン6から9については影響を受けないとしています。Ubuntuでは26.04が影響対象で、AWS、Azure、GCP向けカーネルも含まれると報告されています。一方、Ubuntu 24.04 LTSの標準カーネルは影響を受けないものの、より新しいHardware Enablementカーネルである6.17および7.0は影響対象とされています。
Amazon LinuxではAL2023のkernel6.18パッケージについて修正が保留中とされ、その他のAmazon Linuxカーネルは影響を受けないと報告されています。Debianではbookwormとtrixieは問題となるコードが存在しないため影響を受けず、sidは7.2.6-1で修正済み、forkyは影響対象とされています。Red Hatは、パッチをすぐに適用できないホストについて、同社の基準を満たす回避策はないとしています。このため、対象環境ではNested Virtualizationの利用状況とベンダーの更新情報を確認することが重要です。
クラウド環境では構成条件の確認が重要
ゲストVMからホストへの脱出が可能になるという性質から、クラウド環境への影響も懸念されます。ただし、元記事によると、大手クラウド事業者の標準的なARM環境では、今回の攻撃に必要となる構成が提供されていないケースがあります。Amazon Web ServicesではNested Virtualizationの対象としてIntelベースのインスタンスが案内されており、Google CloudでもARM仮想マシンはNested Virtualizationの対象外とされています。
これは各クラウドサービス全体がCVE-2026-89775の影響を受けないことを意味するものではありません。今回報告された具体的な攻撃経路に必要な「ARM64 KVM上でNested Virtualizationが有効」という条件が、標準的なARMサービスでは成立しないという点が重要です。自社運用のARM64仮想化基盤や、独自設定を行っている環境については個別の確認が必要です。
また、ベンダーによる深刻度評価には差があり、元記事では10点満点で7.8から9.3の範囲とされています。各ベンダーは影響が大きく、攻撃経路がローカルである点では共通していますが、悪用の難易度に関する評価が異なっています。Ubuntuでは9.3という数値が示される一方、独自の優先度はMediumとされています。2026年9月22日時点では米CISAの既知悪用脆弱性カタログへの掲載はなく、予測される悪用可能性を示すスコアも1%未満と報告されています。現時点で悪用の兆候が確認されていない場合でも、該当するARM64 KVM環境を運用する組織では、構成確認とベンダーが提供する修正の適用を進めることが重要です。
参考文献・記事一覧
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)