マルウェア・アズ・ア・サービス(MaaS)として提供される「Lunex」を利用した攻撃活動が報告されています。攻撃では、偽のCAPTCHAから不正なインストーラーを実行させ、AMD Radeon Softwareの脆弱なドライバを悪用してセキュリティ監視を妨害。その後、ブラウザの認証情報やセッションCookie、暗号資産ウォレットなどを窃取する「LunexStealer」が展開されます。
The Hacker News:Lunex Stealer Abuses AMD Driver to Disable Security Monitoring and Steal Browser Credentials
この記事のポイント
影響のあるシステム
- Windowsを利用する端末
- AMD Radeon Softwareの脆弱なカーネルモードドライバ「PDFWKRNL.sys」をロードできる環境
- CVE-2023-20598の影響を受けるPDFWKRNL.sysが攻撃に悪用されています
- Google Chrome、Microsoft Edge、Brave、Yandex Browser、Opera、Opera GX、Vivaldiに保存された認証情報
- Bitcoin Core、Litecoin、Exodus、Atomic Wallet、Electrumなどのデスクトップ暗号資産ウォレット
- MetaMask、MetaMask Legacy、OKX Wallet、SafePal Walletなどのブラウザ拡張型ウォレット
- 侵害された正規Webサイトから偽のCloudflare確認画面やCAPTCHAへ誘導された利用者
推奨される対策
- Webサイト上で「確認」などを理由にコマンド実行やソフトウェアのインストールを求められても、安易に実行しない
- 信頼できないWebサイトから配布されるMSIインストーラーを実行しない
- CVE-2023-20598およびPDFWKRNL.sysに関連する脆弱なドライバが端末上に存在しないか確認する
- EDRなどのセキュリティ製品が動作中であることだけで安全と判断せず、監視機能や検知状態に異常がないか確認する
- Chromeの拡張機能やNative Messaging Host、Registry Runキー、スケジュールタスクなどに不審な設定が追加されていないか確認する
- ブラウザに保存するパスワード、セッションCookie、暗号資産ウォレットなどの情報について、端末侵害を想定した管理方法を検討する
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- LunexStealer:LunexというMaaSプラットフォームで利用される情報窃取型マルウェアです。「Psychedelic Stealer」として報告されたマルウェアと同じコンポーネントを指します。
- MaaS:Malware-as-a-Serviceの略称です。マルウェアや攻撃に必要なインフラなどをサービスとして犯罪者へ提供する仕組みを指します。
- ClickFix:偽のCAPTCHAやエラー画面などを表示し、問題を解決するための操作に見せかけて、利用者自身に不正なコマンドやファイルを実行させる攻撃手法です。
- BYOVD:Bring Your Own Vulnerable Driverの略称です。攻撃者が正規だが脆弱性のあるドライバを端末へ持ち込み、その高い権限を悪用してセキュリティ機能の回避などを行う手法です。
- CVE-2023-20598:今回の攻撃で悪用されたAMD Radeon Softwareのドライバに関連する脆弱性です。
- EDR:Endpoint Detection and Responseの略称です。PCやサーバーなどのエンドポイント上の不審な挙動を監視・検知し、インシデント対応を支援するセキュリティ製品です。
- Native Messaging Host:Chromeなどのブラウザ拡張機能と、端末上のネイティブアプリケーションとの通信を可能にする仕組みです。
- C2:Command and Controlの略称で、攻撃者が感染端末を遠隔操作したり、窃取した情報を受け取ったりするための通信基盤です。
偽CAPTCHAから始まる4段階の攻撃
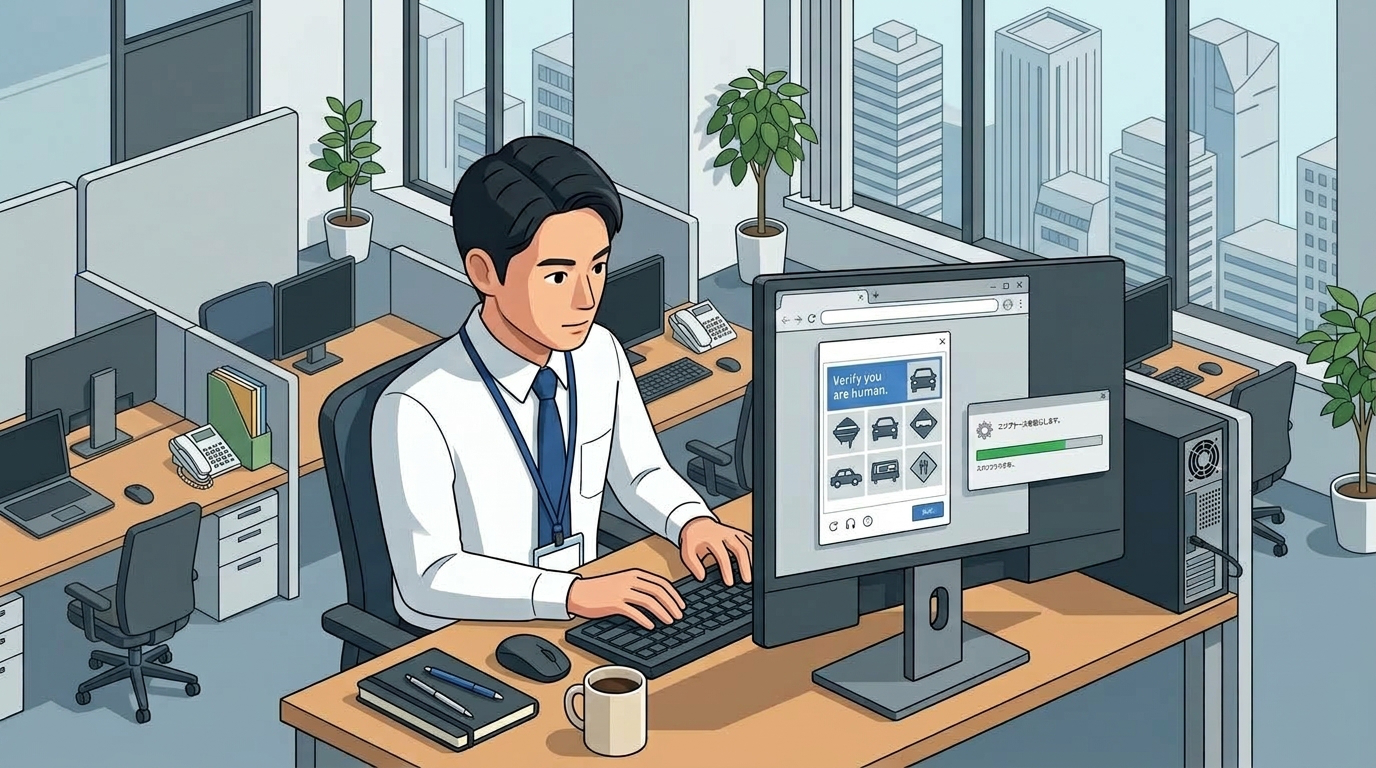
Ontinueが分析したLunexの攻撃は、ウクライナ語を利用するユーザーを狙った4段階の攻撃チェーンとして報告されています。攻撃の入口には、正規のWebサイトを侵害して表示させる偽のCAPTCHAページが使用されています。Psychedelic Stealerについて先に分析したArctic Wolf Labsによると、ヘアトリートメントクリニック、模型メーカー、専門書店、心理関連施設、工具販売店、自動車販売店などの正規サイトが侵害され、不正なiframeを通じてClickFix型の誘導が表示されていました。
利用者が誘導に従うと、不正なMSIインストーラーが配布され、その後「LunexLoader」と呼ばれるローダーが実行されます。LunexLoaderはWindowsのUser Account Control(UAC)を回避するためにCMSTPLUA COMオブジェクトを利用し、さらにBYOVDと呼ばれる手法によってセキュリティ機能の妨害を試みます。その後、最終的な情報窃取型マルウェアであるLunexStealerがダウンロードされます。
今回の攻撃で特徴的なのは、情報窃取型マルウェアを展開する前段階で、正規の脆弱なドライバを利用して端末の防御機能を妨害している点です。一般的なWeb閲覧中に表示された偽の確認画面が、最終的にはWindowsの高い権限を悪用する攻撃へつながるため、Web上の不審な操作要求を利用者側で見分ける対策と、端末側で不正なドライバや挙動を検知する対策の両方が重要になります。
AMDの脆弱なドライバを使ってセキュリティ監視を妨害
LunexLoaderは、AMD Radeon Softwareで使用されるカーネルモードドライバ「PDFWKRNL.sys」の脆弱性CVE-2023-20598を悪用すると報告されています。これはBYOVDと呼ばれる攻撃手法で、攻撃者自身が悪意のあるドライバを作成するのではなく、正規に提供されたものの脆弱性が存在するドライバを利用し、その権限を悪用するものです。カーネルモードで動作するドライバは高い権限を持つため、悪用された場合にはセキュリティ製品に対する強力な回避手段となる可能性があります。
Ontinueによると、今回の手法ではセキュリティ関連プロセスを単純に終了させるのではなく、カーネルのコールバックを操作することで監視機能を妨害します。その結果、セキュリティ製品のプロセス自体は動作しているように見えても、本来取得すべき情報を確認できない状態になると説明されています。このような方法は、セキュリティ製品を完全に停止させる攻撃よりも異常を把握しにくい可能性があります。
さらにOntinueは、検証時点ではHVCI(Hypervisor-Protected Code Integrity)とMicrosoft Vulnerable Driver Blocklistのいずれも、攻撃チェーンで使用された特定のPDFWKRNL.sysをロードから防止できなかったと報告しています。このドライバのハッシュは2026年3月からLOLDriversプロジェクトに登録されていたとされています。企業ではEDRが起動していることだけを確認するのではなく、監視機能が正常に働いているか、不審なカーネルドライバがロードされていないかという観点も重要になります。
7種類のブラウザと暗号資産ウォレットから情報を窃取
端末上で実行されたLunexStealerは、HTTPを利用してLunexのC2パネルと通信し、複数種類の情報を収集します。対象となるブラウザとして、Google Chrome、Microsoft Edge、Brave、Yandex Browser、Opera、Opera GX、Vivaldiの7種類が挙げられており、保存された認証情報などが窃取対象になります。Ontinueは、ブラウザのパスワードだけでなく、セッションCookieについても窃取対象になると説明しています。
暗号資産関連では、Bitcoin Core、Litecoin、Exodus、Atomic Wallet、Electrumという5種類のデスクトップウォレットが列挙されています。また、ブラウザ拡張型ウォレットではMetaMask、MetaMask Legacy、OKX Wallet、SafePal Walletが対象とされています。これらの関連データが感染端末から外部へ送信される可能性があります。
さらにLunexStealerは、ChromeのSecure Preferencesを操作して悪意のある拡張機能を挿入するとされています。この拡張機能にはCookie、閲覧履歴、ブックマーク、タブ、ストレージ、プロキシ、スクリプトなどに対する広範な権限が設定され、HTTPおよびHTTPSのURLへアクセスできるようになります。これにより、単純に端末内に保存されていた情報を一度窃取するだけでなく、感染後のブラウザ操作についても広範囲にアクセスできる状態が作られると報告されています。
感染後も残る遠隔操作機能に注意
LunexStealerは情報を窃取するだけではなく、感染端末へのアクセスを維持するための複数の仕組みを追加すると報告されています。具体的にはRegistry Runキー、非表示の「psychedelicloveUtils」というスケジュールタスク、ChromeのNative Messaging Hostが永続化に利用されます。特にNative Messaging Hostには、マルウェア本体が削除された後も端末への操作経路を残す機能が組み込まれています。
Ontinueによると、このNative Messaging Hostの背後では、マルウェア内部に埋め込まれた13,200バイトのPowerShellスクリプトが動作します。スクリプトはドライブの列挙、ディレクトリ内容の取得、ファイルの読み取り、任意のパスへのデータ書き込み、ファイルのダウンロード、任意プログラムの実行という6種類のファイルシステム操作をサポートしています。ファイルの読み取りについては512KB単位で処理し、最大524MBまで扱えると報告されています。
この仕組みはChromeのプロセスコンテキスト内で動作し、LunexStealer本体が削除された場合でも、システムの再起動やブラウザの再起動を越えて残存するとされています。そのため、感染が疑われる端末では情報窃取型マルウェアの実行ファイルを削除するだけでは十分ではない可能性があります。ChromeのNative Messaging Host、拡張機能、Registry Runキー、スケジュールタスクなど、攻撃者が永続化に利用した設定まで確認する必要があります。
Lunexは複数国へ拡大、フィッシングにも利用
Lunexに関するサイバーセキュリティ分野での初期の報告は2026年6月までさかのぼり、BlueTeamCoolTeamのLuke Wilkinson氏が、米国、フィンランド、ドイツ、オランダ、ウクライナに存在する6つのLunex Stealer C2パネルを確認していました。その後の分析では、13カ国で28の固有パネルが確認されており、数カ月の間にインフラが大きく拡大したことが報告されています。
これらのパネルはロシア、米国、英国、オランダ、フランス、ドイツ、トルコ、バングラデシュなどでホストされているとされています。Ontinueは、パネルの分析からロシア語を使用する開発者または開発チームの存在を指摘していますが、単独の攻撃者が利用しているのか、複数の犯罪グループへ販売されているのかについては断定していません。
また、トルコでホストされていたパネルの一つが複数のフィッシングドメインへ名前解決されていたことも確認されています。これらにはSam’s Club、Teamwork、Namshi、WhatsAppなどのブランドを模倣したとみられるドメインが含まれていました。このことから、LunexのMaaS基盤は情報窃取型マルウェアの配布だけではなく、ブランドを装ったフィッシングにも利用できる機能を備えている可能性が示されています。企業ではマルウェア対策だけでなく、偽サイトへの誘導やClickFix型のソーシャルエンジニアリングを含めた複数段階の攻撃を前提として対策することが重要です。
参考文献・記事一覧
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)