WordPressの人気プラグイン「Elementor Website Builder」に、管理者権限の奪取につながる深刻なCSRF脆弱性が確認されました。CVSSスコアは8.8で、Elementor 4.3.0と4.3.1が影響を受けます。ログイン中のWordPress管理者が細工されたリンクを開くことで、攻撃者用の管理者アカウントを作成され、Webサイトを乗っ取られる可能性があります。問題はバージョン4.3.2で修正されています。
The Hacker News:Elementor CSRF Flaw Lets Attackers Take Over Sites After Admin Clicks Crafted Link
この記事のポイント
影響のあるシステム
- WordPress用プラグイン「Elementor Website Builder」バージョン4.3.0
- WordPress用プラグイン「Elementor Website Builder」バージョン4.3.1
- 影響する2バージョンは、WordPress.orgの統計で合計200万サイト以上にインストールされていると報告されています
- Elementor 4.3.0より前のバージョンには問題となるEditor Eventsプロキシが存在しないため、今回の脆弱性の影響を受けないとされています
- 問題はElementor 4.3.2で修正されています
推奨される対策
- Elementor 4.3.0または4.3.1を使用している場合は、4.3.2以降の最新版へ速やかに更新する
- WordPress管理者としてログインしている状態では、メール、チャット、コメントなどに含まれる不審なリンクを安易に開かない
- WordPressのユーザー一覧を確認し、身に覚えのない管理者アカウントが作成されていないか確認する
- Elementorだけでなく、WordPress本体や他のプラグインについても最新のセキュリティアップデートを適用する
上記の対策は、元記事の事実に基づき日本の読者向けに整理したものです。
この記事に出てくる専門用語
- Elementor:WordPress上でWebページを視覚的に作成・編集できるWebサイトビルダープラグインです。1,000万以上のWordPressサイトで有効化されていると報告されています。
- CSRF:Cross-Site Request Forgeryの略称です。ログイン中の利用者に意図しないリクエストを実行させ、その利用者の権限を悪用する攻撃手法です。
- CVSS:脆弱性の深刻度を数値で評価するための共通指標です。今回の脆弱性は10点満点中8.8と報告されています。
- REST API:アプリケーション同士がHTTPを通じてデータ取得や操作を行うための仕組みです。WordPressにもユーザー管理などを行うREST APIが用意されています。
- Editor Events:今回の脆弱性に関係するElementorのモジュールです。CSRF保護を回避できる処理が問題になったと報告されています。
管理者がリンクを開くだけで攻撃が成立する可能性
今回確認された問題は、Webサイトで広く利用されているElementor Website Builderのバージョン4.3.0と4.3.1に存在するCSRF脆弱性です。CSRFは、Webサービスへログインしている利用者の権限を利用し、本人が意図していない操作を実行させる攻撃です。今回のケースでは、攻撃者自身がWordPressのアカウントを持っていなくても、ログイン済みのWordPressユーザーへ細工したリンクを開かせることで、そのユーザーが実行可能なREST API操作を行わせることができると報告されています。
特に管理者がリンクを開いた場合の影響は大きく、標準的なWordPress環境では攻撃者用の新しい管理者アカウントを作成できるとPatchstackは説明しています。管理者アカウントを取得されれば、その後はWordPressの管理機能へ正規の管理者としてアクセスされる可能性があるため、Webサイト全体の制御につながるおそれがあります。
さらに、この攻撃では攻撃者が専用のWebページを用意したり、JavaScriptを実行したり、フォームを送信させたりする必要がないとされています。細工されたURLそのものが攻撃に利用できるため、メール、チャットメッセージ、Webサイト上のコメントなどに通常のリンクとして埋め込むことも可能です。このため、Elementor 4.3.0または4.3.1を利用している環境では、利用者への注意喚起だけに頼らず、修正版への更新を優先する必要があります。
REST API全体に影響するCSRF保護の回避
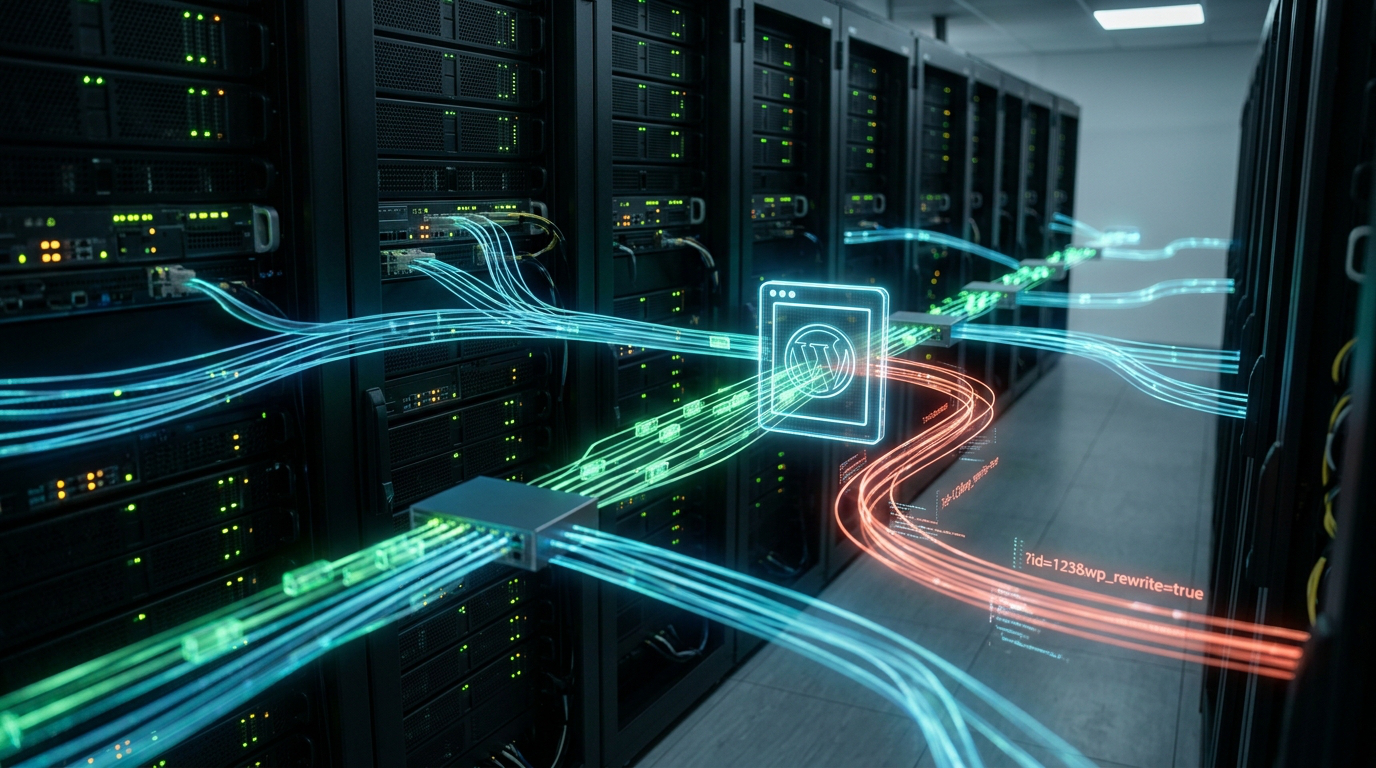
Patchstackの分析によると、脆弱性はElementorの「Editor Events」モジュールにおけるCSRF保護の処理に起因します。Cookie認証されたREST APIリクエストを処理する際、リクエストURIのどこかに「elementor/v1/events/」という文字列が含まれていると、CSRF保護がスキップされる状態になっていたと報告されています。
ここで問題となるのは、判定対象となるリクエストURIにクエリ文字列も含まれていることです。URLのクエリ部分はリンクを作成する側が指定できるため、攻撃者は本来ElementorのEditor Eventsとは関係のないREST APIリクエストに対しても、特定の文字列を含むパラメータを追加できます。その結果、通常適用されるはずのCSRF保護からリクエストを除外できる状態になっていたとされています。
影響範囲はElementor自身が提供するAPIだけに限定されません。Patchstackによると、この回避はWordPressサイトのREST API全体に適用され、WordPressコアが提供するルートに加えて、サイトにインストールされた他のプラグインが追加したREST APIルートも対象になります。攻撃者はこの仕組みを利用し、WordPressコアのユーザー作成API「/wp/v2/users」にPOST相当のリクエストを送信させることで、管理者権限を持つ新規ユーザーを作成できると報告されています。
影響はElementor 4.3.0と4.3.1に限定
今回の脆弱性について重要なのは、Elementorのすべてのバージョンが影響を受けるわけではないことです。元記事によると、影響対象はバージョン4.3.0と4.3.1に限定されています。4.3.0より前のリリースには問題の原因となったEditor Eventsプロキシ自体が含まれていないため、この脆弱性の影響を受けないとされています。
WordPress.orgの統計では、Elementorは1,000万以上のWordPressサイトで有効化されており、今回問題となった4.3.0と4.3.1だけでも200万サイト以上にインストールされていると報告されています。そのため、対象バージョンを利用している組織は、自社サイトだけでなく、制作会社や運用委託先が管理しているWordPressサイトについても利用バージョンを確認することが重要です。
脆弱性はセキュリティ研究者「Saggre」氏によって発見・報告され、責任ある開示を経てElementor 4.3.2で修正されています。元記事では、この脆弱性にCVE番号はまだ割り当てられていないとされていますが、CVSSスコアは8.8と評価されています。対象バージョンを使用している場合は、CVE番号の割り当てを待つのではなく、提供済みの修正版へ更新することが重要です。
国内企業が確認すべきWordPressの管理状況
国内企業でWordPressを利用している場合、まずElementorがインストールされているか、そのバージョンが4.3.0または4.3.1ではないかを確認する必要があります。該当する場合は、問題が修正された4.3.2以降の最新版への更新が推奨されます。Elementorは非常に広く利用されているプラグインであるため、自社で直接管理していないコーポレートサイト、採用サイト、キャンペーンサイトなどについても確認対象になる可能性があります。
また、今回の攻撃にはログイン中のWordPressユーザーが細工されたリンクを開くことが必要です。そのため、WordPress管理者アカウントを利用する担当者は、管理画面へログインした状態でメール、チャット、コメントなどに含まれる不審なリンクを安易に開かないことも重要です。ただし、リンクを見分ける運用だけでは誤操作を完全に防ぐことは難しいため、根本的な対応は脆弱性が修正されたバージョンへの更新です。
すでに影響対象バージョンを利用していたサイトでは、WordPressのユーザー一覧を確認し、管理者権限を持つ身に覚えのないアカウントが追加されていないか確認することも検討できます。今回の脆弱性はElementor単体の機能だけでなく、WordPressコアや他のプラグインが提供するREST APIにも影響を及ぼす可能性があると報告されています。WordPressを企業サイトで利用する場合は、プラグインのアップデートだけでなく、管理者アカウント、REST API、アクセスログなどを含めた継続的な管理が重要です。
参考文献・記事一覧
投稿者プロフィール
-
CyberCrew(サイバークルー)は、企業の情報セキュリティをトータルで支援する専門チームです。高度なスキルを持つホワイトハッカーが在籍し、サイバー攻撃の監視・検知から初動対応、リスク診断や従業員向けのセキュリティ教育まで、幅広いサービスを提供。企業のニーズに応じた柔軟な対応で、安心・安全なIT環境の実現をサポートします。
■ 情報セキュリティサービス台帳登録事業者
■ セキュリティコンテスト受賞歴
CTF国際大会 世界No.1
CEH Master Leaderboard 世界No.1
Hack The Box Rank TOP10
■ 保有セキュリティ資格
GIAC GXPN、Cisco Cybersecurity Specialist、CEH Master、CEH Practical、
Cyber Security Professional Certificate、OSCP、OSCP+、CPENT、OSWP、
eCPPT、eMAPT、CRTS、SOC-100、PEN-100、
HTB Offshore Penetration Tester(Level 3)